Twitter AI Agent - 2026-08-23
1. 大家在讨论什么
1.1 技能、课程体系和可复用操作手册,成为代理专业知识的主要封装层(🡕)
最强的一组讨论把代理知识视为一种应该被版本化、压缩、分发和教授的东西,而不是每次都在提示词里重新摸索。高信号帖子从不同角度汇聚到同一个观点:AGENTS.md 应像模型工件一样维护,技能包应能跨运行时安装,课程体系则应让学习者最终获得可复用的提示词、SKILL.md 文件、代理和 MCP 服务器。相比 8 月 22 日对记忆和 Harness 可移植性的关注,8 月 23 日又向更靠近落地封装的一层推进:代理知识该如何维护、发布和教学。
@kunchenguid 写道(237 个赞、15 条回复、9,029 次浏览、429 次收藏)认为,项目级 AGENTS.md 文件应根据会话记录训练生成,而不是凭感觉编辑。关联博客将这一想法具体化为一套循环:固定 token 预算;新规则至少需要两次会话的证据;每轮最多修改五处;并且在 backpass apply 写入任何内容前先经过人工审核。这让该帖子不再只是风格建议,而是公开给出了一套把会话日志转化为可重复代理记忆维护机制的方法。
@I_AM_AYASHA 汇总了(43 个赞、13 条回复、26 次收藏)介绍了 13 门 Claude 课程,覆盖 Claude 101、Claude Code in Action、Agent Skills 和 MCP。信息图的重要性在于,它补上了推文本身没有的结构:课程时长、受众标签,以及基础、开发者、教育工作者和商业四条清晰分轨。这说明代理技能和 MCP 已经成为标准课程模块,而不再是小众附加项。

@techNmak 重点介绍了(27 个赞、3 条回复、1,262 次浏览、41 次收藏)介绍了 rohitg00 的 AI Engineering from Scratch 课程体系。推文称,该课程横跨 503 节课、20 个阶段,学习时长约 320 小时,并会产出可复用的提示词、SKILL.md 文件、代理和 MCP 服务器。其独特之处在于教学取向而非宣传:先从零构建反向传播、分词器、注意力机制和代理循环,再逐步上升到生产级库。

讨论洞察: 回复里,人们关心的重点不是技能有没有用,而是维护纪律:如何让操作手册保持一致、如何避免指令陈旧,以及如何在不掩盖底层机制的前提下教授抽象概念。
与前一天的对比: 8 月 22 日把技能和记忆视为基础设施;8 月 23 日则把它们视为需要管理的内容:可训练的记忆文件、可安装的操作手册,以及大规模公开课程体系。
1.2 图、协议和闭环 Harness 取代单窗口提示词技巧,成为主要抽象(🡕)
第二组讨论认为,如今关键的设计动作已经发生在提示词之上。构建者不再主要讨论如何把更多内容塞进一个上下文窗口,而是不断谈论图拓扑、协议接口、渐进式加载,以及能够提升或拒绝变更的评估闭环。相比 8 月 22 日对队列、工作器和重试管线的强调,8 月 23 日的讨论转向了让这些系统具备可组合性和可调性的上层抽象。
@hanakoxbt 指出(68 个赞、5 条回复、5,288 次浏览、75 次收藏)认为,上下文工程和图工程解决的是不同问题:前者优化单个窗口,后者决定有多少个窗口,以及每个窗口被允许看到什么。讨论串中最有价值的部分,是提醒人们路径范围规则会在摘要过程中被抹掉,而根规则能保留下来;共享同一上下文的并行代理,往往会塌缩成一个观点加上三个回声。
@rauchg 指出(166 个赞、20 条回复、8,672 次浏览、64 次收藏)主张把开放协议作为代理系统的扩展接口,包括 MCP、技能、插件和 Unix 风格的组合。回复没有止于赞同,而是补上了真实的成本模型细节:与 shell 管道不同,经模型中介的工具链会不断把中间输出重新读回上下文,因此每多一跳,都可能让 token 成本成倍增加。
@HARNESSROUTER 宣布(104 个赞、7 条回复、9,466 次浏览、207 次收藏)介绍了一个采用 Apache 许可证的自托管路由器,以及面向 Codex、Claude Code、Hermes 和 DeepSeek Harness 的开放 Unified Harness Protocol。最有价值的回复不是称赞,而是一次边界测试:有评论者指出,工具也许可以跨交接传递,但先前的决策不行,这暴露出跨 Harness 可移植性仍待解决的下一层问题。
@trevin 报道称(146 个赞、17 条回复、13,029 次浏览、132 次收藏)指出,Compound Engineering 几乎重写了所有技能,使其先加载必要内容,只在需要时再拉取详细流程,从而将始终加载的指令缩减约 70%。这是当天抽象上移的一个具体例子:重点不再是“写出更好的提示词”,而是决定哪些内容预先加载、哪些延后加载,以及每一步应分配多少上下文。
@shivam74689 构建了(8 个赞、3 条回复)介绍了一套围绕失败分析、受控对比、审批、回滚和监控构建的闭环提示词生命周期。尽管互动量不高,这张图仍是当天最清晰的成果之一,因为它展示的是代理系统外围的完整生产闭环,而不仅仅是系统内部的模型。

讨论洞察: 共同趋势是把优化移出实时聊天。构建者不断把状态外置、把拓扑显式化,并坚持让变更先经过受控评估,再进入运行时。
与前一天的对比: 8 月 22 日把排队和审核闭环明确了出来;8 月 23 日则在此基础上继续讨论其外围的更高层形态:图、协议边界、渐进式加载和闭环晋升。
1.3 随着代理进入真实工作,信任、批评和范围控制仍处于核心位置(🡒)
治理层面的讨论依然强劲,但变得更加具体。帖子不再泛泛警告危险操作,而是开始描述有时限的权限、代码仓库信任门、审阅者/批评者结构,以及用于人工审批的前端暂停/恢复模式。相比 8 月 22 日对确认门和审批责任人的关注,8 月 23 日增加了让这些控制措施真正可操作的产品与研究机制。
@0xRiRoyal 指出(121 个赞、87 条回复)认为,代理权限需要有效期,并提出“权限半衰期”才是更关键的指标。重点不是抽象意义上的最小权限,而是陈旧授权本身:软件会长期保留审批,而人类早已忘记当初为何授予这些权限。
@witcheer 列出了(52 个赞、8 条回复、1,590 次浏览、20 次收藏)介绍了 Hermes Agent 的变更,这些变更直接回应了信任与运维担忧:代码仓库范围内的技能只有在 hermes skills trust 之后才会加载;无密钥搜索会在不同提供方之间故障切换;长任务不再中途停止;hermes update --plan 现在会打印回执,并验证具体改了什么。
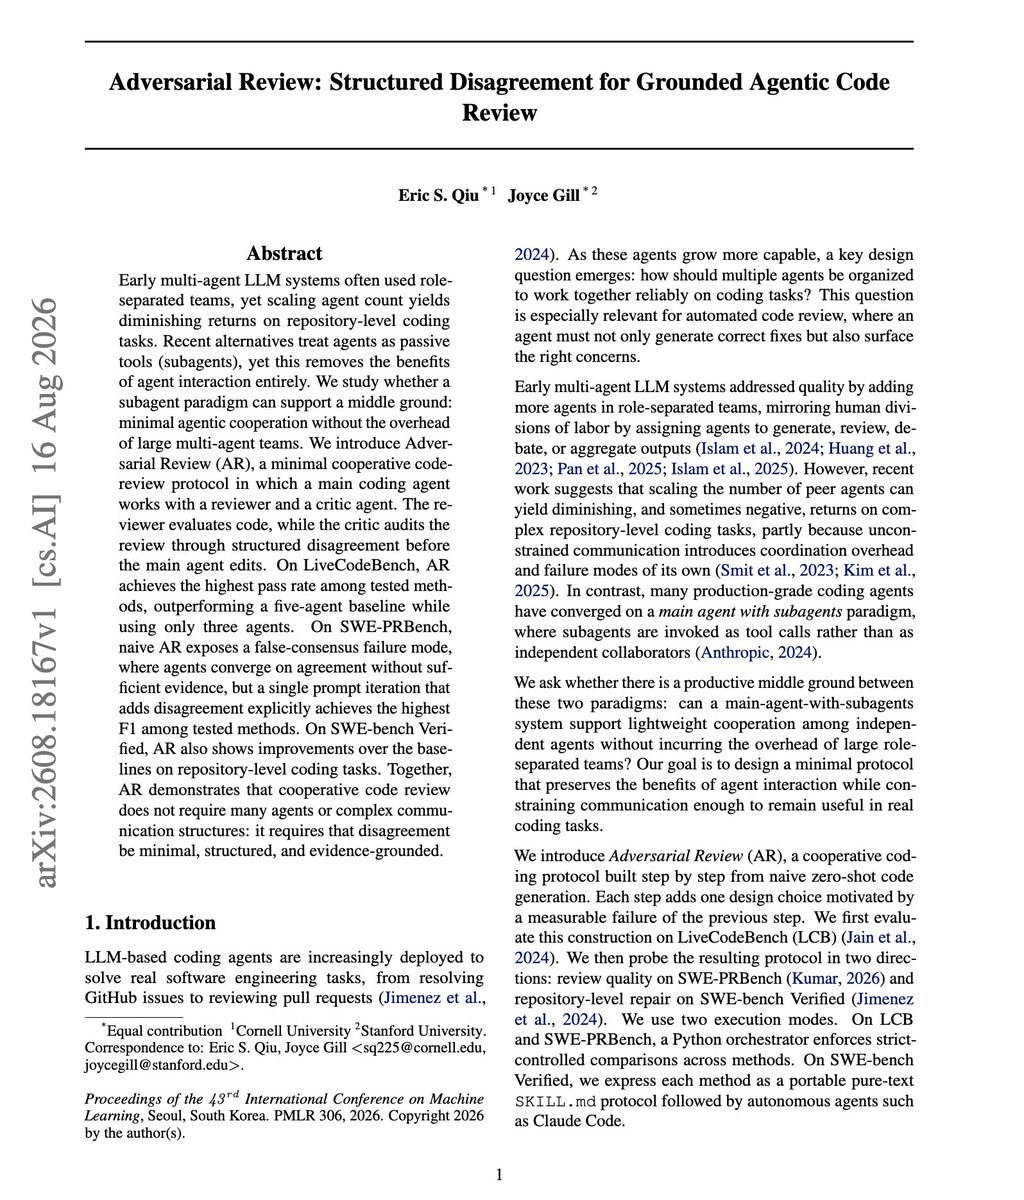
@omarsar0 重点介绍了(15 个赞、9 条回复、2,277 次浏览、19 次收藏)介绍了 Adversarial Review 论文:一个主编码代理与一名审阅者和一名批评者协作,而不是简单增加更多审阅者。附带的论文页面之所以重要,是因为它显示三个代理在 LiveCodeBench 上击败了五代理基线,并通过把分歧显式化,从 SWE-PRBench 上的错误共识失效模式中恢复过来。
@danteisshipping 指出(1 个赞、2 条回复)认为,产品型代理仍需要一层 UI 来支持可编辑草稿、页面上下文、浏览器侧能力,以及暂停/恢复式审批流程,并以 CopilotKit 和 AG-UI 为例。这让人在环控制看起来不再只是政策层面的方框,而是具体的产品集成要求。
讨论洞察: 回复持续要求更具体的证据和控制面:审核里要有独立的失败证据;加载技能前要先建立代码仓库信任;权限必须明确续期;审批点必须存在于产品中,而不只是躺在日志里。
与前一天的对比: 8 月 22 日将审批和回滚界定为必需项;8 月 23 日则补上了更具体的机制:可过期权限、信任门控的仓库技能、批评者代理,以及前端暂停/恢复控制。
2. 什么让人感到挫败
始终加载的上下文和过时指令,仍在给每次会话增税
最明显的挫败在于,代理系统会在某些指令早已不再有帮助之后,依然持续为它们付出成本。@kunchenguid 写道(237 个赞、15 条回复、9,029 次浏览、429 次收藏)指出,项目记忆文件往往会变得空泛、臃肿、陈旧或逐渐漂移;其关联博客则认为,由轶事驱动的编辑正是臃肿的根源。@trevin 报道称(146 个赞、17 条回复、13,029 次浏览、132 次收藏)指出,Compound Engineering 不得不几乎重写所有技能,才把始终加载的指令缩减约 70%;@hanakoxbt 指出(68 个赞、5 条回复、5,288 次浏览、75 次收藏)则指出,路径范围规则会在摘要过程中被抹掉,而根规则能保留下来。人们反复采用的应对方式很一致:渐进式加载、给小任务配小工作流,以及依据会话记录做裁剪,而不是无休止地堆规则。严重程度:高。值得投入建设:高。
更多代理往往放大相关性,而不是扩大覆盖面
第二个挫败在于,增加代理数量带来的仪式感,往往比新增证据增长得更快。@omarsar0 重点介绍了(15 个赞、9 条回复、2,277 次浏览、19 次收藏)介绍了一篇论文:三个具备结构化分歧的代理击败了五代理基线;一条回复则指出,审阅者数量应被视为对独立失效模式的覆盖,而不是笼统的质量倍增器。@hanakoxbt 指出(68 个赞、5 条回复、5,288 次浏览、75 次收藏)指出,共享上下文会让并行代理收敛到同一个答案,因此四名审计者可能只是一个观点加上三个回声。人们不断尝试的解法不是盲目扇出,而是引入差异化证据:审阅者、批评者、不同的上下文切片,以及明确分歧。严重程度:高。值得投入建设:高。
权限陈旧的速度,仍快于代理平台撤销它的速度
信任方面的抱怨并不只是“代理权力太大”,而是“授予权限的理由早已消失,权限却还在”。@0xRiRoyal 指出(121 个赞、87 条回复)呼吁设置权限过期和续期机制;@witcheer 列出了(52 个赞、8 条回复、1,590 次浏览、20 次收藏)则把代码仓库范围技能的信任门和更新回执列为 Hermes 的新防护措施。@danteisshipping 指出(1 个赞、2 条回复)指出,产品型代理仍需要在 UI 中提供可编辑草稿和暂停/恢复审批;@suraj_sharma14 写道(23 个赞、1 条回复、39 次收藏)则警告,在没有沙箱的情况下运行不受信任的模型输出,是“一场迟早会发生的事故”。实际应对方式,是在模型外围而不是模型内部增加续期机制、信任命令、审批门和隔离执行层。严重程度:高。值得投入建设:高。
3. 人们希望出现什么
能从会话记录中学习、而不是靠轶事不断膨胀的技能维护机制
这是一个非常实际的需求,人们之所以说得急迫,是因为另一种选择就是永远为过时指令买单。@kunchenguid 写道(237 个赞、15 条回复、9,029 次浏览、429 次收藏)认为,项目记忆应依据会话证据,以小步、受预算约束的方式更新;@trevin 报道称(146 个赞、17 条回复、13,029 次浏览、132 次收藏)则体现了让技能改为渐进式加载、而非一次性全量加载所需投入的工作量。Mercury Skills 和 UX/UI Agent Skills 表明分发已经存在,但 Mercury 下面的回复清楚说明,一致性和陈旧问题仍未解决。机会:直接。
能保留决策、而不只是工具的跨 Harness、跨产品状态
人们希望代理能跨运行时和 UI 界面移动,而不丢失已经发生过的推理。@HARNESSROUTER 宣布(104 个赞、7 条回复、9,466 次浏览、207 次收藏)介绍了面向多个 Harness 的统一 API,但关键回复指出,会话对工具的传递仍比对决策的传递更顺畅。@danteisshipping 指出(1 个赞、2 条回复)认为,真正的产品还需要在原位提供可编辑草稿、前端工具和暂停/恢复审批,而不是把它们塞进一个独立聊天壳里。这是一个具有直接商业价值的现实需求,因为它今天就卡住了真实产品集成。机会:直接。
能证明变更确实带来改进的审核和自我改进闭环
最强烈的需求,是把“提出变更”和“证明变更有用”这两件事分开的系统。@shivam74689 构建了(8 个赞、3 条回复)介绍了围绕固定 30 个案例测试集构建的提示词注册表和对比闭环;@rohanpaul_ai 总结了(45 个赞、8 条回复、2,981 次浏览、30 次收藏)介绍了 AutoDesign 的 Harness 优化器,该工具只保留那些确实有帮助、且不会伤害留出任务表现的变更;@omarsar0 重点介绍了(15 个赞、9 条回复、2,277 次浏览、19 次收藏)则把结构化分歧视为揭示证据、而非表演共识的一种方式。这几乎完全是一个现实需求;今天的证据表明,局部解法已经存在,但仍分散在研究原型和一次性内部系统之间。机会:直接。
面向代理产品的生产后端基础能力
人们明确需要那些看似枯燥、却决定代理产品能否存活的基础设施。@suraj_sharma14 写道(23 个赞、1 条回复、39 次收藏)指出,构建者应准备交付 LLM 网关、token 计量、流式基础设施、RAG 摄取、语义缓存、异步任务队列、执行沙箱、提示词/配置版本管理、评估流水线、可观测性、Webhook 扇出、上下文组装、护栏和模型路由。这份清单几乎就是一张缺失基础设施的市场地图,其中绝大多数都属于现实需求,而不是愿景。机会:直接。
4. 正在使用的工具和方法
| 工具 | 类别 | 评价 | 优势 | 局限 |
|---|---|---|---|---|
| Backpass | 记忆 / 指令维护 | (+) | 将会话记录提炼为少量、有证据支持的 AGENTS.md 更新,并配合预算和人工审核 | 需要足够多的历史会话来学习,仍依赖人工接受变更 |
| HarnessRouter / UHP | Harness 运行时 / 协议 | (+/-) | 通过一个自托管 API 连接多个 Harness,支持会话、文件、流式传输和故障处理 | 有回复指出,跨 Harness 交接仍然更容易保留工具,而不是既有决策 |
| Compound Engineering | 技能 / 工作流层 | (+) | 渐进式加载减少无效上下文,并支持小任务走小工作流 | 要把占用压到更小,经历了反复重写、评估和回归检查 |
| Mercury Agent Skills | 技能注册表 | (+) | 提供 132 个精选操作手册,支持跨代理安装,并提供浏览器和 CLI 入口 | 精选注册表仍面临操作手册冲突和陈旧问题 |
| UX/UI Agent Skills | 垂直技能包 | (+) | 提供设计 token、无障碍约束、138 个设计系统和框架适配器 | 复杂的约束层级仍需谨慎排序,以免模型忽略这些约束 |
| Hermes Agent | 编码代理运行时 | (+) | 提供代码仓库范围技能信任、无密钥搜索故障切换、更新回执,以及默认不限轮次 | 需要完成信任引导,且仍会积累工作树清理等运维工作 |
| CopilotKit / AG-UI | 前端代理栈 | (+) | 将代理状态连接到真实 UI,支持可编辑草稿、前端工具和人工审批 | 所需基础设施多于简单聊天应用,仍依赖后端编排 |
| Claude Academy / 课程目录 | 课程体系 | (+) | 为构建者提供学习 Claude Code、Agent Skills 和 MCP 的结构化路径 | 完成课程并不能解决生产验证或仓库特定实践问题 |
| AI Agents for Beginners | 课程体系 | (+) | 通过 18 节课介绍 MAF、RAG、本地/可扩展部署和冒烟测试 | 属于教育层,而非可部署运行时 |
| AutoDesign | Harness 优化方法 | (+) | 只有在留出结果不受损时,才通过修改提示词、工具、检查或重试来改进代理 | 目前的证据仍由基准测试驱动,并且依赖已有较强的评估 Harness |
| Adversarial Review | 代码审查方法 | (+/-) | 结构化分歧和批评者角色能够减少代码审查中的错误共识 | 仍处于研究阶段,主要面向代码仓库审查,而非通用自主性 |
整体满意度更偏向那些把状态、评估或信任从原始提示词中移出、变成显式工件的工具:注册表、回执、对比测试集、协议接口和 UI 审批层都属于这一类。常见的变通模式是保持始终加载的指令尽量小,把狭窄流程下沉到技能中,并在晋升变更前引入批评者或固定评估测试集。竞争格局正在分裂为两类:一类是想铺在众多代理之下的横向基础设施(HarnessRouter、Mercury、CopilotKit),另一类是想吃下某个高密度工作流的垂直包(UX/UI 技能、进攻性安全、面向特定技术栈的课程体系)。
@HeyAnjula 梳理了(6 个赞、2 条回复)介绍了一个七层代理架构,对当天工具实际落点做了很有用的概括:感知、推理、记忆、规划、工具执行、护栏和可观测性。

5. 人们正在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| Backpass | @kunchenguid | 将本地代理会话记录提炼为待人工审核的 AGENTS.md 更新 |
防止项目记忆变得臃肿、陈旧或充满轶事 | JavaScript CLI、会话记录提炼、引用提取、证据门 | 已发布 | 推文 博客 仓库 |
| HarnessRouter Community Edition | @HARNESSROUTER | 通过一个自托管 API 为 Codex、Claude Code、Hermes 和其他 Harness 提供路由 | 消除围绕会话、文件、流式传输和权限反复造 Harness 的工作 | Python、UHP、提供方集成、自托管 | 已发布 | 推文 仓库 |
| Mercury Agent Skills | Cosmicstack Labs | 发布面向编码代理、可安装的 SKILL.md 操作手册注册表 | 让团队能够复用经过验证的工作流,而不是每次都从零重新提示代理 | JavaScript、Shell、Python、SKILL.md 注册表、Web 目录 | 已发布 | 推文 仓库 网站 |
| UX/UI Agent Skills | plugin87 | 将设计系统、无障碍和组件工程专业知识封装为代理技能 | 为编码代理提供可重复的设计层,而不是临时进行 UI 提示 | JavaScript、设计 token、WCAG 指南、框架适配器 | 已发布 | 推文 仓库 |
| Cybermes | Zyrexnn | 面向进攻性安全、漏洞赏金和红队测试的代理框架 | 将代理自主性收窄到特定安全工作流中,并提供专门化推理 | Python、Go、Hermes Agent、多模型编排 | 已发布 | 推文 仓库 |
| CopilotKit | CopilotKit | 集成 AG-UI 的代理和生成式 UI 前端栈 | 将代理状态、审批和工具使用接入真实产品界面 | TypeScript、React/Angular/Mobile/Slack、AG-UI | 已发布 | 推文 仓库 |
| AI Engineering from Scratch | rohitg00 | 公开课程体系,将可复用提示词、技能、代理和 MCP 服务器作为课程输出 | 在学习抽象层之前,先让构建者掌握代理系统背后的基础原语 | Python、TypeScript、Rust、Julia、SKILL.md 文件、MCP 服务器 | 已发布 | 推文 仓库 |
Backpass 是最清晰的例子,说明构建者正把代理记忆当作工程系统,而不是一份文字文档。公开博客描述了确定性的证据门、固定 token 预算,以及人工审核后再应用的步骤,这意味着该项目解决的不只是生成,也包括裁剪和漂移。
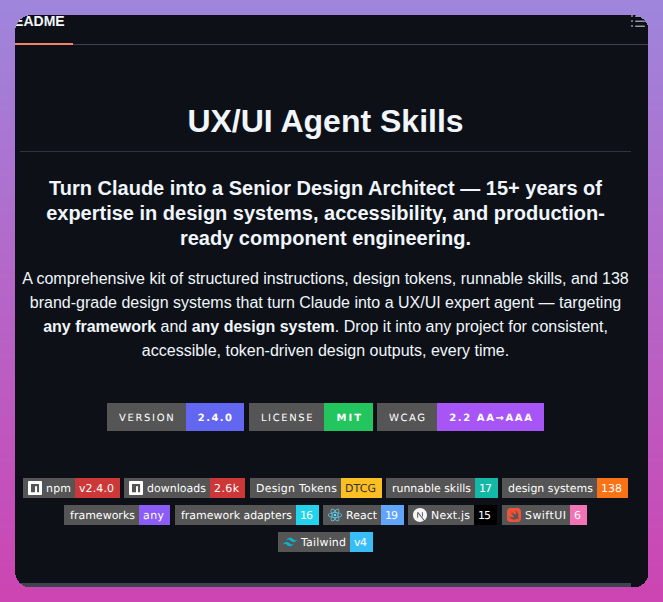
Mercury Agent Skills 和 UX/UI Agent Skills 展示了两种不同的封装方向。Mercury 走横向路线,提供覆盖多个运行时和类别的注册表;UX/UI Agent Skills 则走纵向路线,把 token、无障碍规则和系统适配器压缩进一个高密度的设计专用包。

HarnessRouter、CopilotKit 和 Cybermes 指向另外三种反复出现的构建模式:把多个 Harness 统一到一个控制面之后、把代理接入产品 UI 状态和审批流程,或者把工作流收窄到进攻性安全这类高价值垂直领域。AI Engineering from Scratch 则把同一模式延伸到教育领域,让课程学完后留下的是代理可用工件,而不只是笔记。
6. 新动态与值得关注的内容
Harness 优化成了购买更大模型之外一种可量化的替代路径
@rohanpaul_ai 总结了(45 个赞、8 条回复、2,981 次浏览、30 次收藏)介绍了 AutoDesign:它会观察真实任务中的失败,只保留那些能够提升分数、且不会损害留出集表现的提示词、工具、验证或重试变更。附带海报清楚展示了一个关键结论:较弱模型获得的收益最大,这让“先修好 Harness,再升级模型”从一句口号变成了有基准支持的证据。

公开代理教育已不再停留于“什么是代理”,而是进入部署层面
@_vmlops 报道称(20 个赞、1 条回复、24 次收藏)指出,Microsoft 的 AI Agents for Beginners 课程已经扩展到 18 节课,如今覆盖 MAF、agentic RAG、上下文工程、可扩展部署、计算机使用代理,以及本地/端侧代理。这一点很重要,因为它表明主流教学的去向:不再只是聊天模式,而是部署层面、冒烟测试和生产取舍。

垂直代理框架在收窄任务后显得更可信
@Dinosn 重点介绍了(202 个赞、3 条回复、8,053 次浏览、242 次收藏)介绍了 Cybermes:一个由 Hermes Agent、专门化推理技能和多模型编排驱动的自主进攻性安全、漏洞赏金和红队测试框架。公开代码仓库的描述比推文更具体地说明了这一点:这是一个拥有版本发布、讨论区和明确安全工作流的 Python/Go 框架,而不是泛泛的“面向安全的代理”式宣传。
7. 机会在哪里
[+++] 技能生命周期与上下文预算工具 — 证据来自第 1 节中基于会话训练 AGENTS.md 的闭环、Trevin 把技能缩减 70% 的重写、Mercury 的 132 个操作手册注册表,以及围绕 Agent Skills 和 MCP 的课程浪潮。反复出现的痛点不是再多写一个提示词,而是让可复用知识保持紧凑、及时和可移植。
[++] 跨 Harness、具备审批感知的控制面 — HarnessRouter、CopilotKit、Hermes 的信任门控仓库技能,以及“权限半衰期”的讨论都指向同一个缺口:代理需要一个能够携带状态、保留审批、展示回执,并能在真实产品中安全暂停的表面层。
[++] 以证据为基础的评估与审查闭环 — 闭环提示词晋升、AutoDesign 的留出检查,以及 Adversarial Review 由批评者驱动的分歧,都表明市场需要能够提出变更、在受控条件下测试变更,并在缺乏证据时拒绝共识的系统。
[+] 面向高密度工作流的垂直专家包 — UX/UI Agent Skills 和 Cybermes 表明,规则密集的狭窄领域很适合封装代理专业知识。这个机会正在浮现,因为这种模式已经清晰可见,但生态仍按代码仓库、Harness 和技能格式四散分裂。
8. 核心结论
- 可复用专长成了产品载体。 Backpass、Mercury Skills、UX/UI Agent Skills、Claude 课程目录和 AI Engineering from Scratch 都把代理知识当作需要封装、裁剪、安装和教授的东西,而不是每次会话临场发挥的内容。(来源)
- 抽象层已从提示词文本上移到图、协议和晋升闭环。 Hanakoxbt 的图解、Rauch 的协议框架、HarnessRouter 对 UHP 的推动、Trevin 的渐进式加载,以及闭环提示词生命周期图,都指向同一个变化。(来源)
- 信任正越来越多通过具体控制来实现,而不是停留在泛泛的安全表述上。 权限过期、
hermes skills trust、更新回执、批评者代理和暂停/恢复审批流程,都被作为可操作机制提出,而不是抽象原则。(来源) - Harness 质量和评估纪律仍比模型炫技更重要。 AutoDesign 的基准收益、Adversarial Review 的结构化分歧,以及 Suraj Sharma 的后端检查清单都表明,持久进步来自更好的外围系统、受控实验和明确的基础设施。(来源)