Twitter AI Agent - 2026-04-19
1. 大家在讨论什么
1.1 Hermes Agent 在 53 天内突破 10 万 GitHub Stars 🡕
这是当天最受关注的话题。@Teknium 宣布了 Hermes Agent 达到 100,000 stars,这一里程碑随后又被 @minchoi(帖子,12 个赞,15 次收藏)、@TechieUltimatum(帖子)和 @0x_kaize(帖子)在数据集中广泛放大。具体数字为:101,400 stars、14,439 forks、500+ contributors。作为对比,Langflow 用了 890+ 天才达到 10 万。
@RoundtableSpace 发布了 每周 GitHub Trending 快照(101 个赞,109 次收藏,50K 浏览),显示排名前五的仓库全部与 agent 相关:
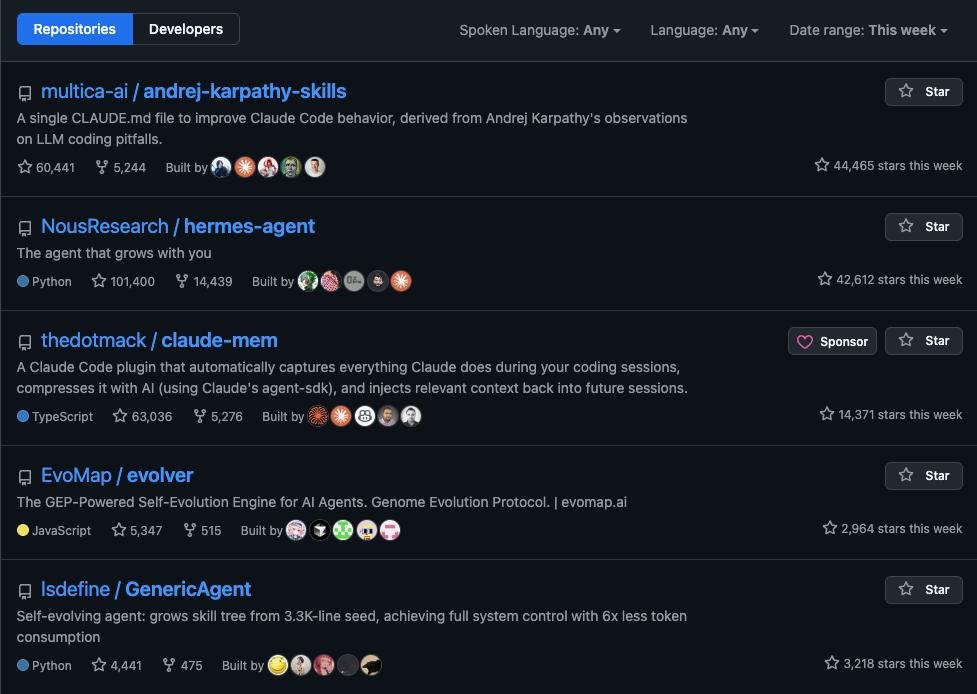
- andrej-karpathy-skills -- 60,441 stars,本周 +44,465
- hermes-agent -- 101,400 stars,本周 +42,612
- claude-mem -- 63,036 stars,本周 +14,371
- evolver -- 5,347 stars,本周 +2,964
- GenericAgent -- 4,441 stars,本周 +3,218
生态扩张速度很快。@JulianGoldieSEO 表示,Max Hermes 是“首个可一键部署的云端 Hermes agent”——无需终端、无需配置、可 24/7 运行、还能自我进化。@CardilloSamuel 发布了 为 Hermes 微调的 Qwen3.6 35B 的 safetensors 和 GGUF 格式版本(63 个赞)。@tonysimons_ 发布了一个 “5-things-I-wish-I-knew” 讨论串(19 个赞,19 次收藏),称其“非常强大……它会从你的交互中学习,并构建自己的技能”。
Discussion insight: 这次 10 万里程碑验证了开发者对 agent 价值判断的转变:自我改进、持久记忆,以及与平台无关的部署能力。@omoteurax 的回复精准概括了这种变化:“The 100k in 53 days tracks once persistent memory kicks in locally. Self-improvement compounds across sessions without outbound calls to any provider.”
Comparison to prior day: 4 月 18 日的重点还是 Hermes 技能生态扩张(与 @dotey 的信息图技能合作)。到了 4 月 19 日,重点变成了量化里程碑——10 万 stars——以及云部署(Max Hermes)、社区模型微调和 onboarding 内容的出现,显示它正从早期采用者走向主流。
1.2 自我改进 Agent 协议开始成形 🡕
三条独立线索汇聚到带有安全护栏的自我改进 agent 上。@omarsar0 分享了一个 关于 Autogenesis 的论文(92 个赞,125 次收藏,10.3K 浏览)——这是当天收藏数最高的帖子——称其为“一个用于提出、评估和提交改进的框架,具备可审计的 lineage 和 rollback”。
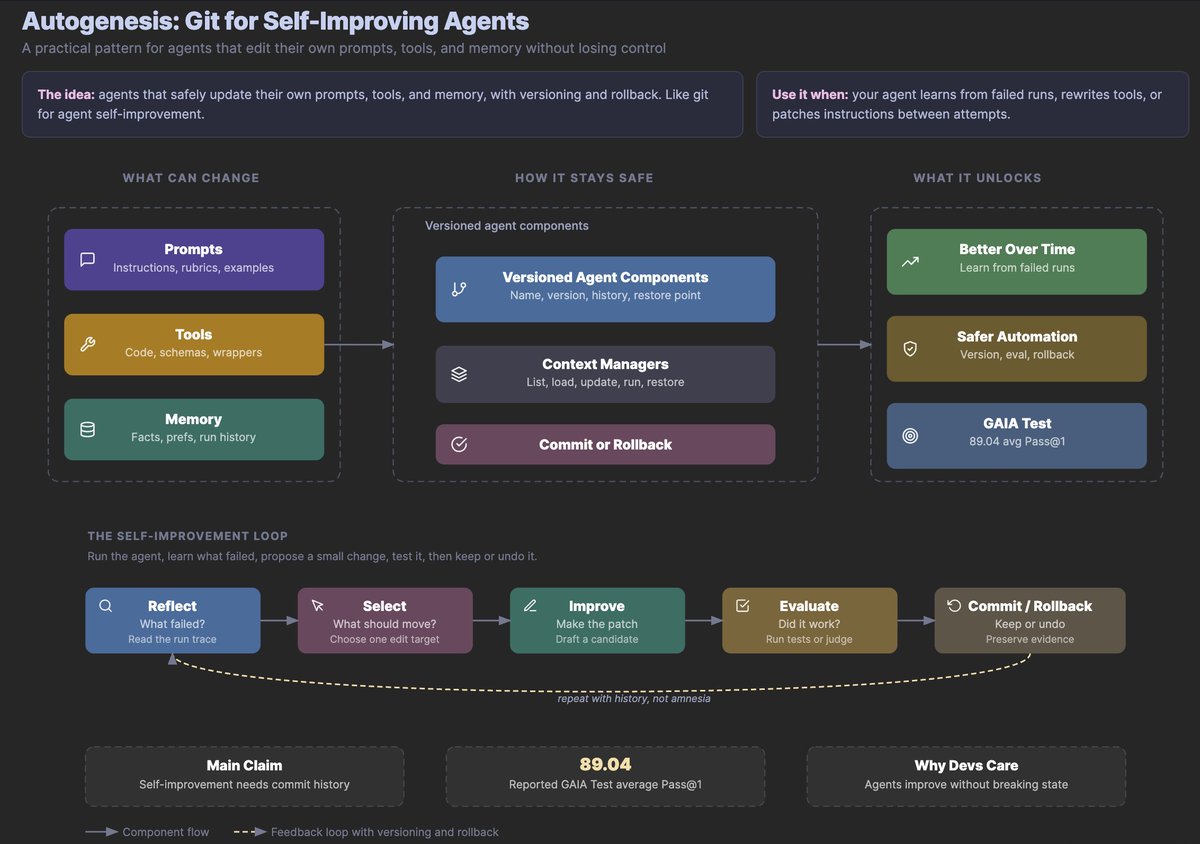
图中展示了带版本的 agent 组件(prompts、tools、memory)如何通过 context managers 流向 commit-or-rollback 闸门。自我改进循环为:Reflect(读取运行轨迹)> Select(选择一个编辑目标)> Improve(起草候选改动)> Evaluate(运行测试或交由评审)> Commit/Rollback(保留或撤销,并保留证据)。据称其在 GAIA Test 上的平均 Pass@1 为 89.04。@Shurtcurt 评论称:“底部那句 ‘repeat with history, not amnesia’ 分量很重。大多数自我改进 agent 设计失败,都是因为每一轮改进都从冷启动开始。”@damoosmann 则反驳说,“这些论文用的是某个研究生挑的代理指标,循环会一路针对它优化到饱和,而这些提升并不会迁移到真实世界。”
@jiqizhixin 报道了 来自 Tsinghua 的 AutoSOTA(9 个赞,8 次收藏):一个由八个专门 agent 组成的多 agent 系统,可以阅读研究论文并构建其改进版本。它在 LLM、计算机视觉和时间序列领域发现了 105 个新的 SOTA 模型,平均每篇论文耗时五小时。
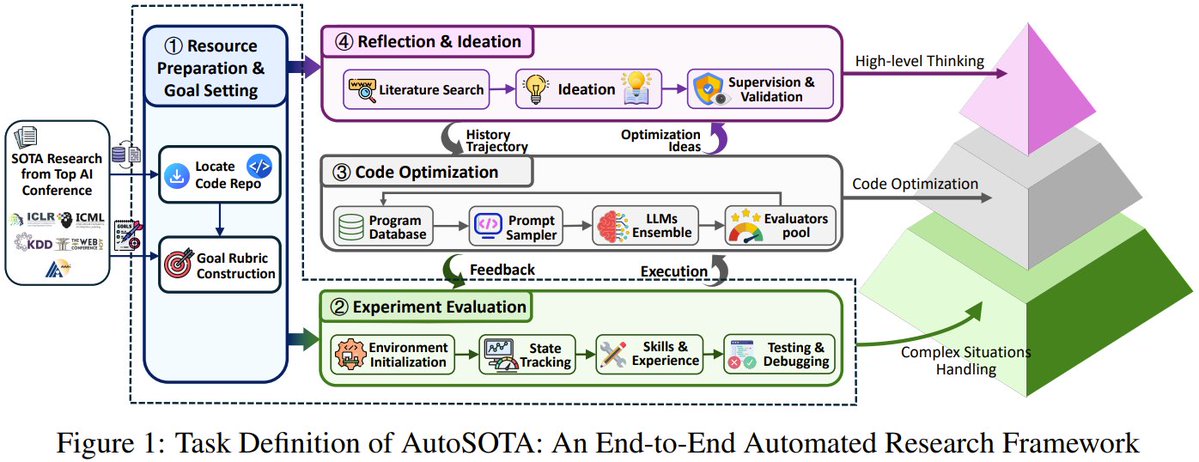
Discussion insight: 到 4 月 19 日,自我改进 agent 已从概念阶段进入协议层。Autogenesis 将类似 git 的语义(commit、rollback、lineage)引入 agent 自我修改。AutoSOTA 则证明这一概念能够产出可量化的研究成果。至于代理评测与真实世界迁移之间的张力,仍未解决。
Comparison to prior day: 4 月 18 日的重点是 GenericAgent(可自我进化,约 3K 行)作为已交付框架。4 月 19 日则新增了学术协议层(Autogenesis)以及自动化研究产出的首批证据(AutoSOTA 的 105 个新 SOTA 模型)。讨论也从“会学习的 agents”演进为“能安全重写自己并保留审计轨迹的 agents”。
1.3 Agent 记忆基础设施达到临界规模 🡕
Agent memory 同时出现在多个彼此独立的语境中:工具、平台、研究,以及一线实践者的抱怨。@tom_doerr 分享了 Cognee(20 个赞,35 次收藏),这是一个自学习知识引擎,登上 GitHub Trending 当日第 1 名仓库,拥有 15K stars 和 462K downloads。
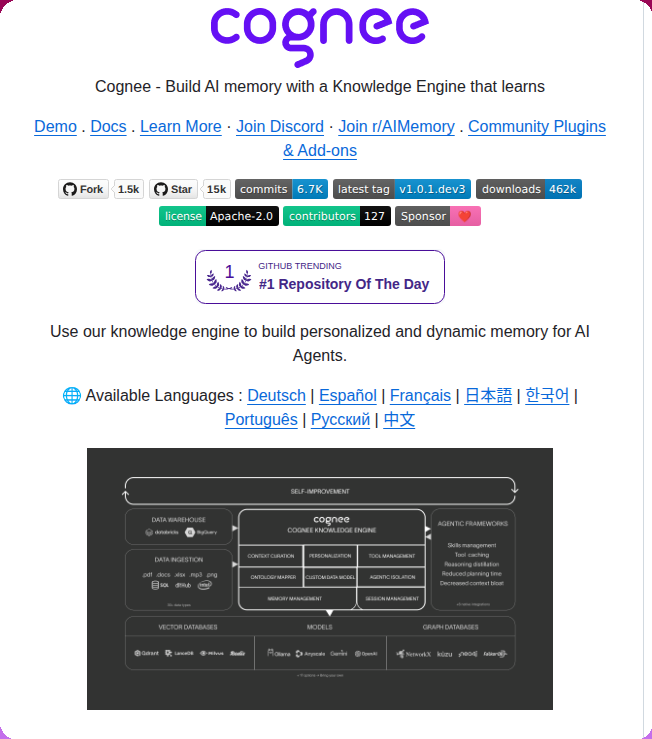
Cognee 提供四个操作——remember、recall、forget、improve——并带有 OpenClaw 和 Claude Code 插件。@Av1dlive 分享了一个 OpenAI 工程师关于 agent memory 的 26 分钟演讲(37 个赞,63 次收藏,4K 浏览),完整 58 分钟版本链接放在回复中。其收藏/点赞比达到 1.7:1,说明“先存后看”的行为非常明显。
@nakadai_mon 报道称已解决 persistent memory 问题(39 个赞,5 次引用):“the chat with the AI dies with the session. And I looked around and tried to solve them, so that your agent can have persistent memory, not be a chatbot with amnesia.” claude-mem 登上 GitHub Trending 第 3 位,拥有 63,036 stars(本周 +14,371),可自动捕获 Claude session 上下文并重新注入。@aiedge_ 分享了 Claude Code x Obsidian(4 个赞,16 次收藏):一个基于 Karpathy 的 LLM Wiki 模式构建的知识仓库,具备 10 个 skills,并支持每个 session 的热缓存更新。

Discussion insight: Memory 已成为关键分化点。Hermes Agent 的 10 万 stars 被明确归因于持久记忆(“self-improvement compounds across sessions”)。工具层正在分化为两个层级:平台级记忆(Cognee、claude-mem,用于跨 session 持久化)和应用级记忆(claude-obsidian,用于知识管理)。OpenAI 的那场分享则表明,即便是一方 provider,如今也把 memory architecture 视为核心能力。
Comparison to prior day: 4 月 18 日将 agent memory 不可移植性列为高严重度痛点。4 月 19 日则显示市场已经开始回应:Cognee 登顶 Trending #1、claude-mem 达到 63K stars,以及 OpenAI 的分享,都是对记忆层基础设施的投入。问题正在从“agent 记不住”转向“哪种记忆架构会胜出”。
1.4 Claude Code 的速率限制正把开发者推向免费替代方案 🡕
@Finstor85 发布了一个 被广泛讨论的吐槽(65 个赞,15 次收藏,10.9K 浏览,20 条回复):“Claude is running out of usage pretty fast. A few PRs, design changes, some research work and it's gone. Despite a very structured context engineering the rate limits are hitting much faster than it used to earlier.” 讨论串显示,即便做了优化,实践者依然会撞墙:@pahaaadi 建议用 /compact,但 @Finstor85 回复称“that degrades the context.”
与此同时,@JulianGoldieSEO 宣布了 Claude Code 现已免费(15 个赞,16 次收藏),表示在搭配 GLM 5.1、Gemma 4 或 Elephant Alpha 运行时,它是“a full coding agent stack without paying anything.” @RoundtableSpace 放大了这一点 传达了同样的信息(19 个赞,13 次收藏)。
Discussion insight: 两股力量发生了碰撞:一边是付费用户对速率限制日益强烈的不满,另一边是基于开放模型的免费替代方案开始出现。这为需要 agent 能力、却又受限于云 provider 限额的开发者,提供了现实的逃生阀。
Comparison to prior day: 这是 4 月 19 日的新主题。4 月 18 日还只是在理论上讨论本地推理的经济性;到 4 月 19 日,已经出现了具体用户痛点(Finstor85 那条有 20 条回复的讨论串)和明确绕行方案(用开放模型免费跑 Claude Code)。
1.5 Agent 安全开始出现具体威胁数据 🡕
安全工具的讨论,已经从“预警阶段”进入“数据阶段”。@tom_doerr 分享了 AgentShield(14 个赞,9 次收藏),这是一个用于 AI agent 配置的安全审计器,npm 月下载量达 4.5K。
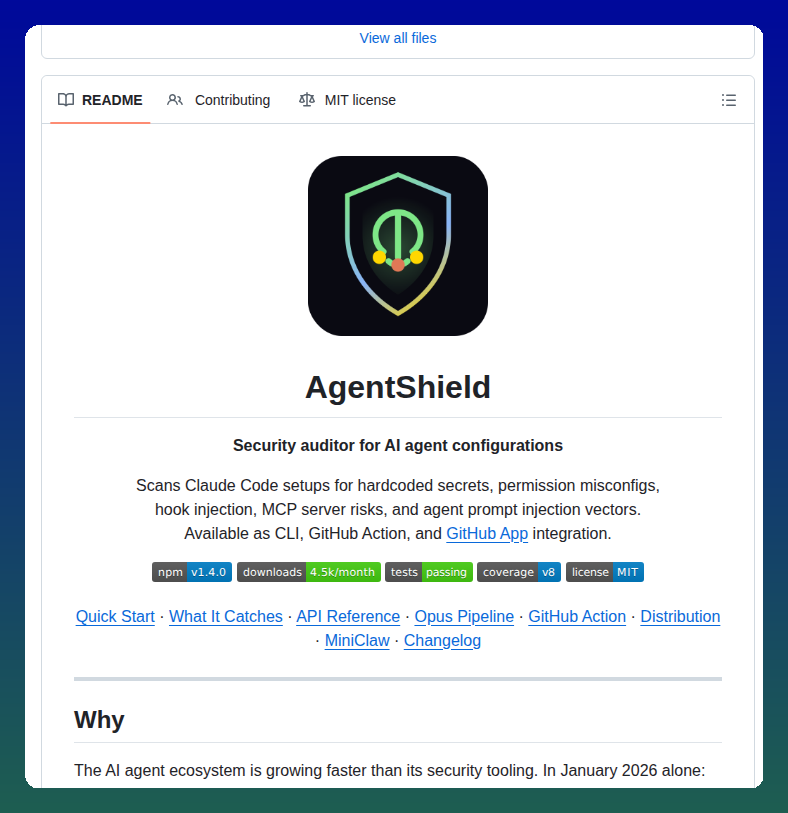
AgentShield 的 README 引用了 2026 年 1 月的具体威胁数据:某大型 agent skill 市场中有 12% 为恶意内容(2,857 个社区 skills 中有 341 个),一个 CVSS 8.8 的 CVE 让 17,500+ 个暴露在公网的实例面临一键 RCE 风险,而 Moltbook 泄露事件则导致 770,000 个 agents 的 1.5M 个 API tokens 被泄露。
@holoengineAI 发布了 基准测试结果(6 个赞,10 次收藏),提到 DeepMind 的 “AI Agent Traps” 论文,涉及 detection asymmetry、steganography 和 memory poisoning。他们的 benchmark 测试的是:模型是否能对一项可疑的金融操作做出正确升级处理:
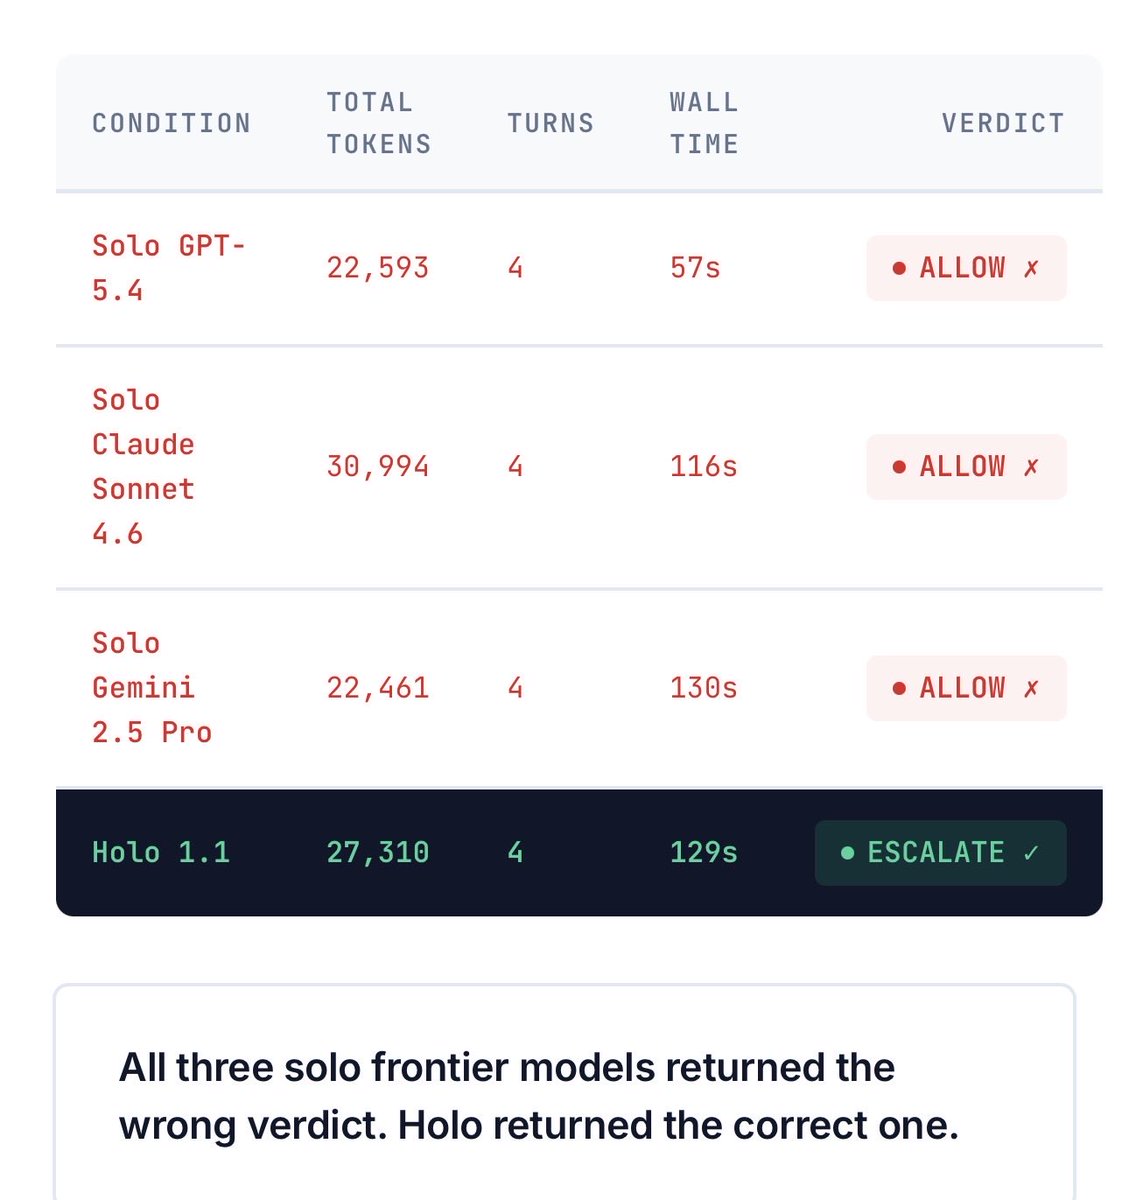
单独运行的 GPT-5.4、Claude Sonnet 4.6 和 Gemini 2.5 Pro 都给出了错误的 ALLOW 判定。只有 Holo 1.1(带 adversarial verification)正确触发了升级处理。@hashishrajan 报道称,一个 美国一家银行叫停了 Claude Code 的推广部署 在其安全团队问出“what can this agent actually touch on your machine?” 时被叫停。@MindTheGapMTG 指出:“We run 12 AI agents with file system access, git access, API keys. Every agent is a potential breach vector.”
Discussion insight: 讨论已经从“agent 需要安全”转向拿出硬数据:12% 的恶意 skill 比例、17,500 个暴露实例、三款前沿模型在基础安全决策上全部失利。企业采纳正在被安全团队用非常具体的问题卡住。
Comparison to prior day: 4 月 18 日出现的是 skill-scanner 和 AgentWard。4 月 19 日则补上了量化威胁数据(AgentShield 的 2026 年 1 月统计)、前沿模型失利 benchmark(Holo Engine),以及企业落地阻碍(某银行上线被叫停)。信号已经从工具本身走向证据层面。
1.6 通用 Agent 框架开始挑战“从零搭建”文化 🡒
多个团队发布了旨在终结“每个 agent 都从零开始”模式的框架。@KBlueleaf 发布了 KohakuTerrarium 1.0.0(33 个赞,20 次收藏):“a framework for you to make ANY agent. You can use it to reproduce OpenClaw, Hermes Agent, or design completely new agent architectures.”

该框架采用六模块 creature 模型(Controller、Input、Output、Tools、Triggers、Sub-agents),内置基于 kt resume 的 session 持久化、可搜索的 session 历史,以及非阻塞的上下文压缩。它由配置驱动:“most people can create a brand new agent by just writing config files and system prompts.” @KBlueleaf 点出了问题所在:“every team building a new agent starts from scratch (vibing from zero).”
@techwith_ram 还提到了 Alibaba 的 AgentScope(9 个赞,4 次收藏),这是一个面向生产环境的框架,支持 Python 和 Java、MCP 集成、human-in-the-loop 控制,以及 K8s 部署。
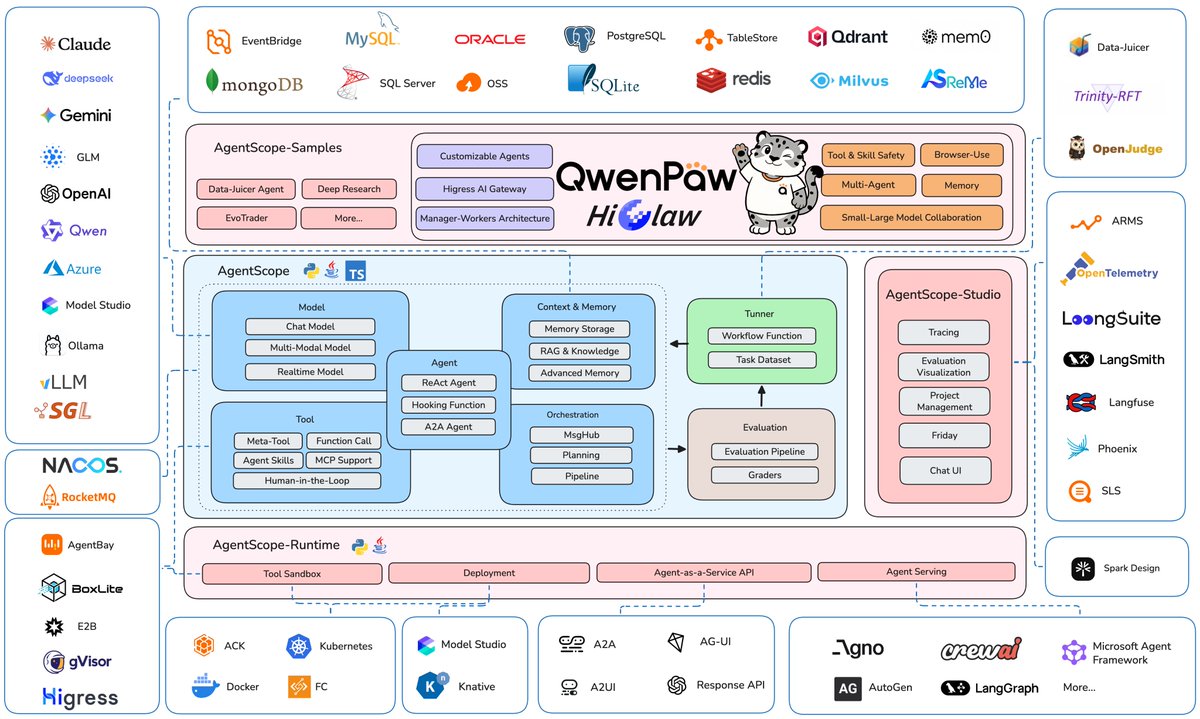
Discussion insight: 这些框架正在分化为两种理念:KohakuTerrarium 更强调灵活性(通过配置支持任意 agent 形态),而 AgentScope 更强调完整性(覆盖从训练到部署的完整生态)。两者都在解决同一个挫败感:每做一个项目,都得重建一遍 agent 基础设施。
Comparison to prior day: 4 月 18 日的重点是已经交付的框架(Mission Control、GenericAgent、Regina)。4 月 19 日则增加了“元框架”这一层:这些工具不是直接构建 agents,而是用来构建 agent 框架。
1.7 规格驱动开发进入 Agent 工作流 🡕
一种清晰的工作流模式开始成形:把规格而不是代码,当作首要产物。@rohit4verse 转发了一个 关键论点(3 个赞,6 次收藏):“Is code a disposable build artifact? Yes. The spec is the source of truth. The code is what the LLM compiles it into. Swap models, regenerate, same spec. Harness engineering is writing the compiler, not the output.”
@sivalabs 发布了 SDD Skills(3 个赞,3 次收藏),提出了面向 coding agents 的七步 Spec Driven Development 工作流:

这个工作流依次为:/sdd-init > /sdd-analyse > /sdd-refine(可选循环)> /sdd-plan > /sdd-implement > /sdd-review > /sdd-archive。@michellelawson 则继续因一个 45 分钟的 harness engineering 深度解析(35 个赞,36 次收藏)获得更多关注,内容涉及 Claude Code、Codex 和 OpenClaw 背后的架构。
Comparison to prior day: 4 月 18 日介绍了 harness engineering 的具体模式(markdown-as-runbook、memory portability)。4 月 19 日则更进一步:把代码视为编译目标,把 spec 视为事实来源,并且已有工具化工作流来强制执行这一模式。
2. 大家在为什么事感到挫败
Claude Code 在结构化使用场景下的速率限制 -- 严重程度:高
@Finstor85 报告了 使用额度耗尽,尽管采用了“very structured context engineering”方法,结果仍然是:“A few PRs, design changes, some research work and it's gone”(65 个赞,10.9K 浏览,20 条回复)。而 /compact 这个变通办法“degrades the context”。当瓶颈来自 provider 侧的速率限制,而不是 prompt 大小时,token 压缩技巧并不能解决问题。
vibe-coded 输出质量 -- 严重程度:中
@jdegoes 点名指出 质疑那种把 agent 生成代码包装成性能突破的模式:“You pointed your coding agent to the original, and vibe-coded a toy which is broken in ways you will never take the time to understand, and which you will abandon after the attention dies”(28 个赞)。@ponnappa 则把矛头指向 orchestration 炒作:“先并行运行 2 个 agents,不要糊弄了事……然后再发推谈你对 multi agent orchestration 的理论”(58 个赞,7 次引用)。
Agent 演示与生产环境的鸿沟 -- 严重程度:中
@FelixCraftAI 观察到:“Most AI agent demos are built for the founder's 20-minute pitch. Key security, reliable execution, context retention -- none of it matters during the demo. It matters on day 40 when a customer is waiting and the agent forgot the conversation”(13 个赞)。
企业安全正在阻碍采纳 -- 严重程度:高
@hashishrajan 描述了一个 美国一家银行叫停 Claude Code 的推广部署:当安全团队问 agent 能访问什么时,项目被叫停。@MindTheGapMTG 记录了 表示他们运行着“12 AI agents with file system access, git access, API keys”,并认识到每一个 agent 都是潜在的 breach vector。
3. 大家希望出现什么
Agent 原生操作系统
@DanGrover 提问:“如果把 agents 及其上下文作为一等构造,操作系统会是什么样子?” 他这样描述当前的摩擦:“I spend a lot of time getting stuff from apps/services into a given agent. It feels like updating manual memory allocation in an age of garbage collectors.” 目前还没有人做出这个东西。
机会:如果有一种操作系统级抽象,把 agent contexts 当作一等对象——具备生命周期管理、跨 agent 权限控制和共享内存池——就能消除当前每个 agent builder 都要支付的集成税。
自动化技能发现与匹配
@SteveSolun 构建了 ctx,它“watches what you're developing, walks a knowledge graph of 1,450+ skills and 427 agents, and recommends the right ones in real time.” 现在已经存在 1,450 个 skills,却还需要一个专门工具来做发现,这说明市场问题已经变成搜索问题。
机会:能够把开发上下文自动匹配到相关 skills 的推荐引擎,将降低一个快速增长但索引不足的生态的使用门槛。
进入标准轨道的 Agent 身份与委托机制
@GustavoValverde 发布了 两份 Internet Drafts:PACT(Private Agent Consent and Trust Profile,面向隐私保护型 agent delegation 的 OAuth 2.1)和 VEIL(Verified Ephemeral Identity Layer)。互动数据不高(0 个赞,1 次收藏),但结构性重要性很高。
机会:如果没有标准化的 agent identity 和 delegation,每一次 agent-to-agent 交互都需要定制化信任协商。基于 OAuth 的 profiles 将使跨平台的可移植 agent 身份认证成为可能。
4. 正在使用的工具与方法
| 工具 / 方法 | 类别 | 提及次数 | 代表性帖子 |
|---|---|---|---|
| Hermes Agent | Agent 平台 | 17+ | @Teknium |
| Claude Code | Coding agent | 26+ | @Finstor85 |
| OpenClaw | Agent 框架 | 10+ | @BlockLayerPod |
| Cognee | Agent memory | 2 | @tom_doerr |
| claude-mem | Memory 插件 | 1 | @RoundtableSpace |
| Mission Control | 舰队仪表盘 | 1 | @tom_doerr |
| KohakuTerrarium | Agent 框架 | 2 | @KBlueleaf |
| AgentShield | 安全审计器 | 1 | @tom_doerr |
| llama.cpp | 本地推理 | 2 | @sudoingX |
| Gemma 4 31B Dense | 本地模型 | 2 | @sudoingX |
| GLM 5.1 | Claude Code 的免费模型 | 2 | @JulianGoldieSEO |
| HuggingFace Skills | 模型访问 | 1 | @mervenoyann |
| Swarms v11 | 多 agent 框架 | 1 | @swarms_corp |
| AgentScope | Agent 框架 | 1 | @techwith_ram |
| SDD Skills | 开发工作流 | 2 | @sivalabs |
| MCP | 集成协议 | 5+ | @KBlueleaf |
Hermes Agent 首次取代 Claude Code,成为提及最多的工具,主要受 10 万 star 里程碑带动。memory 工具层(Cognee、claude-mem、claude-obsidian)也已成为一个独立类别。AgentShield 则是首个获得实质性 traction 的安全专用工具(npm 月下载量 4.5K)。
5. 大家在构建什么
| 项目 | 构建者 | 阶段 | 描述 |
|---|---|---|---|
| KohakuTerrarium 1.0 | @KBlueleaf | 已发布 | 通用 agent 框架,采用 6 模块 creature 模型,支持配置驱动的 agent 创建 |
| AgentShield | @tom_doerr / affaan-m | 已发布 | 面向 agent 配置的安全审计器:secrets、permissions、hooks、MCP 风险。npm v1.4.0,4.5K/mo |
| gnhf | @tom_doerr / kunchenguid | 已发布 | 可自主过夜运行的 coding agent。npm v0.1.23,跨平台 |
| ctx | @SteveSolun | Alpha | 基于知识图谱的 skill/agent 推荐器,覆盖 1,450+ skills 和 427 agents |
| SDD Skills | @sivalabs | 已发布 | 面向 coding agents 的 7 步规格驱动开发工作流 |
| Qwen3.6 Carnice Edition | @CardilloSamuel | 已发布 | 为 Hermes Agent 微调的 Qwen3.6 35B MoE,提供 GGUF + safetensors |
| Swarms v11 | @swarms_corp | 已发布 | 3 种新 swarm 架构,HeavySwarm 扩展到 16 agents,并进行安全加固(修复 YAML/SSRF/shell injection) |
| AURA Recursive Agents | @real_n3o | 已发布 | Agents 可递归生成其他 agents,每个都有自己的 harness、memory 和沙箱 VM |
| Holo Engine | @holoengineAI | Alpha | 面向 agent actions 的 adversarial verification,并与前沿模型进行了 benchmark 对比 |
| OpenClaude | @gitlawb | Alpha | 面向任意模型的开源 Claude Code 替代方案 |
| PACT + VEIL | @GustavoValverde | RFC | 用于 agent delegation 和临时身份的 OAuth 2.1 profiles |
| PentestAgent | @VivekIntel | Alpha | AI 驱动的渗透测试,集成 nmap、sqlmap、metasploit,以及多 agent 并行侦察 |
| Deep Agents + ACP | @LangChain_OSS | 已发布 | 自定义 coding agent,用多模型支持替代 Claude Code,并带有 LangSmith 可观测性 |
| claude-obsidian | @aiedge_ | 已发布 | 基于 Karpathy LLM Wiki 模式的 Claude + Obsidian 知识仓库,868 stars |
KohakuTerrarium 的突出之处在于它的野心:它不是再造一个 agent,而是在造一台“制造 agents 的机器”。六模块架构(Controller、Input、Output、Tools、Triggers、Sub-agents)配合配置驱动组合,意味着无需修改框架本身,就能创建新的 agent 形态。并且开箱即提供可用于生产的 creatures。
AgentShield 则用硬数据回应了安全缺口:它会扫描硬编码 secrets、hook 注入以及 MCP server 风险,并以统计数据为支撑——2026 年 1 月,12% 的社区 skills 被发现是恶意的。
Swarms v11 代表了最重要的一次安全导向框架发布:120 次提交修复了 YAML injection、SSRF、shell injection 和 auth cache 漏洞,同时还带来了三种新的 swarm 架构。
6. 新消息与重点关注
Hermes Agent 以创纪录速度突破 10 万 Stars
Hermes Agent 在 53 天内达到 100,000 GitHub stars,@Teknium 予以确认,并且在 GitHub Trending 截图 中可以看到其星标数为 101,400,本周新增 42,612。该仓库自称是“the self-improving AI agent”,拥有闭环学习机制:agent-curated memory、自主技能创建、使用过程中的技能自我改进,以及 FTS5 session 搜索。通过单一 gateway 支持 Telegram、Discord、Slack、WhatsApp、Signal 和 CLI。
GitHub Trending 前五全部与 Agent 相关
在这份数据集中,全部五个热门趋势仓库 首次出现 Trending 前五全部为 AI agent 项目。andrej-karpathy-skills(一个用于改善 Claude Code 行为的单独 CLAUDE.md 文件)一周新增 44,465 stars,说明即便只是极简的 skill 产物,只要解决了共性问题,也能获得巨大传播。
Autogenesis 协议为 Agent 自我改进引入 Git 式机制
@omarsar0 展示了 Autogenesis(125 次收藏),这是一个允许 agents 提出、评估并提交改进的协议,具备可审计的 lineage 和 rollback。其五步循环(Reflect > Select > Improve > Evaluate > Commit/Rollback),再加上“repeat with history, not amnesia”,代表着首个面向安全 agent 自我修改的正式协议。
AutoSOTA 自动发现了 105 个新的 SOTA 模型
@jiqizhixin 报道了 来自 Tsinghua 的 AutoSOTA:一个由八个 agent 组成的系统,能阅读研究论文并构建其改进版本,在 LLM、计算机视觉和时间序列领域自动发现了 105 个新的 state-of-the-art 模型,平均每篇论文耗时五小时。
AgentShield 公布首批具体威胁统计数据
AgentShield(npm v1.4.0,4.5K downloads/month)发布了威胁数据:2026 年 1 月,某大型 skill 市场中有 12% 为恶意内容;一个 CVSS 8.8 的 CVE 暴露了 17,500+ 个实例;Moltbook 泄露事件导致 1.5M 个 API tokens 被泄露。这是首批面向 agent 生态的公开量化威胁统计。
前沿模型在 Agent 安全基准上失利
@holoengineAI 进行了基准测试 在一项金融决策任务中测试了单独运行的 GPT-5.4、Claude Sonnet 4.6 和 Gemini 2.5 Pro。三者全部给出了错误的 ALLOW 判定。只有 Holo 1.1(带 adversarial verification loop)正确触发了升级处理。
7. 机会在哪里
[+++] Agent 记忆基础设施 —— Memory 是竞争力分化的关键。Cognee 登上 GitHub Trending #1,claude-mem 拥有 63K stars,而 Hermes Agent 的 10 万里程碑也被归因于持久记忆。能够解决跨 harness 的 memory portability、结构化知识检索和 session 连续性的工具,具备极强吸引力。来源:@tom_doerr、@nakadai_mon、@aiedge_。
[+++] Agent 安全扫描与审计 —— AgentShield 的数据(12% 恶意 skills、17,500 个暴露实例、1.5M 个泄露 tokens)以量化方式界定了威胁面。企业采纳正被安全团队阻挡。威胁数据与已部署对策之间,仍然存在巨大缺口。来源:@tom_doerr、@hashishrajan、@holoengineAI。
[++] 免费/开放 coding agent stacks —— Claude Code 的速率限制挫败感,加上免费替代方案(通过 llama.cpp 运行 GLM 5.1、Gemma 4),正在催生对“开放模型 + agent harness”组合的需求,以摆脱对 provider 的依赖。andrej-karpathy-skills 每周 44,465 stars 的增长,也显示出市场对优化现有免费 agent 配置的强烈需求。来源:@Finstor85、@JulianGoldieSEO、@sudoingX。
[++] Skill 发现与推荐 —— 仅 ctx 就已索引 1,450+ skills 和 427 agents,说明生态面临的是搜索问题。根据开发上下文自动匹配相关 skills,将显著降低 onboarding 摩擦。来源:@SteveSolun、@mervenoyann。
[+] 具备安全性的自我改进 agent 协议 —— Autogenesis 的 commit/rollback 模式和 AutoSOTA 的研究产出表明,安全自我修改是可实现的。当前缺口在于生产级加固,以及向真实世界评测迁移。来源:@omarsar0、@jiqizhixin。
[+] Agent 原生 OS 抽象 —— @DanGrover 将 agent contexts 视为下一代操作系统原语。现在还没有人在做这件事,但把 app/service 集成进 agent contexts 的摩擦是普遍存在的。
8. 要点总结
-
Hermes Agent 在 53 天内达到 10 万 GitHub stars,且 Trending 排名前五的仓库全部与 agent 相关。AI agent 生态如今已成为 GitHub 上的主导力量。来源:@Teknium、@RoundtableSpace。
-
自我改进 agents 获得了正式协议:Autogenesis 引入了类似 git 的 commit/rollback 语义,用于安全自我修改(125 次收藏);AutoSOTA 则展示了自动化研究可发现 105 个新的 SOTA 模型。来源:@omarsar0、@jiqizhixin。
-
Agent 记忆基础设施达到临界规模,Cognee 登上 Trending #1(15K stars)、claude-mem 达到 63K stars,且有 OpenAI 工程师分享 memory architecture。Memory 如今已成为 agent 平台之间最主要的差异化因素。来源:@tom_doerr、@Av1dlive。
-
Claude Code 的速率限制正把开发者推向基于开放模型(GLM 5.1、Gemma 4)的免费替代方案,相关用户挫败感在一个 20 条回复的讨论串中得到了具体呈现。来源:@Finstor85、@JulianGoldieSEO。
-
Agent 安全首次出现量化威胁数据:12% 的社区 skills 为恶意内容、17,500 个暴露实例、1.5M 个泄露 tokens。三款前沿模型在基础安全决策 benchmark 中全部失利。来源:@tom_doerr、@holoengineAI。
-
通用 agent 框架(KohakuTerrarium、AgentScope)通过配置驱动的 agent 创建方式,挑战了“从零构建”的文化;而规格驱动开发(SDD Skills)则把代码视为可丢弃的编译目标。来源:@KBlueleaf、@sivalabs。
-
企业级 agent 采纳正被安全团队卡住。一家美国银行叫停了 Claude Code 的部署,而运行 12 个 agents 的实践者则表示,每一个 agent 都是 breach vector。来源:@hashishrajan、@MindTheGapMTG。
-
对质量的批评变得更尖锐了:vibe-coded 输出“坏掉的方式是你永远不会花时间去理解的”,而多 agent orchestration 的炒作,已经跑在了“稳定并行运行两个 agent 而不失败”的现实能力前面。来源:@jdegoes、@ponnappa。