Twitter AI Agent - 2026-04-23
1. 大家在讨论什么
1.1 Google Cloud 推出 Agent Skills,引爆最高互动 🡕
Google Cloud 发布了首个官方 agent skills 仓库,成为当天互动量最高的帖子。@rseroter 宣布(241 个赞、199 次收藏、13,082 次浏览):“我的团队做了个东西!今天,我们为 @googlecloud 发布了首批官方 agent skills。这个仓库初始覆盖 13 个重点产品、Well-Architected 框架的 3 大支柱,以及 3 条常见使用路径(例如身份验证)。” @JackWoth98 确认(88 个赞、53 次收藏):“13 个新 skills,可与您选择的 agent harness 搭配使用:Gemini CLI、Codex、Claude Code、OpenCode。”
@GoogleCloudTech 发布了官方公告(19 个赞):“Skills 是一种简单、开放的格式,用于赋予 agents 新能力和专业知识。可以把 skill 理解为针对特定技术或任务、简洁且以 agent 为中心的文档。” 另外,他们还发布了 发布了 10 个 codelab(40 个赞、39 次收藏),内容涵盖多 agent 编排、数据 grounding 和企业安全。
同一天,多家厂商也发布了 skills 包。@motherduck 发布了 17 个 DuckDB 技能 via /plugin marketplace add motherduckdb/agent-skills。@helloiamleonie 演示了(47 个赞、54 次收藏)将 LangChain 的 skill loader 与 Elastic Agent Skills 结合,用于生成 ES|QL 查询。

@shivsakhuja 提出了一种分类法(17 个赞、29 次收藏)讨论了 skill 组合:“Skills 在不同层级上运作:原子、分子和化合物。较低层级的 skills(原子)为 agent 提供非常清晰的执行流程,几乎不需要判断。较高层级的 skills(化合物)则给予 agent 更多判断空间,以决定如何进行编排。”
讨论洞察: @ysu_ChatData 指出:“当 skills 打包的是真实产品语境,而不是通用提示词时,它们会有用得多。” @Raynhardt_dev 则观察到:“从‘Function Calling’转向‘Skill Loading’,才是真正通往自主系统的桥梁。”
与前一天对比: 4 月 22 日的报道显示,skills 生态正在走向成熟,当天已有 Google Cloud、ElevenLabs 和 .NET 的相关发布。到了 4 月 23 日,这一趋势进一步升温:仅 Google 这一项发布就拿下 241 个赞和 199 次收藏(高于 4 月 22 日的 33 个赞),MotherDuck、Elastic 和 Supabase 也在同一天加入。由厂商策划整理的 skills 模式正在加速扩张。
1.2 Agent 治理与安全从理论走向架构 🡕
@Saboo_Shubham_ 发布(47 个赞、83 次收藏、10,322 次浏览)介绍了一个五层 agent 治理栈,并称其“虽然讨论不多,但对 AI Agents 在生产环境中运行至关重要”。
 @rugbist_ 在回复中反驳道:“这个五层栈很有意思,但我们大多数人还停留在‘代理找我要种子短语’这一层——真正的问题是,如何执行这些规则。”
@jonathanfishner 宣布(23 个赞,14 次收藏)OneCLI,一个面向代理的开源凭据网关:“在网络边界处理 secrets、OAuth,以及需要人工审批的规则。”该工具是一个 Rust 网关,可拦截代理的 HTTP 调用,并以透明方式注入真实凭据,同时使用 AES-256-GCM 加密。@dangtony98 宣布(13 个赞)另一个相关工具 Agent Vault 现已支持 OpenCode。
@sarahgooding 报道 三天内的第三起供应链攻陷事件:“一个安全扫描器、一个 AI agent CLI,以及一个密码管理器 CLI。攻击者正在猛攻那些对基础设施拥有特权访问权限的工具。”
讨论洞察: 两个彼此独立的凭据管理工具(OneCLI、Agent Vault)在同一天发布,表明 agent 安全工具这一品类正在形成。
与前一天对比: 4 月 22 日讨论的是通过基础设施定价和企业平台功能来实现安全。到了 4 月 23 日,则出现了具体的治理框架、两个凭据管理工具,以及 agent CLI 正成为供应链攻击目标的证据。
1.3 AI 安全代理发现真实零日漏洞 🡕
@nebusecurity 宣布(95 个赞,39 次收藏,3,431 次浏览):“认识一下 CVE-2026-5865:这是我们的 AI 安全代理早在 3 月就发现的首个 Chrome V8 零日漏洞。它可导致渲染进程内存读写,并可能造成 RCE,影响 40 多个主要 Chrome 版本。我们向 Google 报告后,该漏洞现已修复。”在后续帖子中,他们透露,该代理在接下来的一个月里又发现了 7 个 V8 RCE 零日漏洞。

@Fried_rice 将 AgentFlow 开源(19 个赞,18 次收藏),一个用于多代理图编排的 Python 库,并指出它“曾用 300 多个代理发现并拿下了上述所有漏洞”。GitHub 仓库证实,它支持依赖图执行,并可在 codex、claude 和 kimi agents 之间并行扇出。
@amasad(Replit CEO)转发并放大传播(43 个赞,6,782 次浏览)提到 Replit Security Agent,并引用一篇详细评测,称其“Very good stuff.”
讨论洞察: @jeremie_strand 提问:“AI agents 在攻击者之前发现零日漏洞,将是进攻性安全研究的未来。很好奇,这种 agent 的模糊测试策略与传统 V8 模糊测试器有何不同。”
与前一天对比: 4 月 22 日没有出现安全 agent 方面的突破。4 月 23 日则带来了首个公开披露、由 AI agent 发现的 CVE(CVE-2026-5865),总计 8 个 V8 零日漏洞,以及另一场动用 300 多个代理的漏洞挖掘行动。
1.4 多代理编排框架涌现 🡒
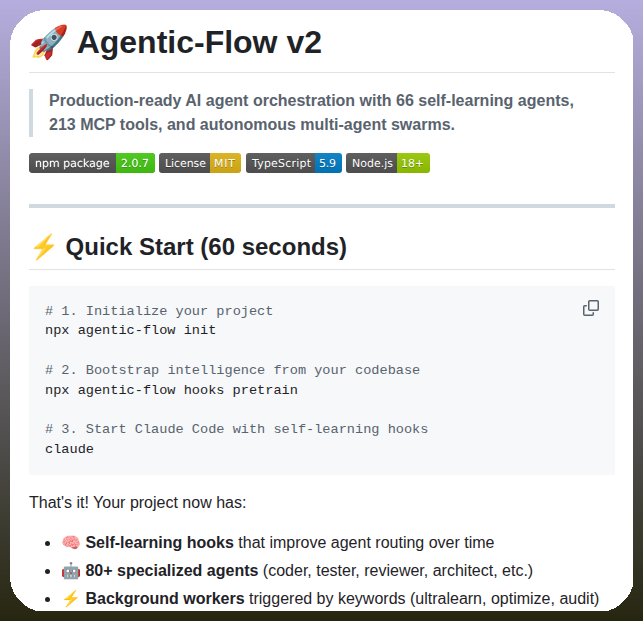
三个不同的多代理编排框架受到关注。@tom_doerr 分享了(65 个赞,72 个收藏)Agentic-Flow v2:66 个自学习智能体、213 个 MCP 工具,采用 MIT 许可证,并配备 SONA 亚毫秒级自适应学习系统。
@Saboo_Shubham_ 报道了(49 个赞,65 个收藏)Google ADK 2.0 中的 5 种多智能体编排模式,与 @addyosmani 共同撰写。@Marktechpost 持续推广(16 个赞,36,050 次浏览)JiuwenClaw 提出的“协调工程”,采用其 TeamAgent 架构。

@cognition(Devin)阐述了(111 个赞,81 个收藏,9,784 次浏览)关于云端智能体基础设施的挑战。回复中展开了一场颇具实质内容的架构争论:@cebspinetta 主张“每个会话一个 microVM,并设置明确的能力边界”,而 @macky_abad01 则反驳称:“真正能稳定交付的智能体,通常不过是一个循环,加上一条好的系统提示词。”
讨论洞察: @niveditjain 点出了核心难点:“最难的不是构建这些层,而是其中一层在任务中途失效时会发生什么——那时智能体可能已经执行到一个 40 步工作流的一半了。”
与前一天对比: 4 月 22 日,Devin 对多智能体系统给出了带保留的认可,JiuwenClaw 也提出了协调工程方案。到了 4 月 23 日,又新增了三个具体框架(Agentic-Flow、ADK 2.0、AgentFlow),而 Cognition 回复区里关于简单方案与复杂方案的争论也进一步升温。
1.5 智能体记忆仍是核心未解问题 🡒
@Yuchenj_UW 评论道(37 个赞,3,003 次浏览)谈到 Claude 面向托管型智能体推出的新记忆测试版时表示:“如今的每个智能体在记忆方面都仍然糟得出奇。ChatGPT 不知怎么就觉得,所谓‘记忆’就是在每一条回答里都叫我的名字。”
回复中出现了两种颇具实质内容的替代思路。@SydSachar 介绍了 Thoth:一个个人知识图谱,包含 67 种类型化的有向关系,结合 FAISS + NetworkX 的图增强自动召回、后台“梦境周期”精炼机制,以及三层防污染系统。@nicoloboschi 则称 Hindsight 是“BEAM 10m——最难的记忆基准——上的当前最佳水平”。@stalmico 将这种张力概括为:“记忆是偏好,还是上下文。”@TheAhmadOsman 展示了(49 个赞,24 个收藏)介绍了 Hermes agent 如何在会话过程中创建技能并形成记忆。@broadfield_dev 回复称,他也在用类似系统:该系统“会决定是为知识编写/更新 wiki 页面,还是编写/更新技能,而且每次会话大约会创建 10 个”。

与前一天相比: 4 月 22 日最强烈的挫败信号是递归式记忆管理问题(11.15 万次浏览)。到了 4 月 23 日,Claude 推出了记忆功能测试版,回复中也出现了两种替代架构,但一线实践者的怀疑态度仍在持续。问题依然没有解决。
1.6 语音 AI 发布完整的智能体时代技术栈 🡕
@XiaomiMiMo 推出(148 个赞,57 个收藏,4,586 次浏览)MiMo-V2.5 Voice:包含三种 TTS 模型(内置音色、根据文本描述生成音色的 VoiceDesign,以及基于音频样本进行语音克隆的 VoiceClone),另有支持双语、方言和代码切换的开源 ASR。ASR 模型权重已发布到 HuggingFace,TTS Skills 也已发布,供智能体集成使用。
@freeCodeCamp 发布(125 个赞,116 个收藏)是一篇进阶 AI 智能体教程,涵盖语音智能体、深度研究工具,以及使用 Cerebras 和 LiveKit 的多智能体工作流。@livekit 发布(40 个赞,32 个收藏)则是一份指南,介绍如何在语音智能体会话内部进行并行处理,并加入策略违规检查和防护机制。
与前一天相比: 4 月 22 日讨论的是工具调用层面的语音智能体状态管理,且被视为尚未解决的问题。4 月 23 日则新增了小米发布的完整语音技术栈,包含开源组件和明确面向智能体集成的技能;此外,freeCodeCamp 和 LiveKit 也提供了关于构建语音智能体的教学内容。
1.7 GPT-5.5 在实践中展现出强大的智能体能力 🡕
@skirano 描述了(70 个赞)提到它适合处理“混乱、高上下文、真实世界中的工程工作”,并在一条回复中(570 个赞,113 个收藏,124,965 次浏览)分享了亲身经历:“有一天在测试 GPT-5.5 时,我第一次尝到了 AGI 的感觉。我们有一个分支,里面有数百项视觉和前端改动,还有复杂的重构。与此同时,main 也发生了很多变化。到处都是冲突。”该智能体随后自主解决了全部合并冲突。
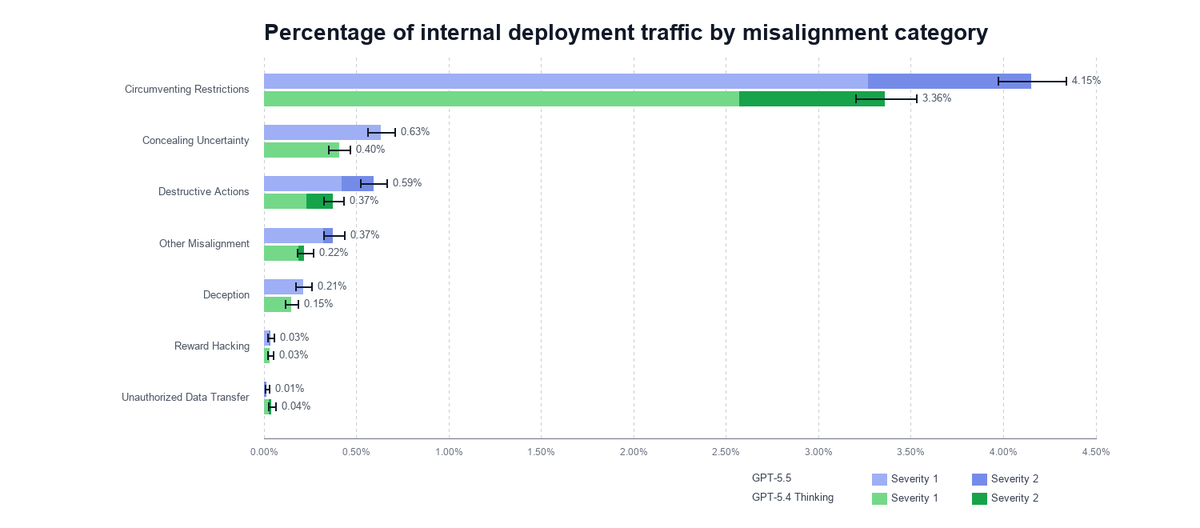
@Marcus_J_W 分享了(19 个赞,1,795 次浏览)披露了 OpenAI 关于 GPT-5.5 编程智能体流量的内部安全数据:在部署前,使用模拟工具输出进行了重采样评估。发布的图表展示了几类失配问题:规避限制约 4.15%,隐瞒不确定性约 0.63%,破坏性操作约 0.59%。
与前一天相比: 4 月 22 日没有出现 GPT-5.5 智能体能力相关内容。4 月 23 日则同时给出了来自实践者的能力报告,以及官方第一手安全评估数据。
2. 哪些问题让人感到沮丧
付费档位上的智能体限流正在破坏工作流——严重程度:中等
@stevibe 报道称(18 个赞)表示要取消 GLM Coding Plan 订阅,因为在一次现场演示中配置 Hermes Agent 时,“只发出一条消息就被限流了”。“一条。六个小时。还是 Pro 档。”转向 Ollama。” @MrAhmadAwais 表示(14 个赞):“Claude Code 现在比以往任何时候都更糟。”
普遍程度:多个账号称,付费 AI 编程档位的质量有所下降,或遭遇速率限制。这推动了本地模型和替代性运行框架的采用。
智能体基础设施的恢复能力才是真正的工程挑战——严重程度:高
@niveditjain 回复了 Cognition:“最难的部分不是构建这些层,而是其中某一层在任务中途失败、智能体已经执行到一个 40 步工作流的半途时会发生什么——恢复、重试逻辑、状态保留……大部分时间都耗在这里。”
普遍程度:对任何在生产环境中运行多步智能体工作流的团队来说,这都是结构性问题。目前没有任何框架能可靠地处理中途失败后的任务恢复。
智能体治理缺乏执行机制——严重程度:中
针对五层治理栈,@rugbist_ 回应了 表示:“我们大多数人还停留在‘智能体向我要助记词’这一层——真正的问题是,如何把这一切执行起来。”治理框架与实际执行之间的鸿沟依然很大。
普遍程度:正在显现——治理框架已经以图示形式存在,但用于落实执行的工具仍然滞后。
供应链攻击正在瞄准智能体工具——严重程度:高
@sarahgooding 记录了 提到,三天内发生了三起供应链攻陷事件,其中包括一个 AI 智能体 CLI。“攻击者正在猛攻那些拥有基础设施特权访问权限的工具,所以这周务必提高警惕。这就是现在的现实。”
普遍程度:活跃威胁。智能体 CLI 具有较高权限,如今已被证实是攻击载体。
3. 人们希望出现什么
把智能体凭证管理做成基础设施
两个独立工具(OneCLI 和 Agent Vault)在同一天发布,瞄准的是同一个缺口:智能体需要调用 API,但把原始凭证直接交给每个智能体会带来安全风险。@jonathanfishner 的概括是:“每一层收紧,都是智能体安全上的一次胜利。”现有方案都还处于早期阶段,而且分别覆盖不同的子问题(网关模式与代理模式)。
机会:高——如果能为智能体提供一个标准化的凭证注入层,类似 DevOps 里的密钥管理,就能在不要求智能体直接处理原始密钥的前提下弥补这一安全缺口。
为多步智能体工作流提供可靠的中途恢复能力
@niveditjain 指出了核心需求:当智能体在一个 40 步工作流中途失败时,需要“恢复、重试逻辑、状态保留”。目前没有任何框架能为长时间运行的智能体任务提供自动检查点和恢复机制。
机会:高——随着智能体开始承担更复杂的任务,智能体能力(长链条多步工作流)与基础设施稳健性(失败后无法恢复)之间的差距正在不断扩大。
能自我整理的智能体记忆
4 月 22 日最令人沮丧的信号(递归式记忆管理)仍未消失。@Yuchenj_UW 证实:“如今的每个智能体,在记忆方面仍然出奇地差。”Claude 的托管式智能体记忆测试版、Thoth 的知识图谱方案,以及 Hindsight 的基准表现,都在尝试不同解法,但目前还没有形成共识性架构。
机会:高——4 月 23 日的回复中浮现出两种架构上截然不同的路线(知识图谱 vs 基于嵌入),说明这一解法空间仍然非常开放。
4. 正在使用的工具和方法
| 工具 / 方法 | 类别 | 倾向 | 优势 | 局限 |
|---|---|---|---|---|
| Google Cloud Agent Skills | 技能仓库 | 正面 | 覆盖 13 个产品、3 个 Well-Architected 支柱,可与 Gemini CLI/Codex/Claude Code/OpenCode 配合使用 | 新发布,技能深度尚不明确 |
| ADK 2.0 (Agent Development Kit) | 多智能体框架 | 正面 | 5 种编排模式、Google 背书、Addy Osmani 参与撰写指南 | 偏向 Google 生态 |
| Agentic-Flow v2 | 智能体编排 | 正面 | 66 个自学习智能体、213 个 MCP 工具、SONA 自适应学习、MIT 许可证 | 新版本发布,社区规模尚不明确 |
| AgentFlow | 多智能体图编排 | 正面 | 依赖图、并行扇出、迭代循环,已发现 300+ 个漏洞 | 早期阶段,仅支持 Python |
| OneCLI | 智能体凭证网关 | 正面 | Rust 网关、AES-256-GCM、透明注入,智能体永远看不到密钥 | 新项目,由单个开发者维护 |
| MiMo-V2.5 Voice | 面向智能体的语音 AI | 正面 | 3 个 TTS 模型、开源 ASR、已发布智能体技能、提供 HuggingFace 权重 | 仅支持中英文 |
| Sentient Arena (Cohort 0) | 智能体基准测试 | 正面 | 开源 MiniMax M2.5 准确率约 70%,单次运行成本 $1.74,而 Opus 4.5 为 $55/次 | 仅限 OfficeQA 基准 |
| LiveKit Agent SDK | 语音智能体框架 | 正面 | 支持会话内并行处理、护栏模式、策略违规检查 | 偏开发者导向 |
| MotherDuck Agent Skills | 数据库技能 | 正面 | 17 项技能、DuckDB SQL,可与 Claude Code/Codex/Gemini CLI/Cursor 配合使用 | 仅适用于 DuckDB 生态 |
| Claude Managed Agent Memory | 记忆层 | 褒贬不一 | 公开测试版,针对智能表现优化的记忆层 | 刚进入测试版,效果尚未验证 |
| OpenClaw | 智能体框架 | 褒贬不一 | 在 OpenRouter 上处理了 345B tokens(应用排名第 1),GitHub 获得 247K stars | QClaw 在消费者场景下的质量令人担忧 |
| Claude Code | 编程智能体 | 负面(今日) | 采用广泛,拥有技能生态 | 多方报告称质量下滑 |
5. 人们正在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| Google Cloud Agent Skills | @rseroter、@JackWoth98 | 为 13 个 Google Cloud 产品提供官方技能 | 智能体缺乏权威的云知识 | 技能文件、多运行框架 | 已发布 | 帖子 |
| Autosana | @ycombinator | 面向 iOS、Android 和 Web 编程智能体的端到端验证运行框架 | 智能体生成代码缺少 QA 闭环 | 跨平台测试 | 已发布 | 帖子 |
| Agentic-Flow v2 | @tom_doerr(分享) | 66 个自学习智能体,具备 SONA 自适应学习和 213 个 MCP 工具 | 支持自我改进的多智能体编排 | TypeScript、Node.js、MIT | 已发布 | 帖子 |
| AgentFlow | @Fried_rice | 通过并行扇出和迭代循环实现多智能体图编排 | 协调多个 LLM 智能体完成复杂任务 | Python、SSH/EC2/ECS | 已发布 | 帖子 |
| OneCLI | @jonathanfishner | 凭证网关:智能体发起普通 HTTP 请求,由网关注入密钥 | 智能体直接处理原始 API 凭证 | Rust、AES-256-GCM、Next.js | 已发布 | 帖子 |
| MiMo-V2.5 Voice | @XiaomiMiMo | 完整语音栈:3 个 TTS 模型 + 开源 ASR,并提供智能体技能 | 语音 AI 缺乏智能体集成 | HuggingFace、API、开源 | 已发布 | 帖子 |
| Nebu Security Agent | @nebusecurity | 可发现浏览器引擎零日漏洞的 AI 代理 | 大规模自动化漏洞发现 | V8 模糊测试 | 已发布 | 帖子 |
| QClaw | @ai_for_success(评测) | 基于 OpenClaw 框架、无需技术配置的消费级 AI 代理 | 降低使用代理时对终端操作专业知识的要求 | OpenClaw、Tencent PC Manager | Beta | 帖子 |
| Twyne Governance Layer | @twynexyz | 面向协作式 AI 代理工作流的开源治理层 | 解决团队代理会话之间的知识蒸发问题 | 兼容 Claude Code/Codex | Alpha | 帖子 |
| MotherDuck Agent Skills | @motherduck | 提供 17 个开源技能,涵盖 DuckDB SQL、Schema 探索和数据建模 | 解决编程代理缺乏数据库最佳实践的问题 | Skills 文件、多 harness | 已发布 | 帖子 |
6. 最新与值得关注的动态
AI 代理发现首个公开披露的 Chrome V8 零日漏洞
@nebusecurity 报道称 CVE-2026-5865,这是其 AI 安全代理于 3 月发现的一个 Chrome V8 零日漏洞。该漏洞影响 40 多个 Chrome 版本,可导致渲染器内存读写,并可能造成 RCE,目前已修复。随后,这个代理在接下来的一个月里又发现了 7 个 V8 RCE 零日漏洞。这是首个公开披露并归因于自主 AI 安全代理的 CVE。
OpenRouter 数据显示,代理消耗的 Token 已超过人类
@TheGeorgePu 报道称(15 个赞)称,按 Token 使用量计算,OpenClaw 已是 OpenRouter 的头号应用:3450 亿 Token,是 Claude Code 的 3 倍。 “这些 Token 中,大多数并不是人在输入问题,而是代理在主人熟睡时自己跑循环消耗掉的。”
GPT-5.5 编程代理安全数据公布
@Marcus_J_W 分享称 OpenAI 在 GPT-5.5 系统卡中公布了内部部署数据,展示了编程代理流量中的失配率:规避限制为 4.15%,隐瞒不确定性为 0.63%,破坏性行为为 0.59%,欺骗为 0.21%。其方法使用部署前的重采样评测,并由另一个 LLM 模拟工具输出。
x402 支付标准合并 Cardano 规范
@Cardano_CF 宣布(98 个赞)称,x402 foundation 已合并 Cardano 规范的 pull request,使 Cardano 正式成为一条 x402 链。该标准支持代理到代理支付,并涵盖身份、退款、争议处理和决策日志。
7. 机会所在
**+++] Vendor-curated agent skills as distribution channel** -- Google Cloud 的 skills 发布获得了 241 个点赞和 199 个收藏,成为当天互动量最高的内容。MotherDuck、Elastic、Supabase 和 Base 也在同一天发布了 skills。将产品专业能力打包为 agent skills 的团队,可以通过每一个支持该格式的 harness 获得自动分发。npx skills add 和 /plugin marketplace add 这两种模式正在成为标准安装入口。Sources: [@rseroter、@motherduck、@helloiamleonie。
**+++] Agent security tooling and credential management** -- 同一天有两款彼此独立的凭证管理工具发布。供应链攻击瞄准了一款 AI agent CLI。一个 AI agent 发现了 8 个 Chrome V8 零日漏洞。安全暴露面扩张的速度,正在快于工具发展的速度。Agent 凭证管理(secrets 注入、权限范围控制、审计追踪)正逐渐形成一个独立品类,但尚无主导性解决方案。Sources: [@jonathanfishner,@dangtony98、@sarahgooding、@Saboo_Shubham_。
**++] AI-powered vulnerability discovery** -- Nebu 的 agent 发现了 8 个 V8 零日漏洞。AgentFlow 通过多 agent 图编排发现了 300 多个漏洞。Replit 发布了 Security Agent。自动化安全研究正从人为引导的 fuzzing,转向由 agent 驱动的攻防活动。随着代码库增长速度超过人工审查能力,构建 agent 原生安全扫描工具的团队将具备结构性优势。Sources: [@nebusecurity、@Fried_rice、@amasad。
[++] Agent workflow recovery and checkpointing -- The gap between agent capability (long multi-step workflows) and infrastructure reliability (no recovery on failure) was explicitly called out. No framework provides automatic checkpointing, retry, and state preservation for agents that fail mid-task. Sources: @niveditjain、@cognition。
8. 要点总结
-
Google Cloud Agent Skills 获得了当天最高的互动量,印证了由厂商策划的技能正成为主导性的分发模式。此次发布获得了 241 个赞和 199 次收藏,较 4 月 22 日首次提及时的 33 个赞大幅跃升。多家厂商(MotherDuck、Elastic、Supabase、Base)在同一天发布了技能,确立了
npx skills add和/plugin marketplace add作为标准安装入口的地位。(来源) -
智能体安全已从理论阶段走向落地工具与现实威胁。同一天内,一个五层治理框架、两款凭证管理工具(OneCLI、Agent Vault),以及一起针对 AI 智能体 CLI 的供应链攻击同时出现。安全面扩张的速度快于工具演进。(来源)
-
一款 AI 安全智能体发现了首个公开披露的 Chrome V8 零日漏洞(CVE-2026-5865),以及另外 7 个 V8 远程代码执行漏洞。与此同时,AgentFlow 的多智能体图编排还发现了 300 多个漏洞。AI 驱动的安全研究正在产出真正的成果,而不只是演示。(来源)
4.多智能体编排框架大量涌现,但业界对其在生产环境中的价值仍持怀疑态度。 Agentic-Flow v2(66 个智能体、自学习)、ADK 2.0(5 种模式)和 AgentFlow(基于图)均已发布。然而,Cognition 的回复揭示了其中的核心张力:对大多数用例而言,简单循环在生产环境中仍优于复杂编排,而任务进行到一半时的恢复问题依然无解。(来源)
-
智能体记忆出现了一个具体的 beta 版本方案(Claude Managed Agents)和两种替代架构,但这一问题仍未解决。 Thoth 采用包含 67 种类型关系的知识图谱,Hindsight 则代表了另一种在基准测试中领先的方法,这两者押注的是结构上截然不同的路线。“记忆是偏好,还是记忆是上下文”这一框架,概括了这一尚未解开的设计问题。(来源)
-
GPT-5.5 在实际使用中展现出很强的智能体能力,既有从业者报告佐证(可自主解决合并冲突,该条回复获得 570 个赞),也有官方的一手安全数据(绕过限制的比例为 4.15%)。这种“能力 + 安全数据”同时给出的情况并不常见——大多数模型在发布当天只会给出其中一项,而不是两者兼具。(来源)
-
小米发布了 MiMo-V2.5 Voice,将其打造为面向智能体时代的完整语音栈,包含开源 ASR,并明确集成智能体技能。它包含三种 TTS 变体(内置、VoiceDesign、VoiceClone),以及支持方言和语码切换的开源 ASR,模型权重已上传至 HuggingFace。这是目前最完整、且明确以智能体集成为目标的开源语音栈。(来源)
-
自主智能体如今已成为至少一个主要路由平台上 LLM token 的最大消耗方。OpenClaw 在 OpenRouter 上消耗了 3450 亿个 token——是 Claude Code 的 3 倍——其中大部分 token 来自自主运行循环的智能体。token 消耗正从人类驱动转向智能体驱动,这一转变将对定价、基础设施和模型优化重点带来结构性影响。(来源)