Twitter AI 智能体 - 2026-07-08
1. 大家都在讨论什么
1.1 混合编排与模型路由开始沉淀为操作手册 🡕
多条高信号帖子都将智能体质量视为编排问题:一个模型负责规划,另一个负责执行,第三个负责修复配置,而且整个流程都需要机器可读的边界。相比 7 月 7 日更宽泛的 harness 和控制平面讨论,7 月 8 日的内容更接近可以直接复制粘贴的操作流程。
@cjzafir 展示了(994 个赞、45 条回复、125,387 次浏览、2,062 次收藏)介绍了如何在 Claude Code 中安装 Codex 插件,然后让 Fable 5 担任规划器和审查器,同时由 Codex 执行。安装步骤只是信息量的一半。回复进一步补充了实际运行中的情况:交接过程卡顿到作者建议专门做一个自定义 /handoff skill;另一位实践者则认为反过来的配置在移动端更可靠,因为 Codex 能把终端和权限模型牢牢掌握在自己手里。
@bindureddy 预告了(364 个赞、20 条回复、478,515 次浏览、65 次收藏)介绍了混合 Fable 和 GPT 5.6 Sol 的自定义路由 API。回复让它变得更具体:路由依据任务类型进行,作者声称路由准确率超过 95%,下一步会加入预算上限。这让该帖子成为多模型路由的真实构建信号,而不是又一个笼统的“最佳模型”论断。
@RoundtableSpace 指出(122 个赞、8 条回复、47,615 次浏览、109 次收藏)提到了 Peter Steinberger 的 agent-scripts——这是一个拥有 5,690 星的仓库,包含 AGENTS 指令、skills、脚本和 hooks,他会把这些内容通过符号链接接入项目。@vercel_dev 新增了(49 个赞、2 条回复、3,623 次浏览)指出,vercel project update 现在允许智能体通过 CLI 修复框架和构建设置,并输出 JSON;而 @_avichawla 梳理了(29 个赞、4 条回复、3,667 次浏览、35 次收藏)则介绍了 Google 的 agents-cli,它把脚手架、评估和部署 ADK 智能体统一到一个界面中,并注入七项 skills。
讨论洞察: 回复的重点主要不在模型质量,而在可靠性边界:交接丢失上下文时怎么办,路由能否避免把高难任务错误定价,以及是否应该允许智能体在基础设施即代码之外修改部署设置。
与前一日对比: 7 月 7 日,编排仍主要被表述为控制平面问题;到了 7 月 8 日,它已经具体落实为人们可以直接采用的配置组合、路由器和 CLI 写入路径。
1.2 Harness 与循环工程开始转化为有基准的工作流 🡕
多条帖子把讨论从“harness 很重要”推进到“这是循环、检查器和基准”。相比 7 月 7 日以 harness 为先的表述,7 月 8 日加入了基准卡片、研究产物和实际的 bug 修复工作流。
@muratcan 发布了(145 个赞、8 条回复、7,167 次浏览、204 次收藏)介绍了 17,005 星的 Agent-Skills-for-Context-Engineering 仓库中的 Self-Improvement Loops skill。关联的 skill 文件指出,评估器、权限控制和预算约束必须位于循环可编辑范围之外。附带的总结看板则把这一主张具体化为明确的优化阶梯、PAC 风格设计规则和基于文件的流水线,而不只是一个口号。

@Brian_Bo_Li 重点介绍了(37 个赞、2 条回复、2,535 次浏览、19 次收藏)介绍了 HarnessOpt / SkillOpt-Lite 论文。论文主张跨轨迹挖掘共识、使用留出验证进行门控,并将 rollout 文件视为扁平的调试产物,而不是不断复杂化的优化拓扑。这里最有辨识度的证据来自配图:它展示了最小化流水线、基准测试框架,以及推文只做概述的电子表格式结果表。

@clairevo 展示了(115 个赞、9 条回复、11,913 次浏览、150 次收藏)介绍了一个使用 ClaudeDevs SDK 构建的自定义 harness,用于分诊 Sentry bug、验证根因并交付修复。@free_ai_guides 总结了(14 个赞、4 条回复、2,823 次浏览)转述了 Talha Sheikh 的观点:指令不等于验证,如果没有独立检查器,就不能相信智能体的“完成”状态。@DataScienceDojo 将其概括为(31 个赞、1,723 次浏览)发布了一篇篇幅较小但分类明确的帖子,将整个技术栈划分为提示词、上下文、harness 和循环工程,这与更详细的讨论相呼应。

讨论洞察: 最一致的修正意见是,仅有更好的指令还不够。构建者反复强调,检查器必须位于可编辑循环之外,无论它是留出验证集、确定性测试,还是人工审查层。
与前一日对比: 7 月 7 日确立了 harness 是新的优化对象;7 月 8 日则加入了有基准的自我改进、具体的 SDK 工作流,以及反复强调验证是独立系统,而不是提示词里的一段文字。
1.3 Skills、注册表和意图产物开始成为打包问题 🡕
多条帖子不再把 skills 当作粘贴到聊天里的片段,而是将其视为需要命名、存储、检索、版本管理和审计追踪的软件包。相比 7 月 7 日对可移植性的讨论,7 月 8 日更关注团队实际如何发布和获取这些组件。
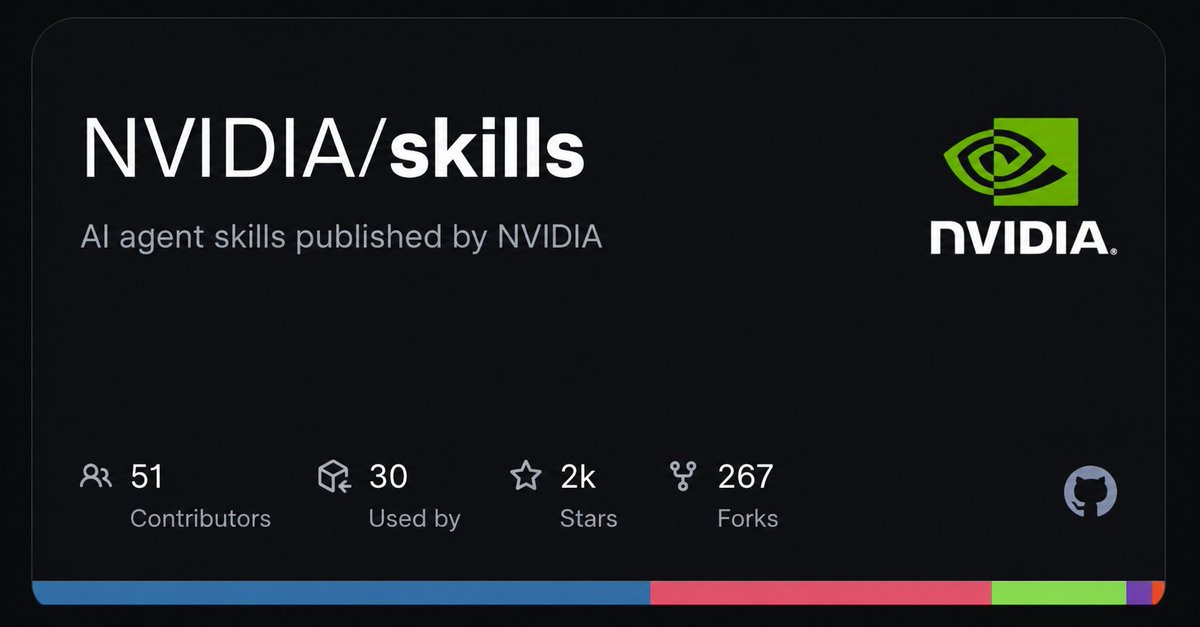
@QCXINT_ 提到了(24 个赞、1,952 次浏览、47 次收藏)介绍了 NVIDIA/skills。这是一个拥有 2,324 星的公开目录,README 将其称为“官方、经 NVIDIA 验证的 AI 智能体 skills”。仓库卡片截图让这一点更加具体:它展示的是一个有贡献者、分叉和下游使用情况的真实共享产物,而不只是博客里的说法。
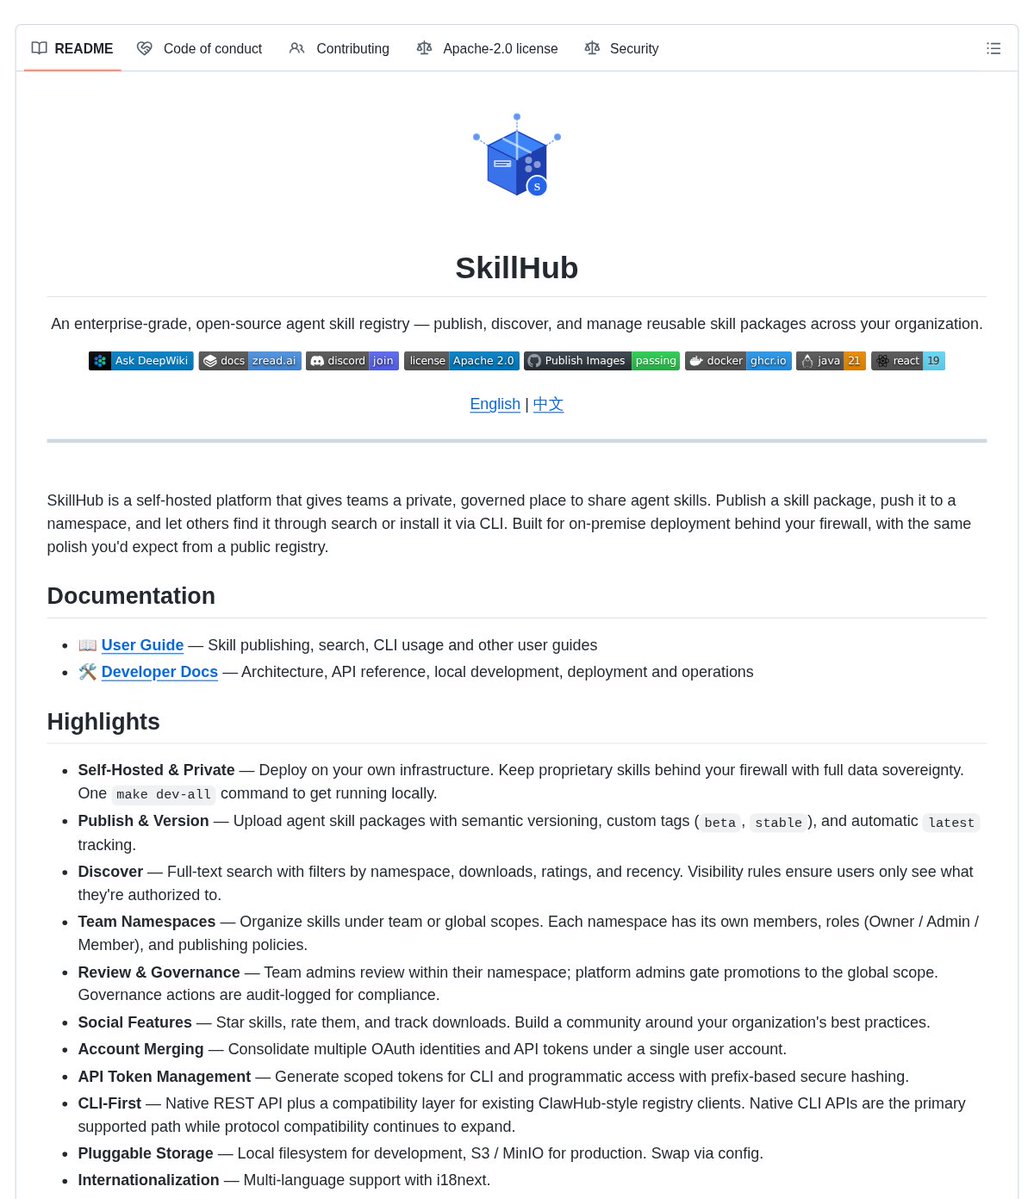
@DanKornas 介绍了(13 个赞、1 条回复、1,175 次浏览、20 次收藏)介绍了 SkillHub——一个支持版本管理、命名空间、搜索、CLI 安装和审计日志的自托管注册表。@gokulr 扩展了(17 个赞、4 条回复、2,888 次浏览、20 次收藏)介绍了 ProductSpec 及其 Decision Trace,使意图、漂移、审批和修订后的意图能够与代码并列保存,而不是消失在聊天记录中。@ModelScope2022 新增了(9 个赞、441 次浏览)发布了一篇篇幅较小但指向明确的帖子,介绍 R3-Embedding-0.6B 和论文《Skill Is Not Document》,将其作为专门用于智能体 skill 路由的检索栈,而不是通用文档搜索。
讨论洞察: 共同的潜台词是 skill 泛滥。一篇帖子直接把替代方案称为“Slack 考古”,另一篇则基于“skills 不应被当作文本文档”的前提构建了检索模型。
与前一日对比: 7 月 7 日强调记忆层和可移植规范;7 月 8 日则进一步扩展到 skills 本身的目录、注册表和检索系统。
1.4 实际应用中的智能体基础设施进入隐私、支付和运行时隔离领域 🡕
几条具体帖子关注智能体离开代码编辑器之后会发生什么:隐私清理、按请求支付和隔离的运行时状态分别成为独立的操作层。相比 7 月 7 日对身份和市场的讨论,7 月 8 日出现了更多实际运行机制。
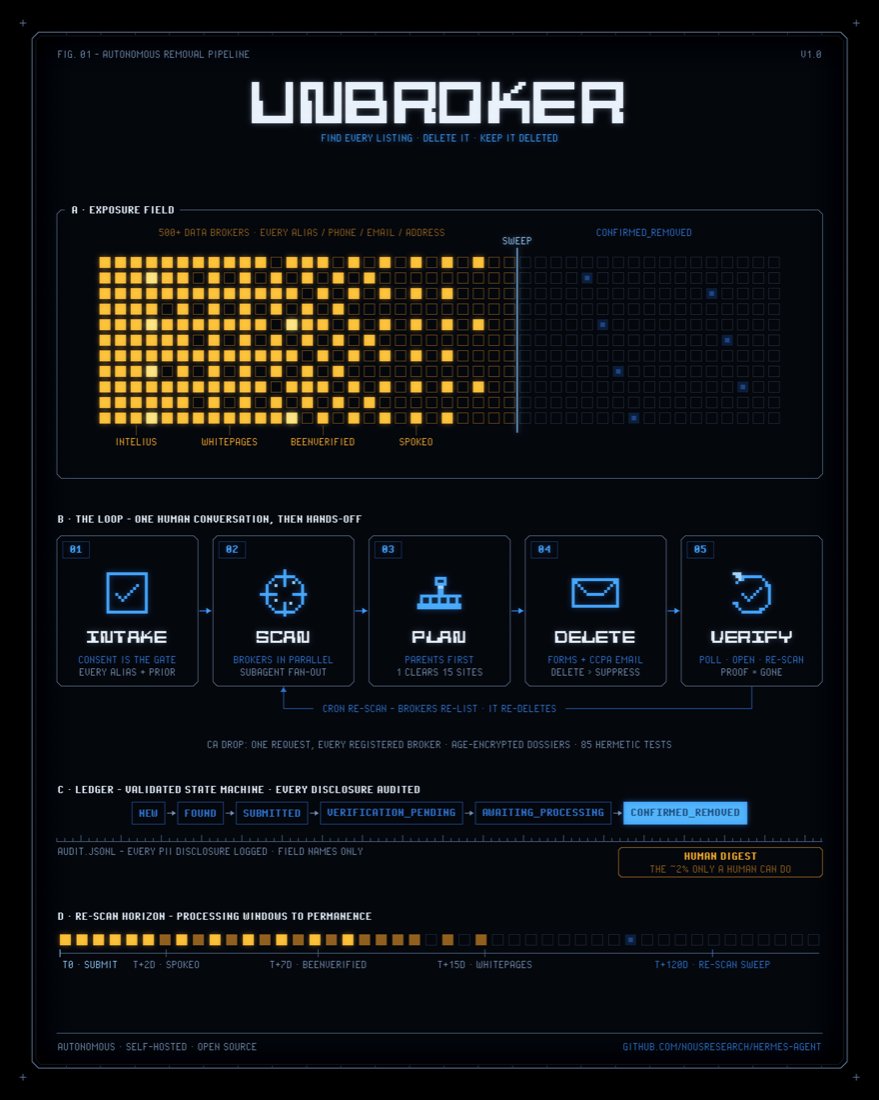
@milesdeutscher 分享了(62 个赞、15 条回复、23,715 次浏览、150 次收藏)介绍了 Unbroker,这是一个用于自托管移除数据经纪商信息的 Hermes Agent skill。关联的 README 称,该工具支持基于同意的操作和多租户,并且只有在 CAPTCHA、身份证件、电话或传真步骤阻碍自动化时,才会把任务交还人工。配图展示了包含重新扫描和重新列出检测的自动化移除流程,让工作流一目了然,而不只是笼统地称其为“隐私智能体”。
@MRRydon 认为(72 个赞、26 条回复、12,417 次浏览)认为,x402 风格的边缘支付网关很重要,因为智能体即使能够开展研究或产出工作,却无法结算按请求产生的成本,也只能算半个经济主体。@Clarissa_Krypto 扩展了(287 个赞、30 条回复、7,998 次浏览)把同一主题延伸到机密支出控制,介绍 Cluster 的 CodeXero 与 Mind Network 的 x402z 如何在不以明文暴露智能体策略的情况下,为模型调用、算力和数据集付款。@CoralRelief 提出了(20 个赞、2 条回复、5,053 次浏览)介绍了 moo 这一类运行时基础设施:为每个智能体提供 Linux VM,避免工作树在端口、服务和数据库上相互冲突。
讨论洞察: 智能体一旦超越代码补全,质疑很快就会从“它能调用这个工具吗?”转向“谁批准支出、谁承担责任,以及如何防止共享状态在不同运行之间泄漏?”
与前一日对比: 7 月 7 日,信任边界仍主要通过身份和市场来讨论;到了 7 月 8 日,证据更偏向实际操作:隐私退出、按请求计费和 VM 级隔离。
2. 什么让人感到沮丧
委派交接仍会丢失状态或可见性
严重程度:高。@cjzafir 展示了(994 个赞、45 条回复、125,387 次浏览、2,062 次收藏)展示了强大的规划器/执行器分工,但回复立即暴露出其中的痛点:交接过程卡顿到需要专门的 /handoff skill;另一条回复则认为反过来的配置更可靠,因为 Codex 在运行过程中请求的权限更少。@bindureddy 新增了(364 个赞、20 条回复、478,515 次浏览、65 次收藏)介绍了路由层,但即便如此,作者也承认提示词仍可能被发送到错误的地方。@vercel_dev 绘制了(49 个赞、2 条回复、3,623 次浏览)提出了一个问题:真的有人希望自主智能体在基础设施即代码之外修改线上项目架构吗?人们正在通过交接 skills、明确的角色分工和更严格的控制面来应对。这值得投入构建,因为提出这些抱怨的是最先进的用户,而不是初学者。
验证仍位于智能体之外
严重程度:高。@free_ai_guides 重申了(14 个赞、4 条回复、2,823 次浏览)转述了 Talha Sheikh 关于“指令不等于验证”的观点。@muratcan 收到了(145 个赞、8 条回复、7,167 次浏览、204 次收藏)给出了当天最清晰的纠正意见:如果 harness 同时充当优化器和基准,它就会钻指标的空子。@Brian_Bo_Li 分享了(37 个赞、2 条回复、2,535 次浏览、19 次收藏)介绍了一篇以独立验证门控为核心的论文;@clairevo 展示了(115 个赞、9 条回复、11,913 次浏览、150 次收藏)介绍了一个在交付修复前明确验证根因的 bug 修复 harness。构建者正在通过确定性测试、留出评估器和人工抽查来应对。这值得投入构建,因为它决定了自我改进系统能否成为值得信赖的系统。
Skill 发现和治理一团混乱
严重程度:中等,但正在上升。@DanKornas 称其为(13 个赞、1 条回复、1,175 次浏览、20 次收藏)把注册表的替代方案称为“Slack 考古”;@ModelScope2022 认为(9 个赞、441 次浏览)指出 skill 路由需要自己的检索基准;@AiwithDharmik 传播了(46 个赞、5 条回复、348 次浏览)发布了一张“Claude Code 资源圣经”海报,列出了 54 份独立文档、MCP 服务器、skills、多路复用器和框架。这张海报提供了有力证据:由于生态系统已经碎片化到无法仅凭记忆管理,人们正在依靠人工整理来应对。

团队正在通过注册表、精选列表和专用检索器应对,但三者在同一天的数据中同时出现,说明这一领域值得投入构建。
自主行动仍卡在审批、支付和共享运行时状态上
严重程度:高。@Clarissa_Krypto 表示(287 个赞、30 条回复、7,998 次浏览)指出,智能体每天需要数千次为推理、算力、数据和 API 调用付费,不能每次都等待人工点击批准。@MRRydon 绘制了(72 个赞、26 条回复、12,417 次浏览)中的回复立即提出了所有权问题:实践中究竟是谁付款,是调用智能体,还是部署它的人?Unbroker 的 README 仍会在 CAPTCHA、身份证件、电话或传真步骤阻碍自动化时把任务交还人工;@CoralRelief 认为(20 个赞、2 条回复、5,053 次浏览)则指出,并行智能体仍会在共享数据库和端口上发生冲突。构建者正在通过人工兜底摘要、稳定币支付通道和 VM 隔离来应对。这值得投入构建,因为自主性如今更多是被操作层的边缘问题阻碍,而不是缺少工具调用能力。
3. 人们希望有什么
具备预算意识的编排策略
这是一项实际需求,而非抽象概念。@cjzafir 展示了(994 个赞、45 条回复、125,387 次浏览、2,062 次收藏)展示了仍需改善交接卫生的规划器/执行器分工;@bindureddy 介绍了(364 个赞、20 条回复、478,515 次浏览、65 次收藏)展示了按任务类型路由,但预算上限仍待补上;@_avichawla 梳理了(29 个赞、4 条回复、3,667 次浏览、35 次收藏)则介绍了一个注入七项生命周期 skills 的 CLI,让脚手架、评估和部署留在同一界面中。人们似乎想要的是一个可复用的策略层,用于决定“谁在什么时候做什么,以及成本是多少”,而不是一堆临时拼凑的委派提示词。机会评级:[++] 直接。
受治理的 Skill 发现、路由和复用
这一需求同时从三个角度出现:@DanKornas 想要(13 个赞、1 条回复、1,175 次浏览、20 次收藏)强调注册表,而不是 Slack 考古;@QCXINT_ 指出(24 个赞、1,952 次浏览、47 次收藏)提到经过厂商验证的 skills;@ModelScope2022 认为(9 个赞、441 次浏览)指出,skill 路由需要自己的基准和两阶段检索器,而不是通用语义搜索。生态系统中的 skills 已经多到无法手动浏览,但治理又不足以让人放心复用任意 skill。机会评级:[+++] 直接。
持久化的意图与漂移追踪
@gokulr 介绍了(17 个赞、4 条回复、2,888 次浏览、20 次收藏)指出,随着原型变化,规范会漂移,测试会把未记录的行为固化下来,评估阈值也会移动。Decision Trace 是直接的解决方案:记录改了什么、为什么改、谁批准,以及规范或实现是否经过修订。对于希望人类和智能体共享同一个持续演进的意图产物,而不是悄悄把它覆盖掉的团队来说,这是一个实际的工作流需求。机会评级:[++] 直接。
面向智能体的支付与审批边界
这些支付讨论实际上是在呼唤一个缺失的操作层。@MRRydon 将其概括为(72 个赞、26 条回复、12,417 次浏览)认为,x402 是智能体按请求支付所缺少的机制;@Clarissa_Krypto 补充说(287 个赞、30 条回复、7,998 次浏览)强调要保护结算隐私,避免支出模式泄露策略;@milesdeutscher 展示了(62 个赞、15 条回复、23,715 次浏览、150 次收藏)则从另一个方向体现了同一边界:只把仍需人工介入的步骤升级出去。缺失的产品不只是结账 API,而是围绕支付整合付款方身份、额度、审批策略和合规感知升级机制。机会评级:[+++] 直接。
并发智能体的完整运行时隔离
这是一个范围较窄但非常具体的需求。@CoralRelief 表示(20 个赞、2 条回复、5,053 次浏览)指出,工作树可以解决文件隔离,却无法解决数据库、端口或服务问题;Vercel 的回复则担心智能体直接操作生产设置时,基础设施变更会在不可见的情况下发生。人们似乎想要的是能够随代码一起移动的隔离、可复现机器状态,并且让变更足够清晰,便于审查。机会评级:[++] 直接。
4. 正在使用的工具与方法
| 工具 | 类别 | 评价 | 优势 | 局限 |
|---|---|---|---|---|
Fable 5 + Codex plugin / codex-rescue |
编排技术栈 | (+/-) | 规划器/执行器分工清晰,降低规划器 token 消耗,支持跨厂商审查路径 | 交接过程卡顿,安装和身份验证存在摩擦,权限提示与可用性之争仍在 |
| Custom router APIs (Fable + GPT 5.6 Sol) | 模型路由 | (+) | 按任务类型路由,低成本推理与更强的一次成活能力相结合,声称准确率达 95% | 仍会发生误路由;预算上限被描述为后续工作 |
| Self-Improvement Loops / HarnessOpt | Harness 方法 | (+/-) | 共识挖掘、留出验证、明确的优化阶梯、可度量的自我演化 | 需要位于循环之外的评估器;边界一旦坍塌,指标很容易被钻空子 |
| ClaudeDevs SDK harness | 智能体框架 | (+) | 提供具体的 bug 分诊和根因验证流程,而非泛泛聊天 | 仍需工程师定义验证方式和性能衡量方法 |
| NVIDIA/skills | Skill 目录 | (+) | 官方、经验证且可移植的 skill 目录,配有厂商文档和治理框架 | 目录的价值取决于周边的发现、注册和审批层 |
| SkillHub | Skill 注册表 | (+) | 支持版本化软件包、命名空间、搜索、CLI/API 安装、RBAC、审计日志和自托管 | 需要运营另一项服务;跨工具可移植性仍在形成 |
| ProductSpec + Decision Trace | 规范 / 审计标准 | (+) | 支持可移植意图、漂移处理、审批和修订意图历史 | 标准仍处于早期;需要有纪律地让规范和追踪记录与现实保持同步 |
| Hermes Agent + Unbroker | 安全 / 隐私 skill | (+/-) | 自托管的数据经纪商信息移除自动化、摘要、子智能体和同意门控 | CAPTCHA、身份证件、电话和传真步骤仍需人工;范围以美国为先 |
vercel project update |
部署 CLI | (+/-) | 结构化 JSON 输出、明确的设置修复、不依赖控制台 | 自主智能体修改线上配置时,会引发可见性和 IaC 担忧 |
| x402 / x402z | 支付通道 | (+/-) | 按请求机器支付、稳定币结算,以及朝向保密性的能力方向 | 付款方归属、合规和审批策略尚未敲定 |
| moo | 运行时隔离 | (+) | 与 git 状态一起版本化的按智能体 Linux VM;隔离端口、数据库、软件包和服务 | 项目非常早期,采用率低,对环境有较强假设 |
| Google agents-cli | 生命周期 CLI | (+) | 在一个界面中完成脚手架、评估和部署,并注入 skills,明确云端生命周期 | 绑定 Google ADK 和云技术栈,而非面向广泛的跨厂商使用 |
总体来看,只要控制面足够明确,满意度就最高。人们喜欢命名清晰的规划器/执行器角色、行动边界受限的 skills、带审计追踪的注册表,以及能输出结构化错误的 CLI。当智能体必须非正式地传递状态、自行评估输出,或在缺少可审查产物的情况下修改线上系统时,怀疑就会出现。
迁移趋势非常清晰。信息流持续从单模型聊天工作流转向路由器和角色分工,从提示词片段转向 skills 和注册表,从仅支持控制台的管理界面转向可解析的 CLI,从工作树转向完整机器隔离,也从人工计费的订阅模式转向按请求计费的 x402 风格支付。竞争压力正在上移:模型厂商、云平台和开源构建者都在争夺智能体周围的层,而不只是智能体内部的模型。
5. 人们正在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| agent-scripts | Peter Steinberger | 在不同仓库复用共享的 AGENTS 规则、skills、hooks 和辅助脚本 | 将个人智能体护栏固化下来,让每个项目都从同一套运行模型起步 | Shell、AGENTS.MD、skills、hooks | 已发布 | 推文, GitHub |
| Self-Improvement Loops | @muratcan | 为优化 harness 或脚手架代码的循环提供 skill/参考实现 | 为构建者提供自我修改型智能体系统的模式,同时避免评估器和优化器合二为一 | Python 仓库、skill 文档、评估规则 | Alpha | 推文, 仓库 |
| HarnessOpt / SkillOpt-Lite | Yifei Shen et al. | 基于扁平 rollout 文件实现自我演化智能体 skills 的研究流水线 | 在不增加复杂优化器脚手架的情况下,实现可度量的 skill/harness 改进 | 扁平 rollout 文件、自主编码智能体、验证门控、基准套件 | Alpha | 推文, 论文 |
| SkillHub | iflytek(由 @DanKornas 强调) | 用于发布、发现和治理 skill 软件包的自托管注册表 | 解决 skill 泛滥、缺乏版本管理和内部分发问题 | Java、React、Docker/Kubernetes、CLI/API、RBAC、审计日志 | Beta | 推文, GitHub |
| ProductSpec + Decision Trace | @gokulr | 用于软件意图和实现后漂移决策的开放标准 | 防止人类和智能体修改代码、测试及评估阈值时,规范悄然漂移 | TypeScript、Markdown、JSON schema | Alpha | 推文, GitHub |
| NVIDIA/skills | NVIDIA | 官方验证的可移植智能体 skills 目录 | 将可复用的厂商能力打包为可审计的 skill 产物 | Python、Agent Skills 规范、NVIDIA 文档/博客 | 已发布 | 推文, GitHub |
| Unbroker | Nous Research / Hermes 生态 | 自托管 skill,用于从数据经纪商处移除暴露的个人数据并重新检查是否再次列出 | 在不让第三方 SaaS 持有同样敏感数据的情况下完成隐私清理 | Python CLI、Browserbase、邮件自动化、Hermes 子智能体 | Beta | 推文, 仓库, 网站 |
| moo | heyito | 与 git 关联的按智能体 Linux VM 快照 | 防止并行智能体在数据库、端口、软件包和服务上相互冲突 | Rust、Linux VMs、git 快照 | Alpha | 推文, GitHub |
| Google agents-cli | 用于搭建、评估和部署 ADK 智能体的 CLI 与 skills | 用一个界面取代碎片化的生命周期工具 | Python CLI、ADK、Google Cloud、注入式 skills | Beta | 推文, GitHub |
agent-scripts、Self-Improvement Loops 和 HarnessOpt 在不同层面表达了同一种构建者本能:把隐性的智能体行为转移到可以版本化、审查和改进的文件中。一个是个人配置包,一个是可复用 skill,一个是研究型优化器,但三者都将模型周围的操作层视为真正的产品界面。
SkillHub、ProductSpec、NVIDIA/skills 和 Google agents-cli 则从不同角度展示了同一打包趋势:注册表、规范标准、厂商目录和云端生命周期 CLI。推文和配图反复传达出一个明显的构建动因:人们不再希望 skills 被困在聊天记录、截图或一次性仓库中。
Unbroker 和 moo 展现了第二种趋势:构建者开始投入自主性最琐碎的边缘——隐私清理、人工兜底、机器状态和共享服务隔离,而不只是继续增加推理能力。这些项目直接受到周边讨论中出现的故障模式驱动:信息重新列出、CAPTCHA 阻塞、付款方身份不明,以及并发运行之间的冲突。
6. 新动向与值得关注的内容
基准营销开始围绕智能体工作负载,而非通用聊天质量
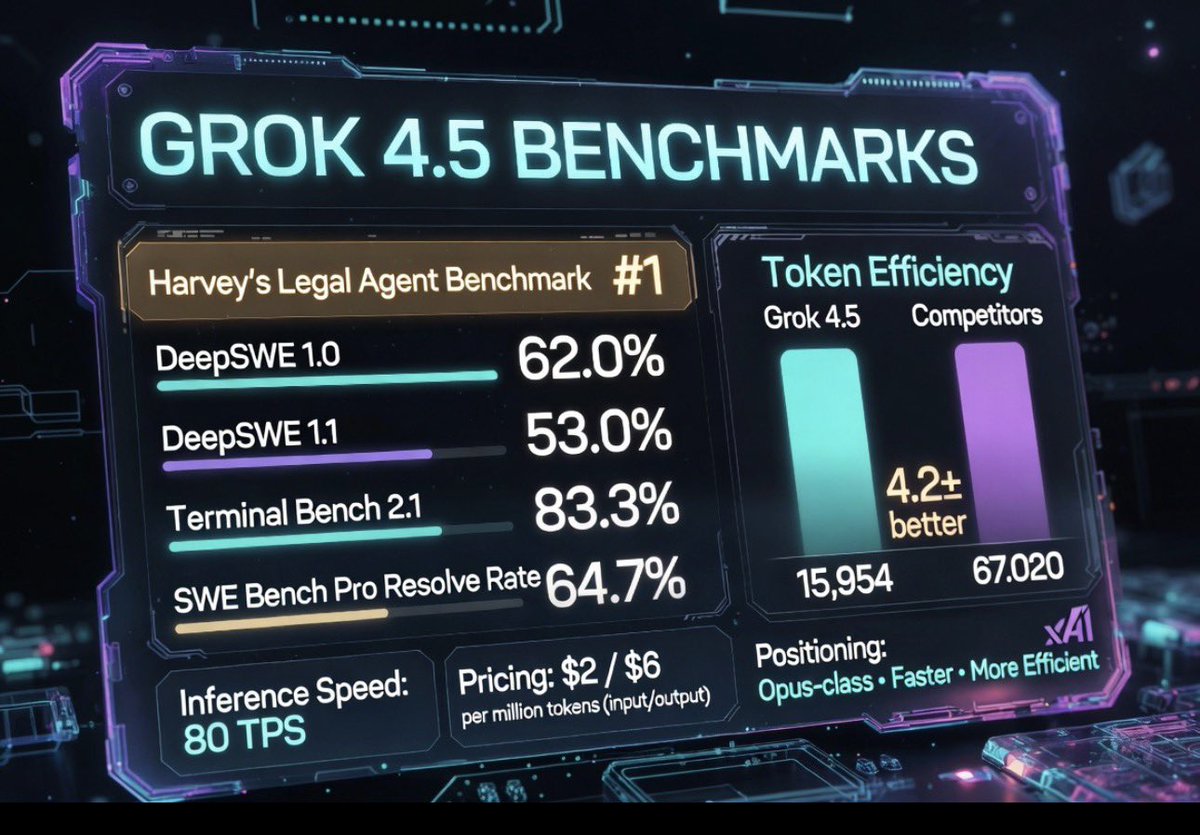
@BrianRoemmele 传播了(79 个赞、7 条回复、18,522 次浏览)发布了一张 Grok 4.5 基准卡片,以 Harvey's Legal Agent Benchmark、Terminal Bench 2.1、SWE Bench Pro 解决率、token 效率、80 TPS 推理速度和每百万 token 2 美元/6 美元的定价为核心介绍该模型。无论读者对社区流传的基准卡片赋予多大权重,真正值得注意的是营销重点:编码智能体吞吐量和智能体基准表现,而不是通用聊天能力。
部署设置获得了可由智能体写入的 CLI 路径
@vercel_dev 宣布了(49 个赞、2 条回复、3,623 次浏览)指出,智能体现在可以通过 vercel project update 更新框架、构建、开发、安装和输出设置;更新日志 则确认了 JSON 和结构化错误设计。这一点值得关注,因为它展示了面向智能体的运维工具在实践中的形态:提供可审查的写入面,而不是让用户点击控制台。
Skills 成为厂商和云平台的一等界面
@QCXINT_ 提到了(24 个赞、1,952 次浏览、47 次收藏)介绍了 NVIDIA 的验证 skill 目录;@_avichawla 梳理了(29 个赞、4 条回复、3,667 次浏览、35 次收藏)则介绍了 Google 的 agents-cli,将其作为带注入式 skills 的脚手架/评估/部署界面。值得注意的转变是,skills 不再只是社区提示词文件;厂商和云平台正在将其产品化为主要界面。
7. 机会在哪里
[+++] 受治理的 Skill 发现与分发 ——证据来自 SkillHub、NVIDIA/skills、ModelScope 的《Skill Is Not Document》检索器,甚至还有那张列出 54 项资源的 Claude Code 海报。需求很强,因为生态系统中的能力已经多到无法靠非正式方式管理,但配套的打包和信任基础设施仍然不足。
[+++] 以验证器为先的编排与路由 ——cjzafir 的交接痛点、bindureddy 的路由工作、muratcan 关于“循环外不变量”的观点,以及 Talha Sheikh 所说的“指令不是验证”,都指向同一个缺口:团队需要路由、回执和独立检查,而不只是更高程度的智能体自主性。
[++] 具备审批和隐私控制的面向智能体支付 ——MRRydon 对 x402 的阐述、Clarissa_Krypto 关于机密性的论点,以及 Unbroker 的人工兜底边界,都显示出人们需要机器支付通道,同时还要让付款方身份、额度和升级节点足够清晰,从而获得人工信任。
[++] 并发智能体的运行时隔离 ——moo 的按智能体 VM 和 Vercel 的配置争论都表明,在简单工作树与完全可审查的操作自主性之间仍缺少一层。今天的需求程度中等,还谈不上压倒性,但痛点是具体且技术性的,而非假设出来的。
[+] 持久化意图与决策追踪 ——ProductSpec 和 Decision Trace 展示了一个正在形成的机会:随着工作演进,让规范、代码、测试和智能体行为保持一致。问题确实存在,但相较于上述路由或注册表机会,市场仍处于更早期,也更依赖流程。
8. 要点
- 混合多模型工作流已成为高级用户的常态。 最清晰的几篇帖子将规划、执行和审查分配给 Fable、Codex、GPT-5.6 Sol 以及云端生命周期 CLI,而不是相信一个模型能够包办一切。(来源)
- 验证仍是自我改进周围不可妥协的边界。 今天关于循环工程的最有力证据反复强调同一条规则:评估器必须位于正在优化的循环之外。(来源)
- Skill 治理正在成为独立的基础设施类别。 注册表、厂商目录、检索模型和意图产物在同一天的信息流中同时出现,因为团队已经被无法管理的 skill 泛滥压得喘不过气。(来源)
- 下一阶段自主性的瓶颈是支付、审批和运行时隔离。 限制因素越来越取决于谁付款、谁批准,以及并发智能体能否在不踩到彼此机器状态的情况下行动。(来源)
- 市场对面向智能体的控制界面的重视程度,已不亚于对模型质量的重视。 Grok 基准卡片、Vercel 的设置 CLI 和 Google 的 agents-cli 都从基准、配置、生命周期和部署的角度描述进展,而不只是聊天能力。(来源)