Twitter AI Agent - 2026-08-01
1. 人们在讨论什么
1.1 上下文、循环、图和 harness 工程,正在取代只看提示词的思路(🡕)
最明确的 AI Agent 主题,是人们不再把提示词当作整个系统。多篇高信号帖子转而把 Agent 质量拆解为上下文组装、重试与控制循环、工作流图,以及围绕工具和副作用的 harness 规则。讨论看起来不再像“该用哪个模型?”,而更像“是哪一层出了问题?”——这标志着讨论已从泛泛的提示词建议,切实转向运行架构。
@milesdeutscher 表示(49 个赞、19 条回复、20,823 次浏览、77 次收藏)表示,Anthropic 新发布的 Claude 5 上下文工程指南让他确信,大多数人仍然没把 Claude 用对。最有力的回复并不是索要更好的提示词模板,而是认为 Claude 5 更奖励精简的上下文和更少的规则堆砌。这让该帖成为一个公开信号:上下文工程已经不再只是流行词,而是成了一项一线实践。

@elune0x 认为(53 个赞、12 条回复、1 次引用、3,261 次浏览、48 次收藏)表示,“你的提示词不是你的 Agent 架构”,并把 Agent 失败拆分为循环工程、图工程和 harness 工程。该帖的框架足够精确,因而具有诊断价值:如果工作无限重复,说明循环坏了;如果状态落到了错误节点,说明图坏了;如果正确的工作流造成了错误的副作用,说明 harness 坏了。@DanKornas 又用一个开源的 上下文工程 学习仓库强化了这一转变,该仓库围绕模板、示例和评测手册组织内容。
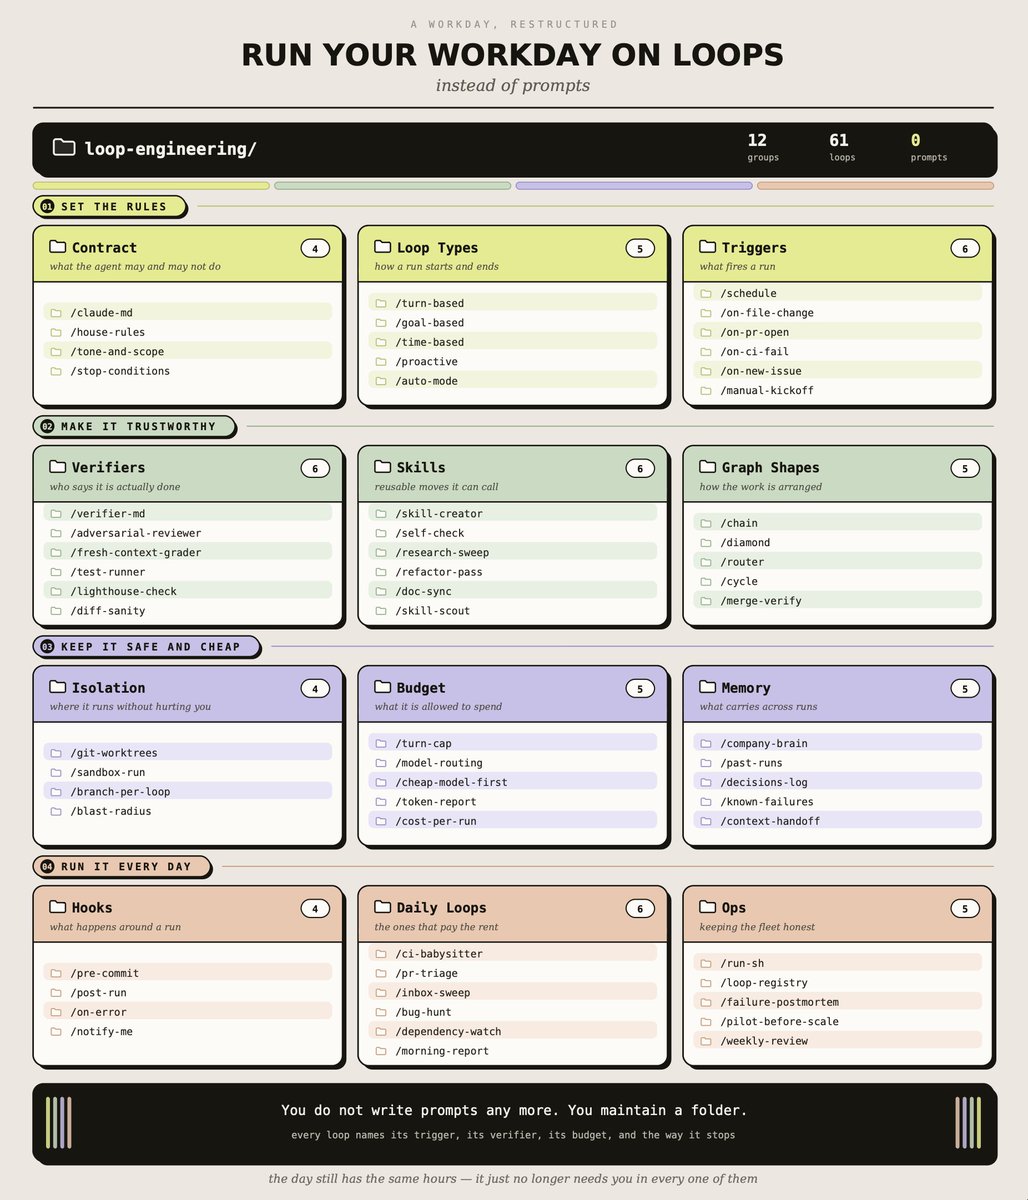
讨论洞察: 回复并不是泛泛的炒作,而是集中在应携带多少上下文、该把评估器和验证器放在哪里,以及如何区分提示词问题与拓扑或安全问题。
与前一天相比: 7 月 31 日已经出现了技能和记忆封装。到 8 月 1 日,分类体系本身成了产品:公开图示、代码仓库和迷你操作手册,都把提示词视为更大 Agent 系统中的一层而已。
1.2 企业级 harness 已从演示走向控制平面的具体细节(🡕)
第二大主题,是讨论从“Agent 正在到来”跃迁到具体的控制平面设计。最有分量的帖子描述了已在组织规模上运行的 Agent 系统所需的范围化记忆、持久沙箱、因果可观测性、认证层,以及事件响应实践。这是数据集中最重要的生产化信号。
@akshay_pachaar 拆解了(59 个赞、16 条回复、1 次引用、8,832 次浏览、59 次收藏)介绍了 YC 开源的 QM harness:一个多用户系统,围绕按 scope 划分的记忆、文件、凭证、权限、定时任务和持久沙箱构建。关联仓库描述了一个以 TypeScript/Node/Fastify 为核心、由 Postgres 支撑的架构,并明确设计为可在 Claude Code、Codex、OpenCode 和 Pi 之间切换。该帖还特别提到 QM 的 Auto 安全模式:它会在带有来源标签的外部数据和工具结果到达模型之前进行筛查。

@praveenTweets 表示(22 个赞、4 条回复、2 次引用、958 次浏览、6 次收藏)表示,Uber 现在每天运行 50,000+ 个 Agent 会话,覆盖数千个端点,并开源了 Agentic Detection and Response(ADR)以及 ADR-Bench。值得注意的不只是检测本身,而是 ADR 捕获的因果链——从提示词到推理、再到工具调用和结果——因为传统 EDR 能看到文件写入或网络调用,却看不到触发它们的意图。该帖还称,ADR 在左移式 secret 拦截上达到了 97.2% 的精确率,并在 Uber 内部企业基准上实现了零误报。

@VKazulkin 链接了(2 个赞、1 次引用、445 次浏览、8 次收藏)介绍了 AWS 为 AWS MCP Server 新增的 OAuth 支持,推动 Agent 访问转向常规的身份与治理控制,而不是临时共享凭证。
讨论洞察: 回复反复回到几个问题:审批疲劳、污点传播,以及系统能否解释为什么会发生某次工具调用——而不只是说明它确实发生过。
与前一天相比: 7 月 31 日聚焦于模型策略和访问控制。到 8 月 1 日,讨论进一步给出了更具体的答案,包括沙箱生命周期、按 scope 隔离、来源筛查,以及企业安全团队如何观察 Agent 工作流。
1.3 可移植技能与更广泛的 Agent 工作界面仍在持续扩散(🡕)
第三个主题是可移植性。构建者不只是在创建新的 Agent,也在创造能跨界面迁移指令、技能和工作习惯的方法,同时还在把 Agent 预期处理的任务范围扩展到代码修改之外。
@startupideaspod 介绍了(78 个赞、12 条回复、8,324 次浏览、98 次收藏)介绍了 Buzz:一个几乎零配置的多 Agent 工作界面,其关键操作动作是把每个 Agent 固定到一个模型上,再通过一位 chief agent officer 来路由工作。同一篇帖子也罕见地坦率说明了局限:重复性工作流“并没有真正跑通”,而且服务器中继使其在严肃软件工程任务上比直接使用 Claude Code 更慢。这种热情与保留并存的表达,比泛泛的发布帖更有价值。
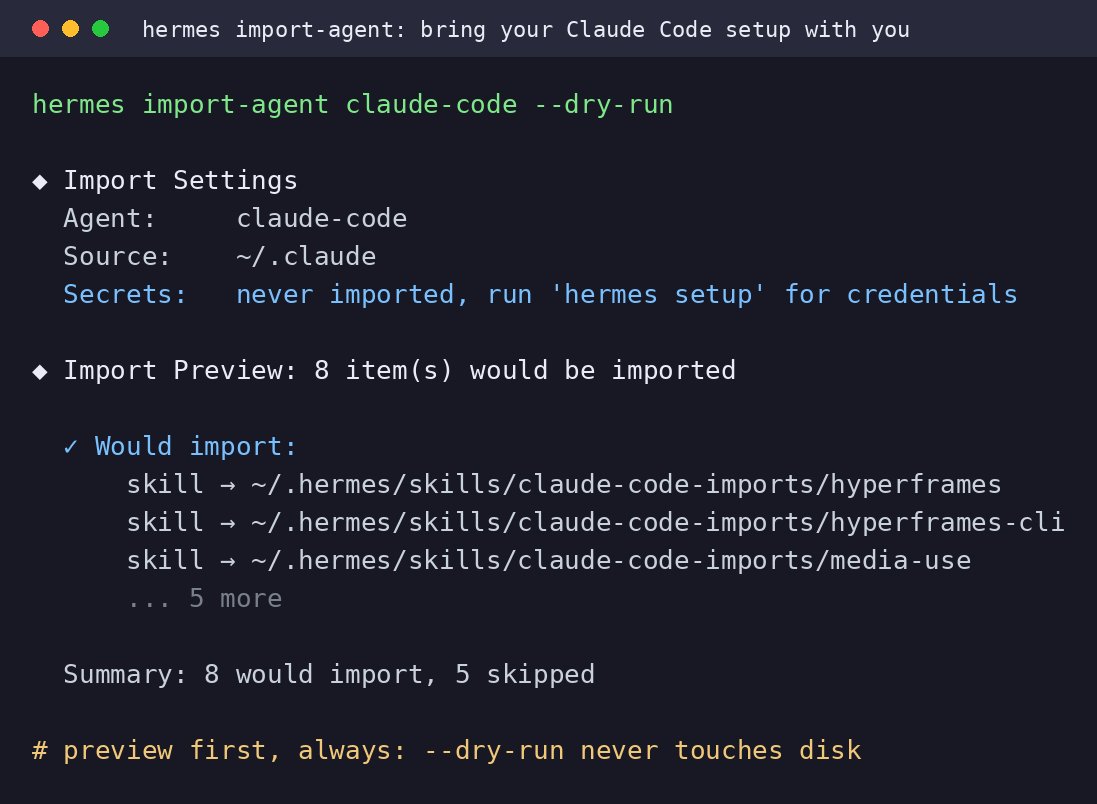
@witcheer 展示了(18 个赞、7 条回复、1,016 次浏览、12 次收藏)表示,hermes import-agent 可以把 Claude Code 或 Codex CLI 配置迁移到 Hermes:将全局指令映射为 memories、保留 skills、继承 MCP 配置,并把 Claude 的权限规则转换为 allowlist。对“写入前预览”和 --dry-run 的强调很重要,因为它把迁移视为一个运行层面的关切,而不是玩具式演示。@mikenevermiss 将其定义为(33 个赞、18 条回复、645 次浏览、9 次收藏)介绍了字节跳动的 DeerFlow:一个“AI 员工”运行时,支持本地或云端模型、长期记忆、隔离沙箱,以及可在自己的机器上持续进行的多步骤工作。
@elder_plinius(310 个赞、26 条回复、3 次引用、16,791 次浏览、162 次收藏)则从另一个角度推进了同样的边界:它把编码 Agent 视为视频、音频、图像、PDF、电子表格和数据清理的通用编辑器,而不只是代码助手。
讨论洞察: Buzz 和 DeerFlow 帖子下的回复很快就从“这能不能用?”转向“它会不会漂移、记不记得足够多、安不安全?”只有与持久、稳定的运行行为结合,可移植性才真正有用。
与前一天相比: 7 月 31 日强调了技能包和共享记忆。到 8 月 1 日,这一逻辑已经扩展到迁移工具、长时运行时,以及作为通用文件和媒体操作者的 Agent。
2. 什么让人沮丧
长时间运行的循环仍会漂移、重复劳动并烧掉预算
严重程度:高。令人沮丧的并不是人们无法启动 Agent,而是 Agent 一旦运行得足够久、开始处理真正重要的任务,就会变得昂贵且不可靠。@startupideaspod 表示,Buzz 仍然难以处理重复性工作流,在复杂软件工程任务上也感觉比直接使用 Claude Code 更慢;而一位运营着 400+ 个 Agent 的从业者则回复说,真正棘手的问题是漂移、重复昨天做过的工作,以及忘记那些已经失败过的方法。@ClutchPBCFO 记录了一个 Scout 配置在控制措施修复、并由一个 75 次通过的测试套件兜底之前,烧掉了价值 1,149.26 美元的 HyperAgent 额度。之所以值得为此建设基础设施,是因为用户现在已经拿到了失控循环造成成本的明确金额,而不再只是模糊的焦虑。
工具访问、记忆和审批边界仍然太薄弱
严重程度:高。@Gustafssonkotte 警告说(15 个赞、3 条回复、1 次引用、85 次浏览、11 次收藏)表示,Ruflo 中的 RufRoot 问题不只是一个暴露了 shell 访问权限的 MCP 桥;它还是一个记忆投毒问题。除非把已学习存储也纳入审计,否则即使轮换密钥、重建容器,问题仍会持续存在。@praveenTweets 则从企业侧提出了同样的观点:一旦用户在一个会话中批准了 50+ 个动作,人工审批就会沦为走过场。人们正在通过增加来源过滤器、认证层和审计轨迹来应对,但数据仍显示,模型意图与现实副作用之间的边界依然过于脆弱。
人们仍在把提示词修补过度应用到架构问题上
严重程度:中。最明确的纠偏信号来自 @elune0x 和 @DanKornas:许多被当成提示词错误处理的失败,实际上是循环、图或 harness 的 bug。@milesdeutscher 也从 Claude 5 文档的角度传达了同样的意思:公开给出的修正方向是简化并结构化上下文,而不是无止境地往提示词里塞规则。这是一个重要痛点,因为团队正在错误的层面上浪费时间。
3. 人们希望出现什么
具备真实记忆取证能力的受治理执行层
现实需求。关于 ADR、RufRoot 和 AWS MCP OAuth 的帖子,都指向同一个缺失层:系统需要能解释为什么某个结果会发生、约束接下来还能发生什么,并审计事件之后有哪些内容被持久保留。机会非常直接,因为当前偏服务器式的事件响应还不足以覆盖 Agent 的记忆存储或因果链。机会:直接。
带有路由、检查点和评估器闸门的成本受限循环基础设施
现实需求。Buzz 的模型固定、Polydao 的文件夹式循环系统,以及 HyperAgent 的事后复盘,都显示用户在寻找同一组缺失的原语:优先低成本模型的路由、明确预算、重复检测、停止条件,以及运行后验证。需求已经是运行层面的,而不是愿景层面的。机会:直接。
可移植的技能、记忆和迁移包
现实需求。Hermes import-agent、DeerFlow、Context Engineering 仓库以及 Claude Code 指南类帖子,都指向同一个愿望:知识和运行习惯应该能随着用户在 Claude Code、Codex、Hermes 和其他界面之间迁移。这个机会具有竞争性,因为许多项目都在围绕它布局,但迁移和兼容性的痛点显然是真实存在的。机会:竞争型。
面向普通文件、媒体和内部工作流的 Agent 界面
新兴需求。有关 DeerFlow、通用文件转换和 Weaver 原生小部件框架的帖子,显示出人们对脱离聊天与代码编辑器而存在的 Agent 的需求。这是一个更宽泛、也更具愿景色彩的前沿方向,但其底层任务——文档、图像、仪表盘和小型内部工具——已经出现在公开用例中。机会:新兴。
4. 正在使用的工具和方法
| 工具 | 类别 | 情绪倾向 | 优势 | 局限 |
|---|---|---|---|---|
| Claude 5 上下文工程 | 方法 | (+) | 推动用户采用更精简的上下文、更好的检索和更少的提示词堆砌 | 仍然容易把上下文设计和提示词写作混为一谈 |
| 循环/图/harness 工程 | 方法 | (+) | 能更清晰地诊断重试、拓扑和受治理副作用等方面的故障 | 还需要更多工具和共享术语,才能稳定落地 |
| QM | Harness | (+) | 按 scope 隔离记忆/文件/权限,提供持久沙箱,可替换 harness 层 | 多用户接线和污点传播仍然困难 |
| Buzz | 多 Agent 工作区 | (+/-) | 模型固定、路由 Agent、共享 Claude Code skills | Alpha 期成熟度有限,中继往返较慢,重复性工作流较弱 |
| ADR | 安全/可观测性 | (+) | 捕获因果链,并以较低成本分诊可疑会话 | 审批疲劳和企业推广复杂性依然真实存在 |
| 带 OAuth 的 AWS MCP Server | 认证/治理 | (+) | 增加标准授权和更好的访问管理 | 解决的是认证,不是更广泛的记忆与工具治理问题 |
| DeerFlow | Agent 运行时 | (+/-) | 支持本地/云端模型、长期记忆、隔离沙箱 | 回复中仍有人质疑其安全性和可信度 |
| hermes import-agent | 迁移工具 | (+) | 无需从零重建即可复用调优过的 Claude/Codex 配置 | 迁移预览有帮助,但跨 Agent 的功能对等仍不完整 |
| Context Engineering 仓库 | 学习资料 | (+) | 提供模板、示例和评测指导 | 属于教育层,本身不是运行时 |
总体来看,人们满意度差异最大的并不是模型原始质量,而是工作编排。工具一旦提供持久状态、路由逻辑或安全边界,人们通常会更满意;而当工具在没有预算、可观测性或记忆卫生机制的情况下放出自主性时,挫败感就最强。
5. 人们在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| QM | Y Combinator | 面向工作的多用户 Agent harness,并提供隔离 scope | 让组织能够运行大量 Agent,而不会把权限和状态混在一起 | TypeScript、Node、Fastify、Postgres、Slack/web、Claude Code/Codex/OpenCode/Pi | 已发布 | 仓库, 推文 |
| ADR | Uber | 检测并调查跨提示词、推理、工具调用和结果的高风险 Agent 行为 | 为企业团队提供 Agent 工作流的可观测性与检测能力 | Sensor、detection framework、ADR-Bench benchmark | 已发布 | 推文 |
| Buzz | Jack Lipstone 及团队 | 带有模型固定角色和路由 Agent 的多 Agent 工作区 | 帮助小团队以对话方式协同创意工作 | Claude Code harness、global skills、server relay | Alpha | 推文 |
| DeerFlow | ByteDance | 带记忆和沙箱、用于多步骤工作的开源运行时 | 推动 Agent 更接近持久化的 AI 员工式工作流 | 本地/云端模型、长期记忆、隔离沙箱 | Beta | 推文 |
| hermes import-agent | Hermes | 将 Claude Code 或 Codex 配置导入 Hermes | 降低不同 Agent 界面之间的迁移成本 | CLI、memories、skills、MCP config、allowlists | Beta | 推文 |
| Context Engineering | Dan Kornas | 用于设计超越单条提示词的上下文的开源学习仓库 | 帮助构建者将上下文设计与评测操作化 | 指南、模板、YAML、Python 示例、评测手册 | 已发布 | 推文 |
QM 是最强的构建者信号,因为推文和仓库描述的是同一件事:一个围绕身份、策略、调度器和循环执行的轻量核心,其余一切都挂在持久的、按 scope 划分的沙箱上。ADR 同样值得注意,因为它把企业 Agent 安全视为工作流分析,而不是孤立的工具调用扫描。Buzz 和 DeerFlow 则展示了市场的另一端:小团队想要现成的多 Agent 界面,但一旦工作变得严肃,就会立刻遇到漂移、速度和信任问题。
6. 新动态与值得关注的事项
Uber 开源 ADR 和 ADR-Bench
最值得注意的企业发布是 Uber 的 ADR 栈,因为它结合了公开的生产数字、具体的因果链模型,以及基于真实企业遥测而非玩具式提示词注入示例构建的基准。(来源)
AWS 将 MCP 访问推向标准 OAuth 治理
AWS MCP Server 的 OAuth 支持之所以重要,与其说是功能清单上的一项,不如说它释放了一个信号:Agent 的工具访问正在被纳入标准身份与安全策略。(来源)
RufRoot 让“审计记忆,而不只是代码”成为显性的安全教训
RufRoot 那篇帖子,是公开讨论中对为什么 Agent 事件响应存在第二个表面——补丁打上之后依然存活的被投毒记忆——解释得最清楚的案例之一。(来源)
DeerFlow 把“AI 员工”这一叙事推进到了开源领域
DeerFlow 之所以突出,是因为它把长期记忆、本地或云端模型以及隔离沙箱打包在一起,并将产品框定为持续工作,而不是助手式聊天。(来源)
7. 机会在哪里
[+++] 受治理的执行与记忆取证 —— ADR、RufRoot 和 AWS OAuth 都指向同一个缺口:团队需要围绕 Agent 做了什么、以及学到了什么,获得更好的策略、可观测性和事件响应能力。
[++] 面向团队 Agent 的成本受限自主性 —— Buzz、Polydao 的循环文件夹,以及 HyperAgent 事后复盘,都显示出对预算、评估器、停止条件和优先低成本模型路由的需求。
[++] 可移植的技能与迁移层 —— Hermes import-agent、Context Engineering 和 DeerFlow 表明,用户希望自己调优过的指令、记忆和工作流在切换供应商后仍能保留。
[+] 超越聊天和 IDE 的 Agent 界面 —— 通用文件转换、Weaver 以及更广泛的桌面端/运行时相关帖子,表明面向文档、媒体、仪表盘和内部小部件工作的 Agent 市场正在增长。
8. 要点
- 讨论已从提示词技巧转向系统工程。 高信号帖子把故障拆解为上下文、循环、图和 harness 层,而不是寻求更好的一次性提示词。(来源)
- 企业 Agent 的采用正在迫使控制平面真正落地。 QM 和 ADR 都把 scope 隔离、策略和可观测性视为难点,而不是模型访问。(来源)
- 安全讨论正从工具滥用扩展到记忆持久化。 RufRoot 的教训是:如果被投毒的记忆在事件后仍然留存,仅修复暴露出来的接口是不够的。(来源)
- 可移植的运行知识正在成为一个产品层。 上下文指南、导入器和迁移工具之所以重要,是因为人们越来越期待工作流能在 Claude Code、Codex、Hermes 及类似界面之间迁移。(来源)
- Agent 能力正在扩展到普通工作界面。 DeerFlow、通用文件转换和原生小部件实验都表明,Agent 正在摆脱狭窄的编码助手框架。(来源)