Twitter AI Agent - 2026-08-03
1. 人们在讨论什么
1.1 Skills 不再像提示词片段,而开始像受治理的内部基础设施(🡕)
最明显的变化是,人们不再把“skills”当作可复用提示词,而是把它视为企业工作的运行层。最强的一批方案会把 skills 与 profiles、审批、CI、评测、连接器和依赖管理打包在一起。相比前一天围绕目录和角色库的讨论,8 月 3 日提供了更多证据,说明这些目录如何在真实组织内部被安装、测试、晋升和路由。
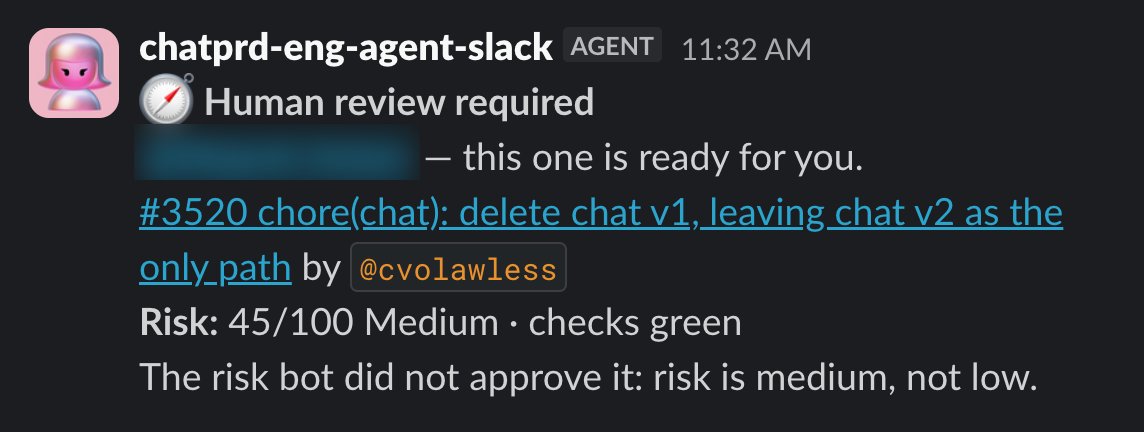
@clairevo 推荐(76 个赞、7 条回复、10,893 次浏览、77 个书签)把 Eve 视为内部 agent 的默认框架,因为它为构建者提供了指令、skills、channels 和连接器。被转推的 Vercel 帖子称,内部 agent v 已经在处理财务、沟通、文档、营销、工程和商业分析工作;而 @rauchg 表示(35 个赞、3 条回复、5,033 次浏览、18 个书签)则表示,Vercel 在围绕 v 这一统一入口和路由器整合之前,已有“几十个”agent。两张截图之所以重要,是因为它们展示了真实的审批闭环,而不只是口号:中等风险的 PR 需要人工审核,审核机器人还会给出风险评分、置信度,以及阻止自动批准的书面理由。

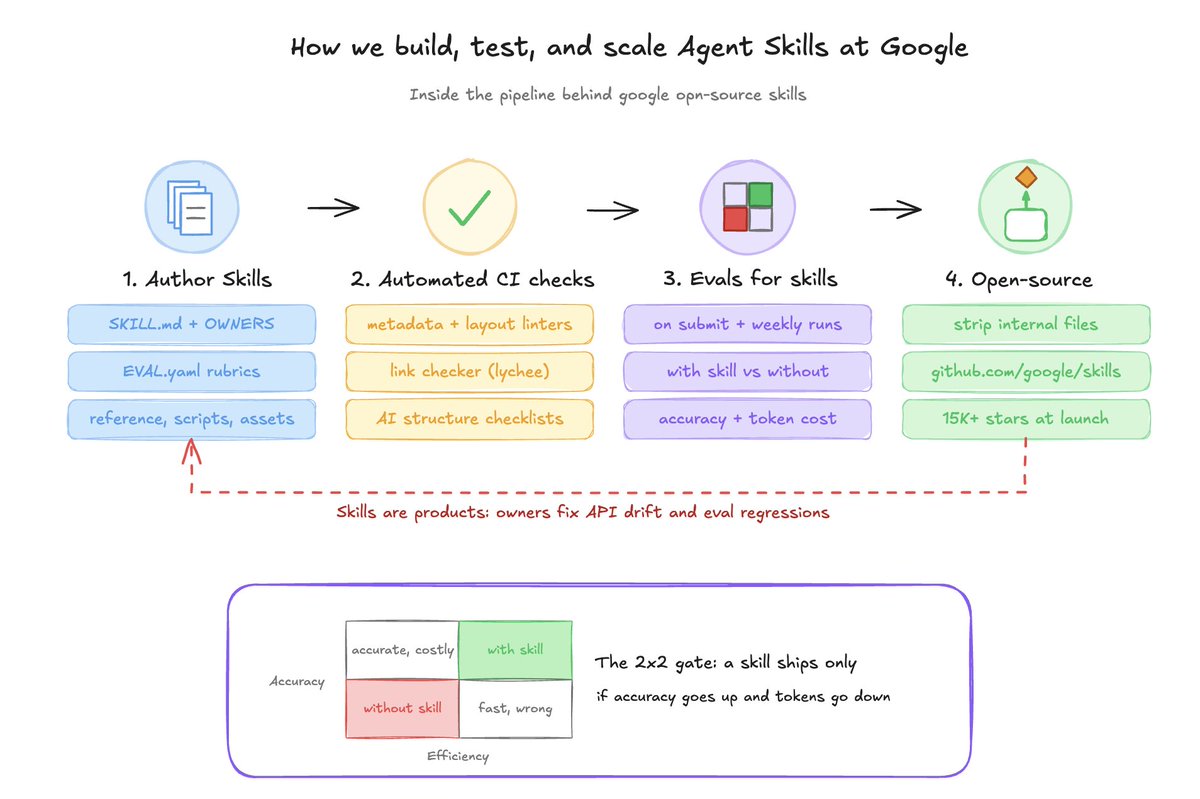
@Saboo_Shubham_ 指出(7 个赞、2 条回复、495 次浏览、4 个书签)提到了 Google 的开源 skills 仓库,以及用于构建、测试和扩展这些 skills 的流水线。配图把治理模型讲得格外明确:标准化的 SKILL.md 文件、自动化 CI 检查、评测,以及只有在准确率提升且 token 成本下降时才会放行的 2×2 发布门槛。公开的 google/skills 仓库 也印证了这一框架:它提供可安装目录,以及面向 Claude Code 和 Codex 的插件。
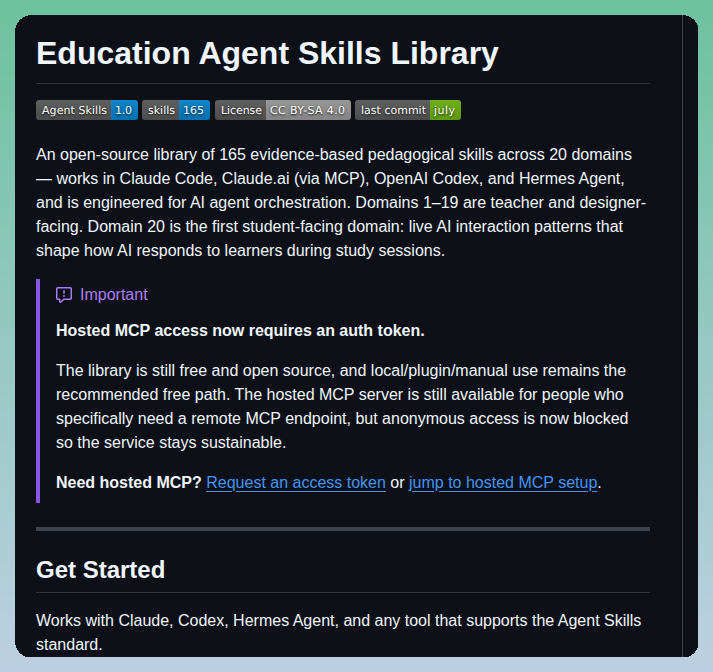
@AIatAMD 介绍了(52 个赞、3 条回复、1,885 次浏览、12 个书签)介绍了可供 Cursor、Claude Code、Codex 和 Gemini CLI 安装的 AMD Skills 目录;而 @tom_doerr 强调了(12 个赞、1 条回复、2,267 次浏览、9 个书签)则介绍了一个面向教育的技能库,包含覆盖 20 个领域的 165 项循证 skills,可用于 Claude、Codex 和 Hermes。Education Agent Skills 的截图还显示了一个实际的分发问题:托管 MCP 访问现在需要认证令牌,而本地安装和插件安装仍是默认的免费路径。另一个规模较小但相关的运行层信号来自 @HermesWatcher 表示(20 个赞、2,210 次浏览、29 个书签):Hermes Desktop 现在有了 Kanban 看板,可以把任务路由到选定模型、skills 和依赖项的 profile。
讨论洞察: 围绕 skills 的措辞更偏向运营,而不是鼓舞人心。人们不再问该写什么提示词,而是关注归属、CI、认证、安装入口、路由,以及某个 skill 何时值得晋升进更广泛的组织工作流。
与前一天的比较: 8 月 2 日已经出现了大型 skill 目录和按角色划分的方法库。8 月 3 日则进一步推进到治理、任务路由和企业内部运行层。
1.2 Harness 与图工程变成了可度量、可测试的系统设计(🡕)
第二条主线把 agent 质量当作 harness 层的工程问题。相关帖子聚焦于性能差值、故障分类、跨 harness 基准测试和明确点名的技术栈组件,而不是泛泛而谈的提示词建议。相比 8 月 2 日对 loop/graph/harness 的讨论框架,8 月 3 日给出了更硬的数字和更清晰的修复词汇。
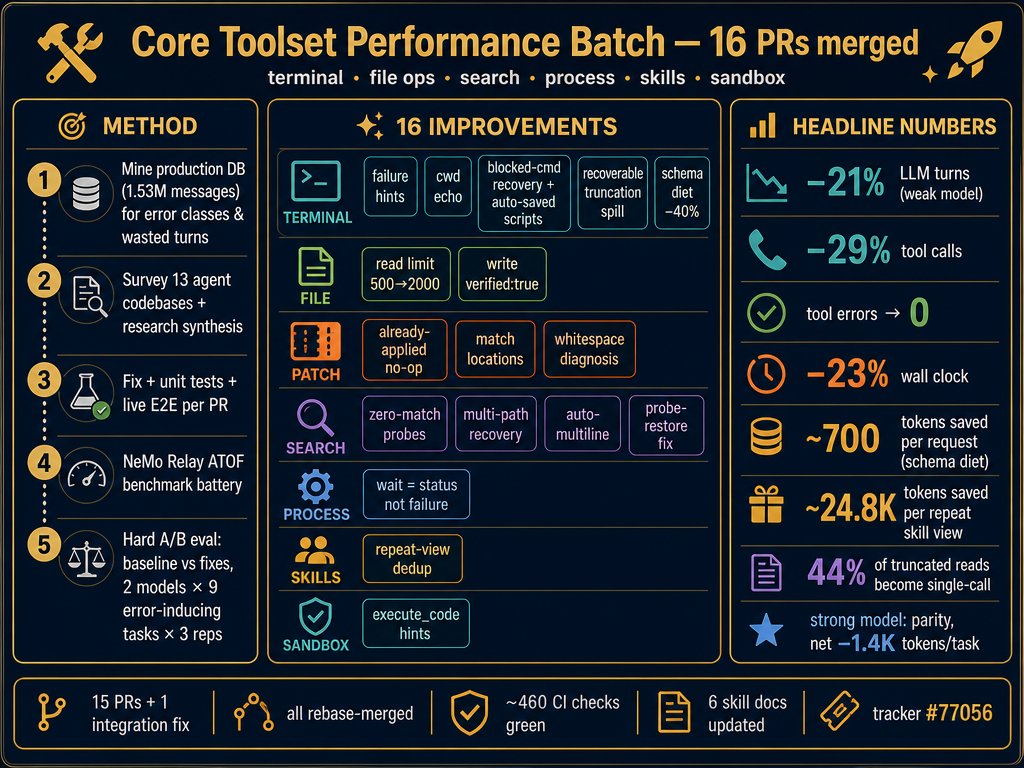
@Teknium 报道称(769 个赞、58 条回复、56,595 次浏览、255 个书签)称,Hermes Agent 在针对 250,000 次对话完成优化后,效率“显著提升”。附带的仪表盘列出了 16 项改动——从失败提示和更大的读取上限,到 NeMo Relay 基准测试——并宣称在弱模型上,LLM 轮次减少 21%、工具调用减少 29%、工具错误降至零、总耗时减少 23%。回复还补充了实际的模型路由细节:一名用户说 Gemma 4 26B 直到现在在 Hermes 里都很吃力,Teknium 则回复说,他会选小型 Qwen,而不是 Gemma。
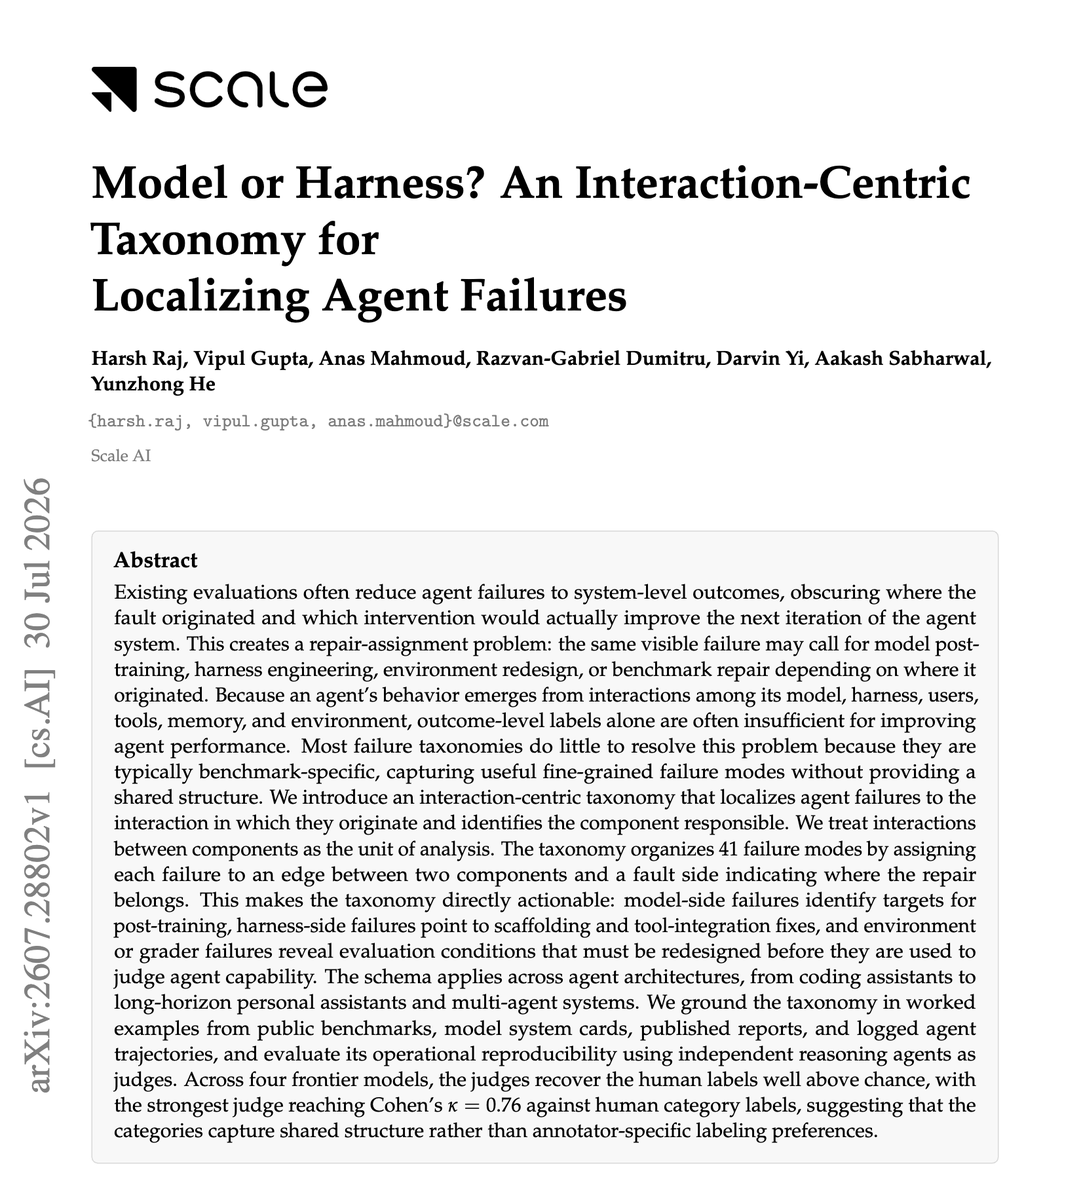
@omarsar0 分享了(38 个赞、5 条回复、3,640 次浏览、67 个书签)介绍了一篇论文,该论文将 41 种 agent 故障模式定位到模型、harness、用户、工具、记忆和环境之间的边上。封面图和摘要之所以重要,是因为它们提供的是修复模型,而不只是抱怨:这套分类法会指出修复应落在哪一层;论文还报告称,在四个前沿模型上,最强评审者与人工标注之间的 Cohen’s kappa 为 0.76。@shlokbuilds 的一条回复进一步点明了问题:很多真实 bug 最后都收敛为同一种模式——agent 根据一个自己从未检查过的工具响应采取了行动。
@YangKevinG 认为(19 个赞、1 条回复、2,184 次浏览、15 个书签)称,Qwen3.8-Max 的后训练会同时变化任务、工作区、harness、skills 和验证器,让模型学到更可迁移的 agent 策略,而不是对某一种脚手架过拟合。附图显示,在跨 harness 的 CoWorkBench、WorkspaceBench 和 JobBench 对比中,Qwen3.8-Max 与 Claude Code、Codex、OpenClaw 和 Hermes 的表现保持在一个较窄区间内。

@iiiichigo_chan 列出了(20 个赞、4 条回复、566 次浏览、19 个书签)介绍了一套具体的图工程技术栈,由 LangGraph、Pydantic AI、OpenAI Agents SDK、Google ADK、Microsoft Agent Framework、Temporal、LiteLLM、Langfuse 和 Flowise 组成。配图把核心观点简化为一个清晰区别:单个提示词只回答一次,而图可以分支、验证、恢复和路由。这股教学浪潮并不止于一条推文:@LunarResearcher 分享了(32 个赞、9 条回复、2,450 次浏览、35 个书签)提到 Andrew Ng 关于将 agentic knowledge graphs 用作结构化记忆的课程;@0xMorlex 将其定义为(39 个赞、16 条回复、1,862 次浏览、33 个书签)则把图工程描述为测试哪个节点运行了、哪个工具被触发了,以及纠错循环在哪里断掉。

讨论洞察: 回复并没有要求“更好的提示词”,而是集中讨论对工具保持怀疑、边级故障定位、评估器设计,以及系统在不同 harness 之间的泛化能力。
与前一天的比较: 8 月 2 日把 loop、graph 和 harness 变成了共同词汇。8 月 3 日则加入了仪表盘、分类法和基准图表,把 harness 当作可以度量并做回归测试的对象。
1.3 开放工作区与按角色路由的技术栈争相成为默认 agent 工作界面(🡕)
第三个主题是,越来越多公开仓库开始打包 agent 外层的工作界面:组织级工作区、按角色路由的编码技术栈,以及 JSON 优先的工具接口。共同趋势不是“一个更聪明的 agent”,而是一个能限定工作范围、负责路由并留下更干净审计轨迹的界面。这延续了 8 月 2 日围绕 Buzz 和 DeepSeek 的讨论,同时增加了更多公开实现细节和开源入口。
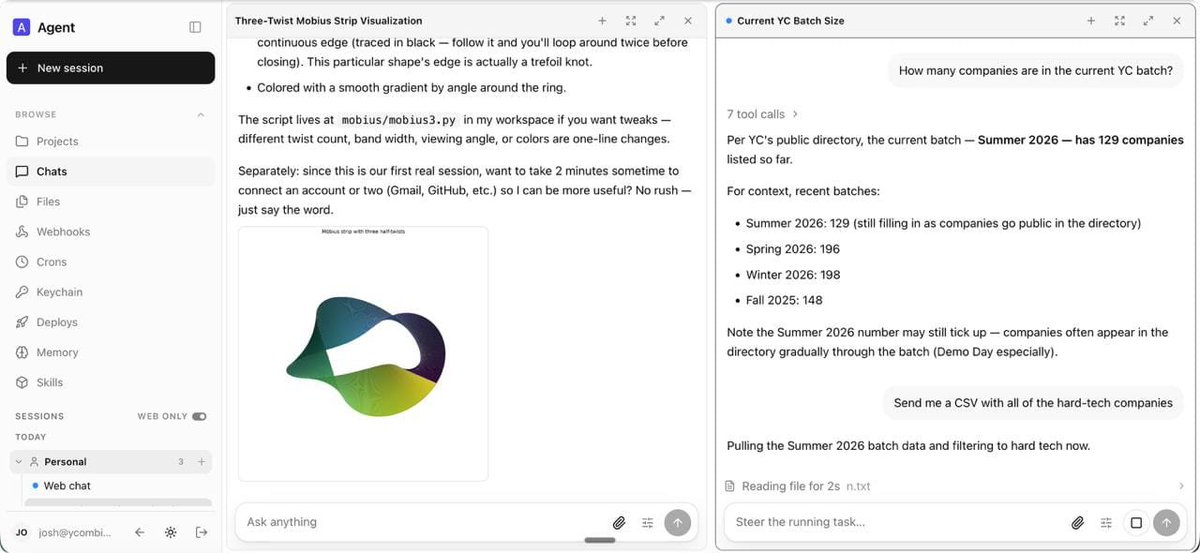
@RoundtableSpace 表示(60 个赞、18 条回复、50,500 次浏览、19 个书签)称,Y Combinator 已将 QM 开源。这是一个可在 Slack 和 Web 上运行工作的多人协作 harness。公开的 仓库 描述了按个人和房间划分的记忆、文件、密钥链视图、权限、定时任务、Web 应用和持久化沙箱;截图则显示,一个 Web 聊天界面旁边配有一个限定范围的工作区,而不是面向消费者式的聊天框。
@cyrilXBT 声称(156 个赞、16 条回复、26,428 次浏览、250 个书签)称,GPT-5.6 加上开源 Sol Advisor,让他可以取消每月 200 美元的 Claude 订阅。公开的 仓库 描述了一种原生 Codex 工作流:主 Sol 会话负责需求和验证,Terra 负责边界明确的实现,而验收前必须由一个全新的 Sol 会话进行审查。这与其说是模型阵营之争,不如说是在说明:人们正在围绕同样的基础模型,积极打包按角色路由的编码系统。
@thetreygoff 发布了(1 个赞、3 条回复、149 次浏览、2 个书签)介绍了一个开源 exa-agent CLI,把 Exa API 作为面向 agent 的非交互式、JSON 优先工具暴露出来;而 @marcominerva 更新了(3 个赞、1 条回复、65 次浏览)则介绍了 SqlDatabaseVectorSearch,用 Microsoft Agent Framework 实现改写、RAG、流式传输和基于 SQL 的向量搜索。这两个项目之所以重要,在于它们不是模型发布,而是面向 agent 的基础设施接口。
讨论洞察: 真正的差异化因素是路由、作用域、JSON 契约和持久性,而不只是模型品牌。构建者不断寻找那些更便于监督、回放,或嵌入现有工作流的 agent 工作界面。
与前一天的比较: 8 月 2 日更多是传闻密集的编码 agent 竞争和路由器式演示。8 月 3 日则增加了更多公开仓库和更具体的实现界面。
1.4 隔离、不可信输入与记忆卫生成为明确的架构要求(🡕)
安全讨论从泛泛的信任担忧,转向了更具体的控制模型:agent 以谁的身份认证、哪些外部数据会到达模型,以及哪些记忆被允许持久化。这让当天的讨论比前一天围绕远程桌面和 OAuth 的对话更具运营层面的严肃性。最有分量的内容并没有抽象追问 agent 是否有风险,而是在问如何对其分类、约束和审计。
@MalwareJake 发布了(50 个赞、6 条回复、3,564 次浏览、25 个书签)介绍了 CUSTODY 框架,将其作为 agent 风险与隔离的简写。公开的 仓库 定义了 Level/Mandate/Reach 配置,以及涵盖发布条件、不可信输入、监督、临时权限、可观测性、处置和数据外传的七大支柱,比泛泛的“AI 安全”说法具体得多。
@mardehaym 警告称(23 个赞、5 条回复、1,385 次浏览)称,当仓库内容被当作可信指令时,README 文件、配置文件和注释都可能被用来武器化编码 agent。帖子对对策也说得很具体:在身份验证、支付、加密和 PII 场景设立 0% AI 区域;采用最小权限文件访问;完整记录提示词和响应;以及设置 V.U.E. 门槛,要求输出在发布前必须经过验证、被理解且可解释。
@koplenkoo 认为(24 个赞、3 条回复、1,353 次浏览、19 个书签)称,没有写入规则的持久化记忆会悄悄变成一个无人管束的档案库。他提出的检查清单——是谁说的、现在是否仍然成立、是否应跨过本次会话保留、何时过期、用户能否删除——是数据集中最清晰的记忆治理提示之一。链接中的 New Stack 文章 也从 MCP 角度强化了同一点:一旦 agent 跨越企业信任边界行动,直接 API 允许列表就不再等于治理;关键在于结构化的最小权限和工具调用的审计上下文。
讨论洞察: 最有用的回复和链接材料,并不太关心“负责任 AI”的品牌表述,而更关心继承凭据、紧急停止开关、结构化作用域,以及写入策略问题。
与前一天的比较: 8 月 2 日对信任的讨论集中在 agent 跑在哪里、有没有 OAuth。8 月 3 日则聚焦于隔离分类法、仓库提示词注入和记忆写入门槛。
2. 什么让人感到沮丧
独立 agent 太多,共享运行层太少
严重程度:高。@rauchg 表示(35 个赞、3 条回复、5,033 次浏览、18 个书签)称,Vercel 在 v 成为路由器和统一入口前有“几十个”agent;@clairevo 推荐(76 个赞、7 条回复、10,893 次浏览、77 个书签)把 Eve 视为内部 agent 的默认框架;而 @HermesWatcher 表示(20 个赞、2,210 次浏览、29 个书签)则表示,Hermes Desktop 直到 Kanban 能把任务路由到带有指定模型、skills 和依赖项的 profile,才“终于有了运行层”。令人沮丧的并不是 agent 不能干活,而是太多 agent 以彼此割裂的入口形式出现,没有共享的路由、审核或归属模型。当天数据里最明显的应对方式是整合:一个统一入口、明确的 profiles、共享 skills,以及任务级依赖管理。之所以值得投入,是因为多条高信号帖子都把它视为严肃内部使用的前提条件。
Agent 故障仍然藏在模型、harness、工具、记忆和环境之间的接缝里
严重程度:高。@omarsar0 分享了(38 个赞、5 条回复、3,640 次浏览、67 个书签)介绍了一套 41 种故障模式的分类法,因为只看结果做调试,无法说明修复应该落在哪一层;一条回复则把这个问题的日常版本概括得很直接:agent 根据一个自己从未检查过的工具响应采取了行动。@Teknium 报道称(769 个赞、58 条回复、56,595 次浏览、255 个书签)介绍了对 250,000 次 Hermes 对话做的一轮大规模优化,只为削减浪费的轮次和工具错误;而 @0xMorlex 将其定义为(39 个赞、16 条回复、1,862 次浏览、33 个书签)则把图测试描述为核实哪个节点运行了、哪个工具被触发了,以及纠错循环在哪里断掉。常见的权宜之计,是在模型外围增加审核者、评估器、图和更结构化的 harness。之所以值得投入,是因为当天的数据不断把 harness 指向真正的修复面。
权限过大的 agent 与不可信仓库内容仍是现实的运营风险
严重程度:高。@MalwareJake 发布了(50 个赞、6 条回复、3,564 次浏览、25 个书签)介绍 CUSTODY,是因为 agent 的实际权限可能漂移到远超其获授权限;而 @mardehaym 警告称(23 个赞、5 条回复、1,385 次浏览)则指出,当仓库内容被当作可信上下文时,README 文件、配置文件和注释都可能把编码 agent 引向攻击者控制的行为。链接中的 MCP 治理文章 补充了同一问题在企业里的版本:一旦 agent 跨团队、跨信任边界并使用继承凭据行动,仅靠允许列表远远不够。当天可见的应对策略包括最小权限路径限制、人工审批、审计日志和结构化作用域。之所以值得投入,是因为这些反对意见往往在工作开始前就已出现。
持久化记忆仍缺乏清晰的写入规则
严重程度:中。@koplenkoo 认为(24 个赞、3 条回复、1,353 次浏览、19 个书签)称,真正的问题不在于存储记忆,而在于决定什么该写入、它是否仍然为真、何时过期,以及用户能否查看或删除。@Skaly__Bull 警告称(19 个赞、4 条回复、1,429 次浏览、16 个书签)则指出,过长的交互历史会让检索变陈旧,甚至会让 agent“用自己的笔记毒害自己”。当天数据中的解决方向,是转向结构化图或经过筛选的写入门槛,而不是把所有内容都倾倒进长期记忆。这个方向值得投入,但它看起来更像系统策略,而不是一个表层的记忆功能。
3. 人们希望存在什么
面向全公司的 agent 统一入口,而不是几十个互不相连的机器人
实际需求。@rauchg 写道(35 个赞、3 条回复、5,033 次浏览、18 个书签)说:“我只想要 ${company}.com!。”这是数据集中对共享 agent 界面需求最直白的表述:人们要的是一个统一入口,而不是一大堆彼此分散的机器人。Claire/Eve 帖子、Hermes Kanban 帖子和 QM 的公开仓库都指向同一个缺失层:一个能把工作路由给正确 profile、技能组合、依赖链和审批流程的统一界面。机会:直接。
自带负责人、CI 和评测门槛的 skills
实际需求。Google skills 流水线的图片展示了,skills 会在发布前经过 CI 和 2×2 评测门槛;@AIatAMD 表示(52 个赞、3 条回复、1,885 次浏览、12 个书签)称,用户应该能够“只选择自己需要的 skills”;Education Agent Skills 的截图则说明,分发本身现在也需要认证和可持续托管规则。共同诉求并不是抽象地想要更多提示词,而是想要经过策划、可安装的技能包,具备明确归属、低噪声,并能兼容不同 agent 运行时。机会:竞争激烈。
面向 agent 的结构化隔离与默认最小权限
实际需求。公开的 CUSTODY 仓库旨在让获授权限与实际权限保持一致;链接中的 MCP 治理文章则表示,管理员应该能够查看活动连接、暴露的工具和用户,而不必四处翻找配置文件。@mardehaym 描述了(23 个赞、5 条回复、1,385 次浏览)提到,带有 shell 访问权限和生产凭据的编码 agent 可能会执行隐藏在仓库文件里的指令,这使得需求不再是理论性的,而是紧迫的。机会:直接。
能主动遗忘的记忆
实际需求。@koplenkoo 提问(24 个赞、3 条回复、1,353 次浏览、19 个书签)提出了任何持久化记忆层都应回答的设计问题:是谁说的、现在是否仍然为真、是否应跨过本次会话保留、何时过期,以及用户能否查看并删除?当天关于图和知识图谱的帖子则给出了反向提示:关系、溯源和结构,比单纯存更多文本更重要。机会:正在形成。
4. 正在使用的工具和方法
| 工具 | 类别 | 评价 | 优势 | 局限 |
|---|---|---|---|---|
| Hermes Agent | Agent 运行时 | (+) | Teknium 称,在调整 harness 后,Hermes 为小型或本地模型带来了更少轮次、更少工具调用、零工具错误和更高效率 | 当天证据仍显示,这些改进依赖针对具体模型的调优,而不是存在一种普遍最优的配置 |
| Eve | 内部 agent 框架 | (+) | Claire 强调了指令、skills、连接器和 Chat SDK 支持;截图展示了真实 PR 工作中的审批和风险审核步骤 | 当天数据未暴露出明显局限 |
| QM | 组织级 agent harness | (+) | 提供共享的 Slack 和 Web 界面,以及按作用域划分的记忆、文件、密钥链视图、权限、定时任务、Web 应用和持久化沙箱 | 部署需要组织级安全策略和配置层;默认 Auto 模式仍依赖内容筛查 |
| Sol Advisor | 编码 agent 编排器 | (+) | 在原生 Codex 工作流中,将架构设计、边界明确的实现和全新的最终审查分离开来 | 需要特定模型访问权限,以及插件或任务配置;Luna 通道只有在明确授权后才能工作 |
| Google Agent Skills | Skill 目录 | (+) | 采用标准化的 SKILL.md 布局,提供自动化 CI、评测,以及跨 agent harness 的插件分发 |
仓库仍在积极开发中 |
| AMD Skills | Skill 目录 | (+) | 提供从客户端到云端的官方 AMD 知识、脚本和最佳实践,可通过 Skills CLI 安装 | 技术预览版;README 中若干目录项仍处于规划阶段,尚未上线 |
| Education Agent Skills Library | Skill 目录 | (+) | 面向 Claude、Codex 和 Hermes,提供覆盖 20 个领域的 165 项循证 skills | 托管 MCP 访问现在需要认证令牌;经过策划的本地安装仍是推荐的免费路径 |
| 图工程技术栈(LangGraph、Pydantic AI、Agents SDK、ADK、Temporal、Langfuse、Flowise) | 框架技术栈 | (+/-) | 覆盖分支、验证、护栏、路由、重试、追踪和可视化图构建 | 以多个仓库拼装而成,而非单一集成产品 |
| CUSTODY | 隔离框架 | (+/-) | 为权限漂移、监督、拆除和数据外传提供共享分类法 | 框架文档已公开,但附录控制矩阵仍在开发中 |
| Microsoft Agent Framework | Agent 框架 | (+) | 出现在一个实用的 RAG/向量搜索应用中,支持改写、流式传输和内置来源引用 | 当天证据来自项目更新,而非广泛的横向比较 |
| exa-agent CLI | Agent 优先 CLI | (+) | 提供完整 Exa API 接口、每次调用一个 JSON 封装、稳定退出码和离线自描述能力 | 仍处于 1.0 之前阶段,当天数据中的讨论较少 |
总体而言,当一个工具把以下四类内容之一讲清楚时,满意度最高:路由、限定范围的工作区、受治理的 skills,或隔离边界。常见的变通方式,是在模型外面再加一层——Kanban 看板、路由器、skill 目录、图运行时、JSON 优先 CLI 或安全框架——而不是依赖更大的提示词。当天数据中的迁移趋势,是从独立 agent 转向共享统一入口,从平铺式堆上下文转向图、写入门槛和类型化工具接口。
5. 人们正在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| QM | yc-software | 用于在 Slack 和 Web 上开展工作的多人 agent harness | 为每个人和每个房间提供隔离但可协作的 agent 工作区,而不是只能服务个人的助手 | TypeScript、Fastify、Slack、Web UI、Postgres、持久化沙箱、多 harness 核心 | 已发布 | 仓库, 推文 |
| Sol Advisor | DannyMac180 | 原生 Codex 的架构师工作流,包含 Sol/Terra/Luna 通道和强制性的全新审查 | 在编码任务中分离规划、边界明确的实现和验收 | Codex 插件、GPT-5.6 Sol/Terra/Luna 路由、全新的 Sol 审查 | 已发布 | 仓库, 推文 |
| Google Agent Skills | 面向 Google 产品和 Google Cloud 的可安装 skills 开源目录 | 通过测试和评测,将可复用的运营知识分发给 agent harness | SKILL.md 格式、CI、评测、npx 安装、Claude/Codex 插件 |
已发布 | 仓库, 推文 | |
| AMD Skills | AMD | 面向 AMD 的开放 agent skills 目录,覆盖从本地 AI 到 Instinct 部署 | 为编码 agent 提供硬件特定的工作流和最佳实践 | Agent Skills 标准、Skills CLI、Ryzen/ROCm/Instinct skills | Beta | 仓库, 推文 |
| Education Agent Skills Library | Gareth Manning | 覆盖 20 个领域的 165 项循证教学 skills | 为 Claude、Codex 和 Hermes 提供结构化教育知识层 | SKILL.md skills、本地/插件安装、可选托管 MCP |
已发布 | 仓库, 推文 |
| CUSTODY | MalwareJake | 面向自主 agent 的厂商中立隔离框架 | 为团队提供一种机器可读的方式,对 agent 权限进行分类和约束 | 版本化框架文档、Level/Mandate/Reach 分类法、七大支柱 | 已发布 | 仓库, 推文 |
| exa-agent | treygoff24 | 基于完整 Exa API 的 agent 优先 CLI | 让 Web 搜索和研究能力可脚本化,供 agent 运行时调用 | Rust 静态二进制文件、JSON 封装、稳定退出码、离线文档 | Alpha | 仓库, 推文 |
| SQL Database Vector Search | Marco Minerva | 使用 SQL Server 或 Azure SQL 加 Microsoft Agent Framework 构建的 RAG 和向量搜索应用 | 让团队无需单独的向量数据库即可构建企业级检索 | .NET 10、Blazor、Minimal API、Azure OpenAI、Microsoft Agent Framework | 已发布 | 仓库, 推文 |
反复出现的构建模式是“围绕其他 agent 构建 agent 基础设施”:共享 skills、限定范围的沙箱、路由器、审核门槛或 JSON 优先工具。QM、Vercel/Eve 式的内部 agent 层,以及 Hermes Kanban,都指向同一种需求形态:为工作提供一个持久的统一运行界面,而不是堆一堆互不相干的机器人。第二种模式是专业化——Google 和 AMD 这样的厂商目录、education-agent-skills 这样的垂直技能包、CUSTODY 这样的隔离框架,以及 exa-agent 这样的 agent 原生工具——它们都在缩窄 agent 的职责,而不是一味把它做得更宽。
6. 新动态与值得关注的内容
跨 harness 泛化成为明确的基准目标
@YangKevinG 认为(19 个赞、1 条回复、2,184 次浏览、15 个书签)称,Qwen3.8-Max 的后训练会变化任务、工作区、harness、skills 和验证器,而不是把脚手架固定不变。随附图表展示了它在三个 agent 基准测试中,与 Claude Code、Codex、OpenClaw 和 Hermes 的跨 harness 对比。这一点很重要,因为它把 harness 鲁棒性前移到了模型训练阶段,而不是完全留给下游的提示词编排。
隔离获得了公开、可发布的术语体系
@MalwareJake 发布了(50 个赞、6 条回复、3,564 次浏览、25 个书签)介绍了 CUSTODY 这一公开框架,其中包含 Level/Mandate/Reach 配置和七大控制支柱。再结合 @mardehaym 警告(23 个赞、5 条回复、1,385 次浏览)关于 README 和配置文件提示词注入的讨论,这表明安全对话正变得更易落地:从泛泛的谨慎提醒,转向分类法、紧急停止开关、作用域规则和机器可读控制。
7. 机会所在
[+++] 企业内部 agent 操作系统 — 今天最有力的证据来自 Claire/Eve、Vercel 的 v、Hermes Kanban 和 QM。多篇帖子都汇聚到同一个未被满足的需求:一个统一入口,负责路由、共享 skills、依赖、审批、记忆作用域和协作工作区。
[++] Harness 可观测性与故障定位工具 — Teknium 的仪表盘、omarsar0 的 41 种故障分类法、Qwen 的跨 harness 训练说明,以及图工程技术栈清单,都指向同一个缺口:团队需要更好的方式来看到 agent 在哪里失败、为什么失败,以及 harness 改动是否真的修复了问题。
[++] 面向编码 agent 的隔离与记忆治理层 — CUSTODY、README 注入警告、MCP 结构化最小权限,以及对记忆写入门槛的抱怨,都表明市场需要能够限定权限范围、隔离不可信输入、执行写入规则并证明 agent 做过什么的产品。
[+] 具备真正治理能力的垂直与厂商技能包 — Google Skills、AMD Skills 和 education-agent-skills 表明,打包后的专业知识正在快速扩散;但真正持久的优势似乎在于策划、归属、CI、评测和分发控制,而不是目录规模本身。
8. 要点总结
- Skills 正被当作产品单元,而不是提示词片段。 Google 的流水线图片给 skill 发布加上了 CI、评测和 token 成本门槛;AMD 和教育类库则展示了可安装、跨运行时的分发方式。(来源)
- 今天大量工程工作转移到了 harness 上。 Teknium 的 Hermes 仪表盘和 omarsar0 的故障分类法,都聚焦于轮次、工具错误和修复边界,而不是更大的提示词或更长的上下文窗口。(来源)
- 团队想要一个持久的内部 agent 工作界面。 Vercel 的
v讨论、Claire 的 Eve 工作流、Hermes Kanban 和 QM,都指向共享路由、限定范围的记忆,以及能感知审批的任务管理,而不是一次性机器人。(来源) - 安全讨论正转向权限、不可信输入和记忆策略。 CUSTODY、README 提示词注入警告和对记忆写入门槛的抱怨,都把控制边界视为系统设计工作,而不是事后审核。(来源)
- 开源 agent 基础设施正围绕编排和工具接口不断分化。 Sol Advisor、exa-agent、QM 和 SQL Database Vector Search 都是在现有模型之上构建的具体项目,说明竞争层越来越落在工作界面、工作流和控制平面上。(来源)