Twitter AI 编程 - 2026-05-27
1. 人们在讨论什么
1.1 Antigravity 的讨论已从发布期话题转向教程密集出现和工作流配方 🡕
Google 5 月 19 日的发布仍是背景,但 5 月 27 日信号更强的帖子,已经不只是发布公告,而是教程、配置方案和工作流搭配。这很重要,因为信息流把 Antigravity 当作人们想立刻上手落地的东西,而不只是围观和赞叹的对象。
@viktoroddy 发帖称(986 个赞、21 条回复、58,698 次浏览、1,272 次收藏)发布了一则 19 分钟教程,演示如何用 Antigravity 和 GPT Image 2 搭建一个动画网站。这里最明确的信号是收藏数:人们是在把它当作可复用的工作流保存,而不只是给一段发布演示视频点赞。
@primemans 认为(131 个赞、29 条回复、11,317 次浏览、83 次收藏)表示,NotebookLM 加 Antigravity 是一个讨论不足的组合。主帖本身较为宽泛,但回复串具体谈到了自主研究笔记、自定义业务技能、上下文感知仪表板,以及自动生成报告或音频。
@googledevs 宣布(155 个赞、10 条回复、11,332 次浏览、38 次收藏)把 Antigravity 2.0 纳入 Google 的开发者更新;与此同时,@RoundtableSpace 转发并放大(80 个赞、7 条回复、48,780 次浏览、75 次收藏)则用一门四小时的 Antigravity 课程体现了这一转向。对长篇教程的需求,是整条信息流里反复出现、也最强烈的信号之一。
讨论洞察: Google 官方帖子下的回复分成两派:一派对本地 CLI agent 很兴奋,另一派则在抱怨兼容性、生产可用性,以及新模型这种权衡是否真的更优。Antigravity 赢得了关注,但还没有赢得毫无保留的信任。
与前一天对比: 5 月 26 日,Antigravity 的讨论重点还在于从 Gemini CLI 迁移,以及这次过渡是否连贯。到 5 月 27 日,话题已转向教程、被照搬的工作流,以及与 NotebookLM 的搭配。
1.2 Codex 和 Hermes 的可靠性问题,让信息流变成了修复日志 🡕
关于 Codex 的最大讨论簇,并不是新基准测试,而是 agent 出故障、用户互相比对症状,以及资深用户在上游服务不断变化的情况下发布补丁。整体氛围偏运维,而不是偏愿景。
@Teknium 报道称(624 个赞、90 条回复、31,781 次浏览、54 次收藏)表示,OpenAI Codex 的 OAuth 问题已经修复,但前提是用户先运行 hermes update。回复显示,恢复并没有立刻对所有人生效,因此这件事仍然作为一个真实的运维事件持续发酵,而不是已经关闭的状态更新。
@zekyure 报道称(52 个赞、33 条回复、6,784 次浏览)表示,即使重启并更新之后,Hermes 在 OpenAI Codex 提供方上仍然失败。配图通过反复出现的 NoneType object is not iterable 错误和回退失败,把问题具体呈现了出来。
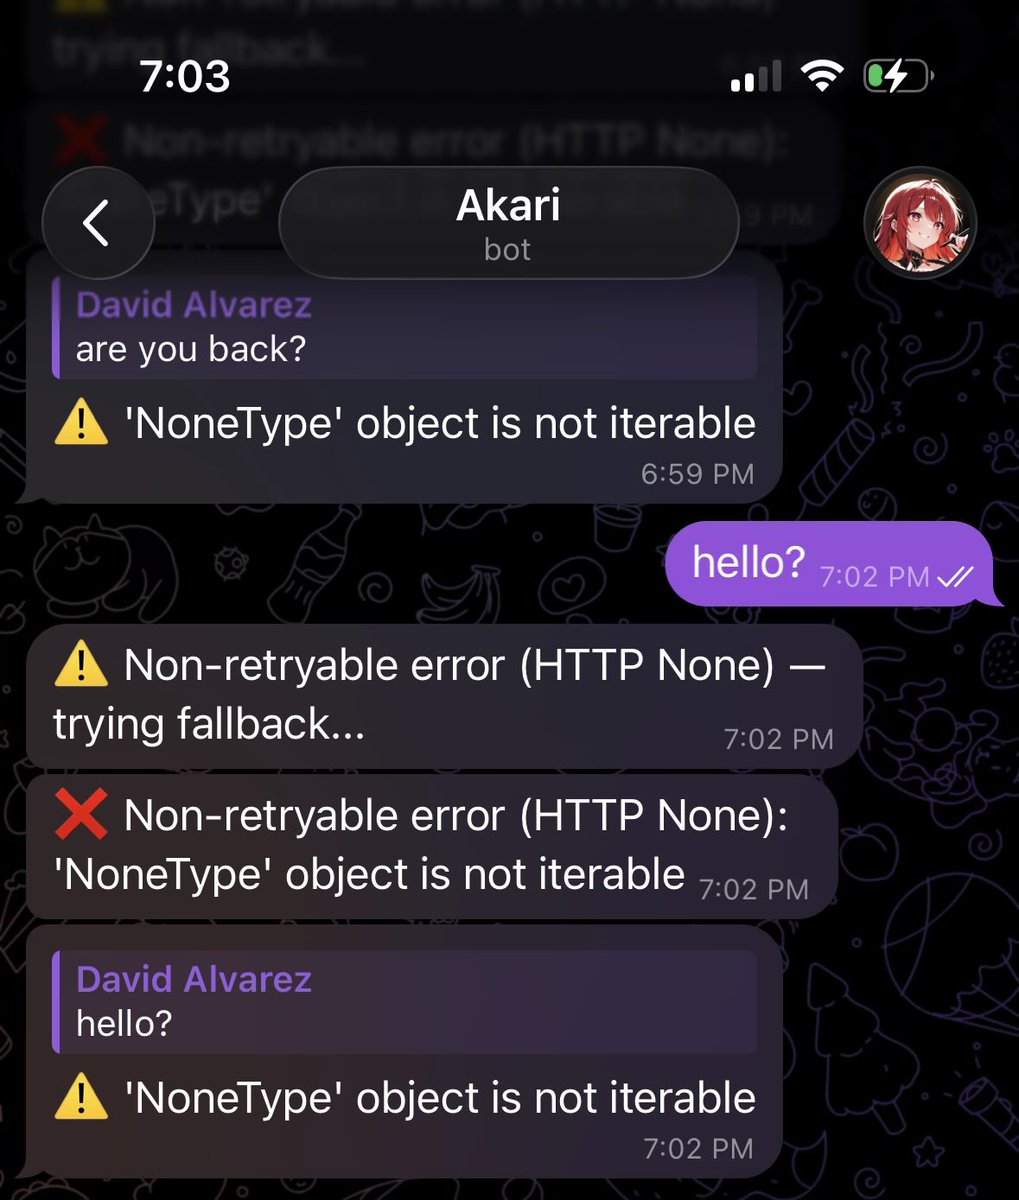
@altryne 发布(8 个赞、4 条回复、1,234 次浏览、10 次收藏)发布了一个临时 Hermes 补丁:当流式 Codex 输出已经到达,但最终的 response.completed 帧遗漏了 response.output 时,该补丁会捕获 TypeError。@thdxr 补充说(34 个赞、6 条回复、1,972 次浏览)表示,OpenCode 也已在 v1.15.11 中修补了 Codex 订阅端点问题,尽管回复里仍有人提到看不见的权限卡顿,以及一个尚未解决的无限循环投诉。
讨论洞察: 用户并没有因此弃用这些工具,而是像运维人员一样应对:切换模型、检查日志、修补运行时、重启网关,并等待上游恢复。
与前一天对比: 5 月 26 日的主题还是价格焦虑和对工具选择的猜测。到 5 月 27 日,讨论里已经出现了当天可执行的具体修复步骤,以及真实环境中的故障截图。
1.3 策略、配额和安全边界正越来越成为产品本身的一部分 🡕
另一个强信号讨论簇,围绕 AI 编程的控制平面展开:私有网络访问、组织级模型规则、仪表板界面、即将到来的倍率变化,以及供应链风险。这个类别正不断向治理层抬升。
@OpenAIDevs 宣布(202 个赞、14 条回复、6,330 次浏览、104 次收藏)介绍了面向私有 MCP 服务器的 Secure MCP Tunnel。链接中的 OpenAI 指南 表示,tunnel-client 运行在私有网络内部,只通过出站 HTTPS 对 OpenAI 发起长轮询,让 ChatGPT、Codex 和 Responses API 在无需开放入站防火墙端口的情况下访问 MCP 服务器。
@GHchangelog 报道称(13 个赞、2,015 次浏览、6 次收藏)表示,企业所有者现在可以把特定 Copilot 模型定向分配给特定组织。链接中的 GitHub 更新日志 确认了这种定向模型规则,以及一个经过刷新、用于管理企业级默认模型可用性的单页界面。
@VazeKshitij 警告(286 个赞、40 条回复、21,055 次浏览、20 次收藏)表示,GitHub 已将 Copilot Opus 4.5 的倍率从 3x 提高到 27x,于 6 月 1 日生效,而且许多同事可能要等到把配额烧完后才会发现这一变化。@argofowl 认为(269 个赞、27 条回复、7,353 次浏览)表示,Codex 的 2x 用量促销将在 5 月 31 日结束,这会让 Pro 的可用空间明显收紧;随后又在回复中澄清,$200 档仍保留每周 20x 限额,但会失去临时的五小时窗口 25x 到 20x 提升,而 $100 档则会同时失去每周和五小时窗口的双倍限额。
@haydenbleasel 展示了(34 个赞、3 条回复、1,579 次浏览、8 次收藏)提到 API 仪表板里新增了一个 Codex 页面,以及 Codex 内置的 OpenAI Developer 插件。虽然这条的社交传播不算高,但作为产品证据很有价值:管理界面和项目引导界面正在不断增多。

讨论洞察: 共同主线不只是模型质量,还包括什么可以被安全暴露、实际有哪些配额,以及组织内哪些人能获得哪些界面。
与前一天对比: 5 月 26 日已经有预算争论。到 5 月 27 日,又增加了官方机制:仅出站的安全 MCP、定向 Copilot 模型规则,以及更显眼的配额变化。
2. 什么让人沮丧
在服务提供方边界处出现的可靠性断裂
严重程度:高。@Teknium 报道称(624 个赞、90 条回复、31,781 次浏览、54 次收藏)表示,在 OpenAI 调整 Codex 的 OAuth/spec 行为后,用户需要运行 hermes update。@zekyure 展示了(52 个赞、33 条回复、6,784 次浏览)记录了一起仍在发生的 Hermes 故障,错误为 NoneType object is not iterable;@altryne 记录了(8 个赞、4 条回复、1,234 次浏览、10 次收藏)则给出了代码补丁和更新后的验证步骤,因为本地修复之后仍可能在后续丢失。@thdxr 表示(34 个赞、6 条回复、1,972 次浏览)表示,OpenCode 也不得不为 Codex 端点不稳定打补丁。人们的应对方式是切换模型、重启网关以及在本地修补运行时。这值得为之构建产品,因为这种痛点打断的是正在进行的工作,而不是未来规划。
配额和倍率变化很难预判
严重程度:高。@VazeKshitij 警告(286 个赞、40 条回复、21,055 次浏览、20 次收藏)表示,一次 Copilot 倍率变动可能会让整个团队在周一早晨措手不及;而 @argofowl 转而(269 个赞、27 条回复、7,353 次浏览)则把 Codex 促销回撤变成了要求永久提高限额的请愿。@GHchangelog 展示了(13 个赞、2,015 次浏览、6 次收藏)也展示了部分应对方向:采用组织级模型规则,而不是所有人共用同一个默认模型。这值得为之构建产品,因为人们显然需要在配额耗尽之前就完成预测和路由。
对 AI 编程供应链的信任非常脆弱
严重程度:高。@AikidoSecurity 警告(11 个赞、2 条回复、391 次浏览、2 次收藏)表示,codexui-android 一直在悄悄窃取 OpenAI Codex 认证令牌。链接中的 分析 表示,恶意代码只存在于 npm 发布包中,而不在 GitHub 仓库里,并把完整的 auth.json 内容发送到 sentry.anyclaw.store。这意味着,仅做源码审查并不够。这值得为之构建产品,因为被攻击的资产恰恰是 AI 编程工具所依赖的本地凭据材料。
3. 人们希望出现什么
更永久、也更清晰的使用余量
@argofowl 请愿要求(269 个赞、27 条回复、7,353 次浏览)呼吁 OpenAI 将 Codex 面向 Pro 订阅者的 2x 限额永久化。@VazeKshitij 警告(286 个赞、40 条回复、21,055 次浏览、20 次收藏)说明了这在实际中的意义:团队成员可能直到突然被限流,才意识到倍率已经变化。这不是单纯抱怨,而是对配额可预测性和稳定余量的现实需求。机会:直接。
兼容 Antigravity 的生态支持
@jqdsouza 表示(5 个赞、3 条回复、160 次浏览)表示,在 Google 宣布过渡之后,客户已经开始询问 Agent Beacon 是否会支持 Antigravity CLI,而他的回复是支持已经上线。结合当天大量 Antigravity 教程流量,这体现出一种非常具体的需求:连接器、遥测和配套工具需要尽快跟上这一新 harness。机会:直接且有竞争性。
更好的运行时状态和权限可见性
信心较低,但需求依然具体。在对 @thdxr(34 个赞、6 条回复、1,972 次浏览)的回复中,一位用户问,Codex 卡住是否其实是权限问题,因为 UI 从来没有显示那个提示;与此同时,@altryne(8 个赞、4 条回复、1,234 次浏览、10 次收藏)建议做能跨更新保留的验证,因为本地修复可能会在升级后消失。大家要的不是更好的模型,而是更清晰的状态、更好的健康检查,以及更少的隐形故障。机会:直接。
4. 正在使用的工具和方法
| 工具 | 类别 | 情绪 | 优势 | 局限 |
|---|---|---|---|---|
| Antigravity 2.0 / Antigravity CLI | 编程 agent | (+/-) | 教程势头强,强调本地 agent,与 NotebookLM 的搭配受关注 | 对兼容性、生产可用性和模型权衡的信心不一 |
| OpenAI Codex | 编程 agent | (+/-) | 有用到足以让用户专门为它修补 Hermes;新的仪表板和插件界面正在上线 | OAuth、流式传输和订阅端点问题打断了正在进行的工作 |
| GitHub Copilot / Copilot CLI / Copilot app | 编程 agent | (+/-) | 新 app 能处理代码、测试和基准测试;企业模型规则在扩展;/grill-me 规划方式获得好评 |
倍率冲击和质量不稳定问题仍不断出现 |
| Hermes Agent | 模型路由器 / harness | (+/-) | 提供方路由灵活,而且当天就能跟进更新 | 一旦上游响应格式变化,就很脆弱 |
| OpenCode | 开源 harness | (+/-) | 对 Codex 端点问题的补丁响应很快;也启发了 fisn 这样的新终端 | 权限状态混乱和循环问题仍然存在 |
| NotebookLM | 研究层 | (+) | 与 Antigravity 搭配时,可作为研究、仪表板和报告的知识库 | 今天的证据主要来自教程,而不是已上线产品 |
| Secure MCP Tunnel | 企业集成 | (+) | 在仅使用出站 HTTPS 的前提下,让私有 MCP 服务器继续对 OpenAI 产品可达 | 主要与企业运维者相关,而非普通个人开发者 |
/grill-me |
规划技能 / 方法 | (+) | 把 Copilot CLI 的计划模式变成一种基于提问的规划工作流 | 更适合塑造计划,不适合运行时调试或执行 |
今天的证据更偏向那些为 agent 增加控制能力的工具,而不只是原始生成能力。@acolombiadev 展示了(38 个赞、5 条回复、13,288 次浏览、5 次收藏)展示了新的 GitHub Copilot app 如何读取一篇博客文章、编写代码、生成测试并对替代方案做基准测试;@burkeholland 展示了(17 个赞、2 条回复、1,507 次浏览、8 次收藏)展示了 Copilot CLI 使用 /grill-me 来规划一个日期选择器,而后 解释了(9 个赞、2 条回复、445 次浏览、4 次收藏)又表示,他会以计划模式运行它,让这项技能持续提问,直到计划更完整。与此同时,还有 @OpenAIDevs 宣布(202 个赞、14 条回复、6,330 次浏览、104 次收藏)所说的安全 MCP 隧道,以及 @GHchangelog 报道称(13 个赞、2,015 次浏览、6 次收藏)所说的组织级模型规则。共同的变通模式是多栖:人们会同时保留多个 harness,并随着可靠性、配额或治理需求的变化在它们之间切换。
5. 人们在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| Copilot Mission Control | Dan Wahlin | 面向 GitHub Copilot CLI 会话、工具调用、令牌、回放和活动流的实时仪表板 | 仅靠终端滚屏很难监控 agent 的工作 | Tauri 2、Phaser 4、TypeScript、本地 Copilot 会话状态文件 | Beta | 推文、仓库 |
| fisn | @thealokverse | 受 OpenCode 启发的早期终端 agent | 构建者想要更快、更整洁、并能端到端掌控的本地终端 | 带 prompt 和配置模块的 Python CLI 脚手架 | Alpha | 推文、仓库 |
| Repo Prompt Community Edition | @pvncher / @romainhuet | 计划中的免费开源延续版,延续 Repo Prompt 的上下文构建工作流 | 团队仍然需要围绕编程 agent 的精选上下文与编排能力 | 上下文构建 agent、多 agent 编排、prompt 筛整工作流 | RFC | 推文、博客 |
@DanWahlin 构建了(40 个赞、3 条回复、1,829 次浏览、17 次收藏)把 Copilot Mission Control 描述为实时 agent 工作的第二屏 UI,而公开仓库则说明,它会读取本地 Copilot 会话状态、发送经清理的实时负载,并且仅在本地保留显示原始内容的操作。@thealokverse 开始(18 个赞、7 条回复、312 次浏览)展示的是一个更早期的终端 agent 项目,但这本身也是信号的一部分:仓库目前基本还只是脚手架代码,这说明越来越多人开始尝试自己搭建 harness,而不只是消费现成工具。Repo Prompt 的转型则处在这个光谱的另一端:@romainhuet 欢迎(138 个赞、12 条回复、7,240 次浏览)提到 Eric Provencher 加入 OpenAI,而链接博客则表示,该应用的许可限制已经解除,开源的 Community Edition 很快就会推出。
6. 新鲜且值得注意的内容
私有 MCP 隧道,作为企业桥接方案
@OpenAIDevs 宣布(202 个赞、14 条回复、6,330 次浏览、104 次收藏)介绍了一项功能:在让私有 MCP 服务器继续处于仅出站 HTTPS 的防护边界之后,仍可让 ChatGPT、Codex 和 Responses API 访问它们。这很重要,因为它让企业采用 AI 编程的路径,更贴近现有网络边界,而不是要求开放公网入口。
隐藏在发布包中的 Codex 令牌窃取
@AikidoSecurity 报道称(11 个赞、2 条回复、391 次浏览、2 次收藏)表示,codexui-android 一直在窃取 OpenAI Codex 认证令牌。链接中的 分析 表示,恶意代码只存在于 npm tarball 中,而不在 GitHub 仓库里,因此这比普通的源码审查故事更值得警惕。
Agent 可观测性正在形成独立的微型品类
@DanWahlin 构建了(40 个赞、3 条回复、1,829 次浏览、17 次收藏)介绍的是一个围绕 Copilot CLI 本身构建的仪表板,而不是又一个模型封装层。这值得关注,因为它契合了当天更广泛的模式:一旦团队开始依赖 agent,回放、可见性和运维界面就会成为第一顺位的产品特性。
7. 机会在哪里
[+++] 可靠性与恢复控制平面 —— 多条高信号帖子讨论的都是 Hermes 与 Codex 的故障、本地补丁、隐藏的权限卡顿,以及回退行为,而不是 prompt 质量。一个能够监测提供方漂移、验证会话、显示被阻塞权限并推荐安全回退方案的产品,可以解决 Teknium、zekyure、altryne 和 OpenCode 用户当天就面临的痛点。
[++] 跨 harness 的支出与权益规划 —— Opus 倍率跃升、Codex 促销回撤、定向 Copilot 模型规则,以及新的 OpenAI 管理控制,都指向同一个缺口:用户需要在开始工作之前,而不是配额耗尽之后,获得按任务的成本预测和按套餐感知的路由能力。
[+] 面向 agent 工作流的本地可观测性与信任工具 —— Copilot Mission Control、安全 MCP 隧道,以及 Aikido 供应链警告,都指向一个更广泛的方向:为 AI 编程技术栈提供本地优先的可观测性、来源追踪与制品验证。这个信号更早期,但逻辑是连贯的。
8. 要点总结
- Antigravity 的关注点已从发布讨论转向被照搬的工作流。 最强的帖子是教程、长篇课程,以及 NotebookLM 的组合配方,而不是新的发布宣传。 (来源)
- 可靠性问题如今催生的是公开代码补丁,而不只是抱怨串。 当 Codex 行为发生变化时,Hermes 和 OpenCode 用户分享了具体修复方案、重启步骤和解析器层面的说明。 (来源)
- 治理正成为 AI 编程工具竞争维度的一部分。 私有 MCP 隧道、Copilot 模型规则,以及显性的配额变化,共同塑造了当天的讨论。 (来源)
- 构建者正越来越多地在 agent 之外叠加上下文、可见性和编排层。 Copilot Mission Control、fisn 和 Repo Prompt Community Edition 都位于模型本体之上的一层。 (来源)