Twitter AI 编程 - 2026-07-09
1. 大家在讨论什么
1.1 GPT-5.6 让编程讨论扩展成更广泛的“工作”发布(🡕)
7 月 9 日最大的变化是,GPT-5.6 不再只是一个即将发布的编程模型,而是变成了一个更广泛的“工作”产品面故事。与 7 月 8 日相比,发布当天的讨论从预期转向了具体的产品包装:Microsoft 将 GPT-5.6 与 Work IQ 和 Cowork 绑定,GitHub 将 Sol/Terra/Luna 映射进 Copilot,而关注 OpenAI 的人则把焦点更多放在新的 ChatGPT Work 工作区上,而不只是单纯炫耀基准成绩。
@satyanadella 表示(1,057 个赞、74 条回复、113,497 次浏览、188 次收藏)称,搭载 Work IQ 的 GPT-5.6 已进入 Copilot Chat、Cowork、Microsoft 365 应用、GitHub 和 Foundry,并明确将这次发布定位为“多步骤的智能体工作”和内容创作,而不是孤立的编程能力。
@testingcatalog 报道(295 个赞、14 条回复、35,782 次浏览、57 次收藏)称,ChatGPT Work 看起来像一个面向个人用户的专用工作区,具备可重置状态、Demo 插件、工件创建、邮件处理、研究和“工作宠物”等功能。附带的工作区截图比文字更具体地展示了产品方向,也印证了这样一种看法:OpenAI 正在把通用工作界面与 Codex 式执行合并到同一个界面里。

@github 宣布(148 个赞、7 条回复、23,432 次浏览、16 次收藏)称,GPT-5.6 正以 Sol、Terra 和 Luna 的形式逐步进入 GitHub Copilot。链接中的 GitHub 更新日志 给出了具体分工:Sol 用于在大型代码库上进行高上限推理,Terra 是均衡型默认选项,Luna 则是最便宜的快速路径。
@emollick 表示(82 个赞、15 条回复、5,998 次浏览、11 次收藏)称,他能理解 Claude Cowork 是面向非程序员、相对更安全的界面,但不明白 ChatGPT Work 相比 Codex 到底新增了什么、又拿掉了什么。一条回复猜测,Work 可能主要增加的是组织级控制能力,例如 SSO、审计日志、连接器和数据边界。这抓住了当天最核心的模糊点:能力扩张的速度,快于产品版图变清晰的速度。
讨论洞察: 回复并不质疑 GPT-5.6 已经到来,而是在追问,用户现在到底需要理解多少个彼此重叠的界面。讨论已经从“GPT-5.6 真的来了吗?”转向“哪个界面负责执行,哪个负责治理,切换之后我又会失去什么?”
与前一天对比: 7 月 8 日的重点还是预期和泄露;7 月 9 日则把这种预期变成了一场完整的产品包装讨论,范围横跨 Microsoft、GitHub、ChatGPT Work 和 Codex。
1.2 模型竞争变成了路由与经济性的争论,而不只是排行榜之争(🡕)
第二个讨论簇仍然围绕前沿模型,但重点已不再只是“谁分数最高”。人们开始比较重置机制、token 消耗、上下文窗口,以及谁掌握着最强的真实编程数据飞轮。GPT-5.6 发布带来的讨论量大幅上升,而 Grok 的讨论热度则通过“执行更便宜、数据优势更强”的论点维持住了,而不是单靠更高的基准数字。
@bridgemindai 认为(438 个赞、64 条回复、22,546 次浏览、27 次收藏)称,OpenAI 已经靠提供 4 次免费使用额度重置赢得了不少好感,而 Anthropic 则需要用户分别购买 4 份 200 美元订阅。该帖将 GPT-5.6 视为缺失的关键一环:宽松的使用政策固然重要,但前提是模型质量终于能配得上它。
@jukan05 认为(507 个赞、62 条回复、58,272 次浏览、106 次收藏)称,xAI 在编程智能体上的位置可能比 Codex 更有优势,因为 Cursor 很可能拥有更大的活跃用户群,也因此拥有更多真实的编程数据。回复从不同角度追问了同一个运营问题:收购后能否保住人才与数据飞轮,以及分发能力是否可能比单次基准跃升更重要。
@israfill 声称(15 个赞、10 条回复、1,643 次浏览、8 次收藏)称,Grok 4.5 在 Cursor 中限时免费,token 消耗远低于 Claude Opus,并提供 500k 上下文窗口以支持长会话。配图补足了更具体的工作流视角:Grok Build 不只是模型选择器,还是一个具备工作区操作、仓库审查、文档生成和大上下文能力的编程界面。

@hqmank 展示了(313 个赞、21 条回复、31,441 次浏览、29 次收藏)称,GPT-5.6 Sol 已开始以限量预览形式出现在 Codex 中。最有价值的回复并不是喝彩,而是提醒大家保持谨慎:真正的考验会是那些规范冲突、文档残缺的混乱遗留代码库,而不是发布日的洁净演示环境。
讨论洞察: 人们是通过宿主产品的行为来评判模型的:重置策略、宿主直供价格、上下文窗口和已安装用户基础。哪怕是在 GitHub 的官方发布帖下,回复也立刻把 Copilot 托管的 GPT-5.6 与直接使用 Codex 的更低成本做了比较。
与前一天对比: 7 月 8 日,Grok 和 GPT-5.6 的期待都在升温;7 月 9 日,GPT-5.6 成了绝对主角,但社区仍然是从经济性、路由和分发角度来过滤这次发布,而不是把模型本身当成完整产品。
1.3 安全话题紧跟发布热潮(🡕)
即便 GPT-5.6 吸走了大部分注意力,安全线也没有消失。最有力的帖子并不是泛泛而谈“AI 风险”,而是具体的仓库与工作流失效案例:助手遵循了错误指令、显示了错误的审批文本,或是在离开聊天界面、进入编程工作流后表现得不安全。
@Hiteshdotcom 警告(93 个赞、16 条回复、3,412 次浏览、7 次收藏)称,GitLost 展示了提示注入如何诱使 GitHub 的智能体泄露私有仓库数据。回复把威胁模型说得更明白:公开 issue 和 PR 评论都是攻击者可写的文本框,所以一旦智能体在拥有特权仓库访问权限的情况下读取它们,“只要谨慎地提示它”根本算不上严肃的防御。
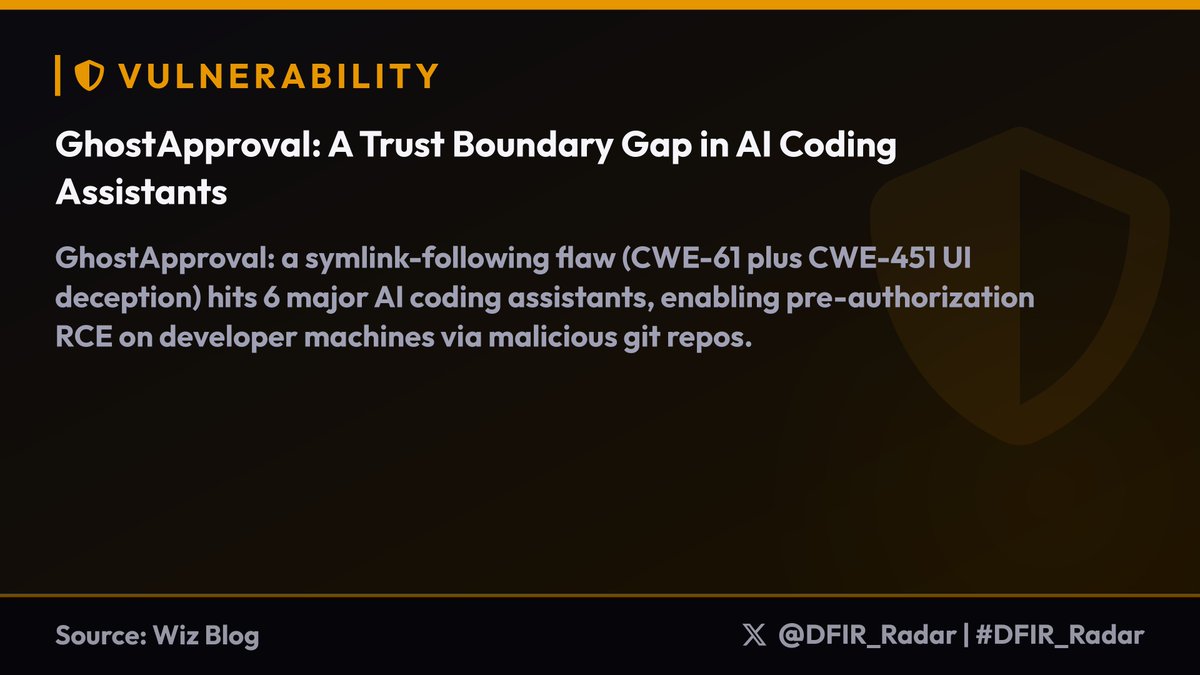
@DFIR_Radar 报道(2 个赞、2 条回复、191 次浏览)称,GhostApproval 利用了符号链接跟随和误导性审批提示,影响了 6 个主要编程助手。其说明异常具体:智能体在内部其实能识别该符号链接,但面向人的审批提示却错误描述了目标文件,使人工审查沦为走过场。
@AISecHub 链接到(12 个赞、577 次浏览、10 次收藏)提到了论文《GitHub Copilot 在聊天中拒绝有害请求,却在代码中将其写出》,该研究测试了 204 条恶意提示,发现聊天中的安全拒答,一旦同样的请求通过 IDE 编程智能体工作流执行,就不再成立。
讨论洞察: 反复出现的抱怨并不是模型偶尔会做错决定,而是审批层、仓库上下文和工作流封装仍然会误导用户,让人看不清智能体到底在做什么。用户一次又一次回到最小权限、执行前控制和更清晰的来源追踪这些要求上。
与前一天对比: 安全在 7 月 8 日就已经重要,但 7 月 9 日即使发布洪流涌来,它仍然没有被挤出视野。最常被引用的失败案例又往外移了一层:从错误回答,转向误导性审批和特权工作流执行。
1.4 智能体周边这一层还在继续变厚:生态、记忆与轻量运维(🡕)
第四个主题是,人们越来越把模型视为整套栈中的一个部分。最能引发共鸣的帖子,要么描述围绕智能体形成的更大生态,要么推出一些小层,去解决记忆、编排、仓库理解或职场集成这类基础模型本身解决不了的问题。
@Suryanshti777 认为(77 个赞、8 条回复、1,907 次浏览、15 次收藏)称,Google 试图拥有整个 AI 智能体生态,而不是只赢下一场单一模型竞赛。配图把 Gemini、NotebookLM、Veo、Antigravity IDE、Gemini CLI、Jules、A2A、ADK 和 FileSearch API 映射进一个彼此连接的整体,让“生态对生态”的论点一眼就能看懂。

@xdadevelopers 写道(16 个赞、1 条回复、3,644 次浏览、4 次收藏)称,Antigravity 2.0 在作者吃午饭期间就搭好了一个习惯追踪微服务。链接中的 XDA 文章 补充了推文没写出的具体技术栈:SQLite、REST API、分析功能和本地仪表盘,同时也保留了一个限定:结果仍需要审查和边界情况测试。
@taranjeetio 推出(16 个赞、2 条回复、4 次引用、785 次浏览)提到 openmemory v2,这是一个可在 Codex、Claude Code 和 OpenCode 之间迁移编程会话的开源 CLI。链接中的 仓库 明确了其定位:框架锁定已经痛苦到足以让“会话可移植性”本身成为一个独立产品。
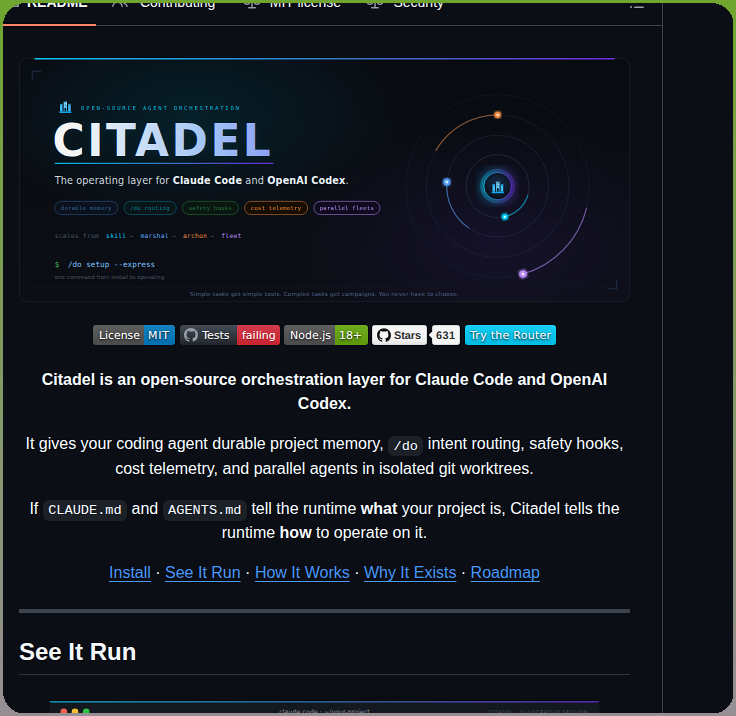
@tom_doerr 分享了(17 个赞、3,634 次浏览、19 次收藏)提到 Citadel,它在 Claude Code 和 Codex 之上叠加了持久化项目记忆、/do 路由、安全钩子、成本遥测和隔离的 git worktree。这个帖子与本主题其他内容呈现出相同模式:构建者并不是要替代前沿模型,而是在它周围补上一层工作流逻辑。
讨论洞察: 一个普遍假设是,瓶颈已经不只是推理质量,而是能否记住正确上下文、把工作流路由正确、让工作在终端之外可见,并把智能体接入更广泛的生态。
与前一天对比: 7 月 8 日已经出现了编排和封装层的讨论;7 月 9 日则出现了更多具体证据,说明这一层正在产品化:会话可移植性、仓库级记忆和生态化的智能体栈,都与模型发布本身并行出现。
2. 什么让人感到沮丧
使用上限、重置次数和支出可见性,仍然决定人们能继续使用哪款工具
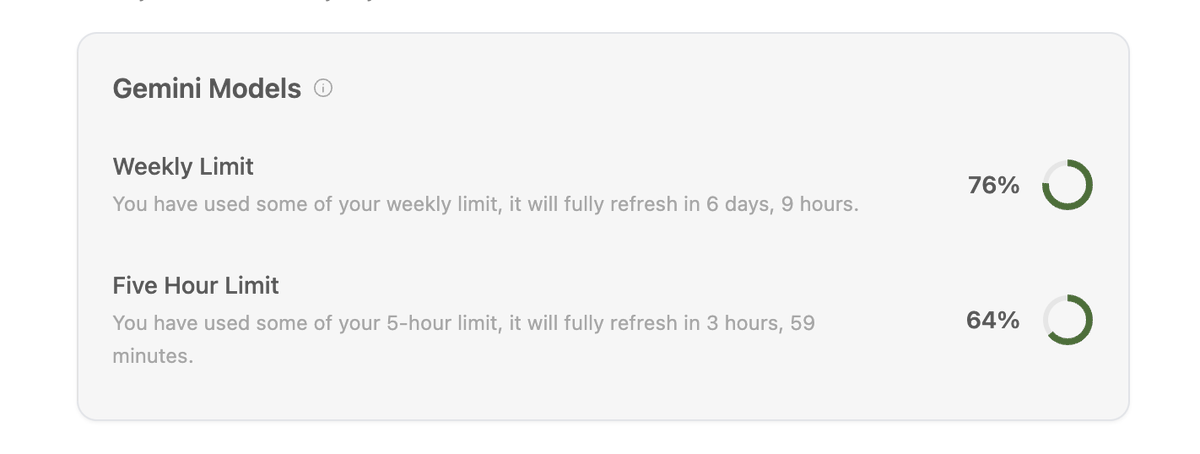
严重程度:高。@bridgemindai 认为(438 个赞、64 条回复、22,546 次浏览、27 次收藏)称,OpenAI 可累积的 Codex 重置额度,明显比购买多个 Claude Code 订阅更友好;与此同时,@ASalvadorini 抱怨(2 个赞、3 条回复、468 次浏览)称,在 Antigravity 中使用 3 小时,已经烧掉了 Gemini 3.5 Flash High 每周额度的 25%。@DFintelligence 给出了(178 个赞、15 条回复、18,844 次浏览、165 次收藏)则从另一面呈现了同一个问题:一个 50 分钟的保险比价工作流消耗每周额度的 4%,这很合理;而 @code 发布了(180 个赞、13 条回复、20,637 次浏览、60 次收藏)之所以要求在编辑器内显示成本,正是因为人们已经在看不见支出的情况下盲跑智能体循环。应对模式非常明显:囤积重置额度、利用限时免费窗口,并在选择宿主时把额度体验放在模型质量旁边一起衡量。之所以值得投入,是因为工作连续性至今仍受制于不透明的限制。
产品边界、安装器和仓库定位,在模型开始前就会先破坏信任
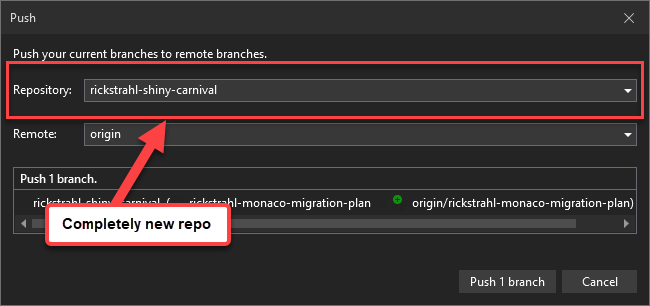
严重程度:高。@emollick 表示(82 个赞、15 条回复、5,998 次浏览、11 次收藏)称,他分不清 ChatGPT Work 相对 Codex 或 Claude Cowork 到底是什么,这说明即使到了发布日,命名和产品包装依然相当混乱。@adxtyahq 展示了(11 个赞、8 条回复、1,032 次浏览)提到 Codex CLI 文档与实际安装器输出不一致;@RickStrahl 询问(5 个赞、4 条回复、859 次浏览)则质疑,为什么 GitHub Copilot 应用会在原位置之外新建一个仓库,而不是在当前仓库上分支。这些并不是无关紧要的体验瑕疵:如果用户连自己身处哪个界面、安装的是哪个版本、智能体正在改哪个仓库都说不清,就一定会放慢速度、手动核对每一步。之所以值得投入,是因为正确性在模型吐出第一个 token 之前就已经开始了。
太多工作流里的安全审批仍然只是走形式
严重程度:高。@Hiteshdotcom 总结(93 个赞、16 条回复、3,412 次浏览、7 次收藏)提到 GitLost:通过提示注入,把公开文本变成私有仓库泄露路径;@DFIR_Radar 描述(2 个赞、2 条回复、191 次浏览)提到 GhostApproval:影响 6 个助手的误导性审批路径缺陷;@AISecHub 链接到(12 个赞、577 次浏览、10 次收藏)提到工作流越狱论文:安全的聊天行为一进 IDE 执行环境就会崩塌。作为回应,@agentguardsco 主推(1 个赞、2 条回复、2,239 次浏览)提出为主要编程智能体增加提示筛查和执行前授权,而 @Pavlove500 宣布(7 个赞、2 条回复)则把 Latch 作为避免把“万能钥匙”交给智能体的一种方式。应对模式是,在模型与动作之间再加更多层。之所以值得投入,是因为审批这一步,恰恰在用户最希望它保护自己的地方失效了。
3. 人们希望有什么
能跨模型切换、还能回答“为什么”的持久记忆
人们需要的,是比更大上下文窗口更强的连续性。@taranjeetio 推出(16 个赞、2 条回复、4 次引用、785 次浏览)提到 openmemory v2,让会话可以在 Codex、Claude Code 和 OpenCode 之间迁移,而不是把用户锁死在单一框架里。@talosbuildss 分享了(4 个赞、14 次浏览、3 次收藏)提到一种基于图的记忆层,目标是回答代码“为什么存在”,而不只是“做了什么”,此前作者还指出主流工具在处理历史负担很重的问题时表现不佳。@tom_doerr 分享了(17 个赞、3,634 次浏览、19 次收藏)提到 Citadel 作为持久化项目记忆和路由层,而 @0xProbabillity 重点介绍了(3 个赞、79 次浏览)提到 Understand Anything,作为可跨主流编程界面使用的代码库知识图谱。这是一个现实且紧迫的需求:人们不想每次换工具或换线程时,都把仓库重新解释一遍。现在已经有一些部分答案,但分散在可移植 CLI、图谱层和编排器之间。机会:直接。

需要真正的策略与委派层,而不是“相信我”的提示词
安全讨论把缺失的控制面清楚地暴露了出来。@agentguardsco 定位为(1 个赞、2 条回复、2,239 次浏览)提到 AgentGuard,围绕“筛查每条提示、授权每个动作,并在执行前完成”;@Pavlove500 表述为(7 个赞、2 条回复)则把 Latch 描述为一个连接式智能体仪表盘,而不是一套共享的万能钥匙。这些帖子,正是对 GitLost、GhostApproval 和工作流越狱论文所暴露问题的直接回应。这个需求是实用的,不是愿景式的:用户要的是最小权限、更清晰的审批,以及能随工作流一起移动的策略,而不是依赖操作者时刻保持完美警觉。机会:直接。
能完成整条业务工作流,而不只是单个编程任务的工作区
另一个清晰的愿望,是拥有能够承接端到端工作单元的智能体界面。@testingcatalog 报道(295 个赞、14 条回复、35,782 次浏览、57 次收藏)称,ChatGPT Work 正在变成一个面向工件、消息、邮件和研究的专用工作区。@DFintelligence 展示了(178 个赞、15 条回复、18,844 次浏览、165 次收藏)提到一条保险基准比较和注册流程,在他遛狗时自行运行。@xdadevelopers 记录了(16 个赞、1 条回复、3,644 次浏览、4 次收藏)提到一个由 Antigravity 构建的微服务,而 @Shruti_0810 分享了(6 个赞、2 条回复、907 次浏览)提到一个按职位逐一定制申请材料的 AI 求职工作流。这个需求既现实也已很迫切:人们希望智能体能从输入到输出,接管一条持久、可审查的工作流。已有多个部分解法,因此这不是空白机会,而是竞争性机会。机会:竞争性。
4. 正在使用的工具与方法
| 工具 | 类别 | 情绪 | 优势 | 局限 |
|---|---|---|---|---|
| GPT-5.6 Sol / Terra / Luna | 前沿模型家族 | (+/-) | 已广泛进入 Microsoft、ChatGPT、Codex 和 Copilot;明确区分高/中/低成本层级 | 产品包装仍然混乱,实操证据还早,不同宿主的经济性也不一致 |
| GitHub Copilot / VS Code agent stack | IDE / 智能体界面 | (+/-) | 浏览器工具、并行智能体、仓库概览、BYOK 发现、成本可见性和企业遥测控制 | 有关仓库定位的抱怨、治理复杂性,以及回复中认为直接用 Codex 可能更便宜 |
| ChatGPT Work / Codex | 工作区 + 编程智能体 | (+/-) | 专用工作区、工件、研究、消息,以及类似长时计算机使用的任务 | 与 Codex 和 Cowork 的分工不清,发布日命名混乱,附近还出现 CLI 文档不匹配问题 |
| Claude Code | CLI 编程智能体 | (+/-) | 仍是这一批工具在工作流、封装层和技能打包上的参照系 | 订阅昂贵、可移植性痛点明显,且安全/审批问题反复出现 |
| Grok 4.5 / Grok Build / Cursor | 模型 + 框架 | (+/-) | 限时免费窗口、500k 上下文、较低 token 消耗的说法,以及早期强烈热情 | 证据仍然偏早,一些说法营销色彩浓厚,不同地区和宿主的上线限制也不同 |
| Google Antigravity | 智能体平台 | (+/-) | 高自主性演示、与 Google 生态契合、MCP 风格集成、对非 IDE 工作流有吸引力 | 额度抱怨强烈,信任仍然试探性居多,很多案例仍属于引导式演示 |
| Citadel | 编排层 | (+) | 持久化记忆、/do 路由、安全钩子、成本遥测和隔离的 git worktree |
增加了部署成本,也多了一层需要维护的运行层 |
| openmemory v2 | 会话可移植性 | (+) | 可在 Codex、Claude Code 和 OpenCode 之间迁移会话,降低框架锁定 | 目前仍是 Beta,支持的框架范围有限 |
| Understand Anything | 代码知识图谱 | (+) | 面向代码和文档的交互式图谱,兼容主流编程界面 | 增加索引与配置成本,本身并不执行工作 |
| AgentGuard / Latch | 防护层 | (+) | 执行前授权、仪表盘、最小权限定位 | 仍属早期产品,价值取决于能否深度接入工作流 |
| OpenOPC | 公司模式编排器 | (+/-) | 基于角色的委派、依赖图、看板流和多个执行后端 | 相比单智能体工具,需要更大的配置和协同开销 |
整体情绪并不是“智能体不行了,放弃吧”,而是“智能体有用,但前提是宿主界面、记忆、治理和支出控制得足够好”。最常见的应对方式包括:囤积重置额度、追逐限时免费窗口、加一层用于路由或记忆的封装,并在第一个框架触顶时准备好第二个框架。迁移模式也更务实而非意识形态化:人们想通过 Copilot 或 Codex 试 GPT-5.6,但不想放弃自己在 Claude Code 里积累的历史;而 Grok 4.5 在 Cursor 中的免费窗口,则靠价格把试验者吸引了过去。如今的竞争已经上移到原始模型之上:宿主体验、策略、会话连续性和运行逻辑,正变得和基准性能一样重要。
5. 人们正在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| Citadel | SethGammon | 面向 Claude Code 和 Codex 的编排层,具备持久化记忆、/do 路由、成本遥测和隔离 worktree |
会话重置、手动选择工作流,以及不安全的自由式操作 | Node.js 18+、git worktrees、Claude Code、Codex | 已发布 | 仓库, 帖子 |
| openmemory v2 | mem0ai | 用于在不同编程框架之间迁移会话的 CLI 和 TUI | 更换工具时的上下文锁定 | CLI/TUI、Claude Code、Codex、OpenCode | Beta | 仓库, 帖子 |
| OpenOPC | HKUDS | AI 原生公司运行时,可生成组织架构、推进看板工作,并把任务委派给多个编程智能体 | 协调并行子智能体与可复用的组织记忆 | Python 3.12、Playwright、浏览器 UI、MCP、Claude Code/Codex/Cursor/OpenCode | Beta | 仓库, 文章, 帖子 |
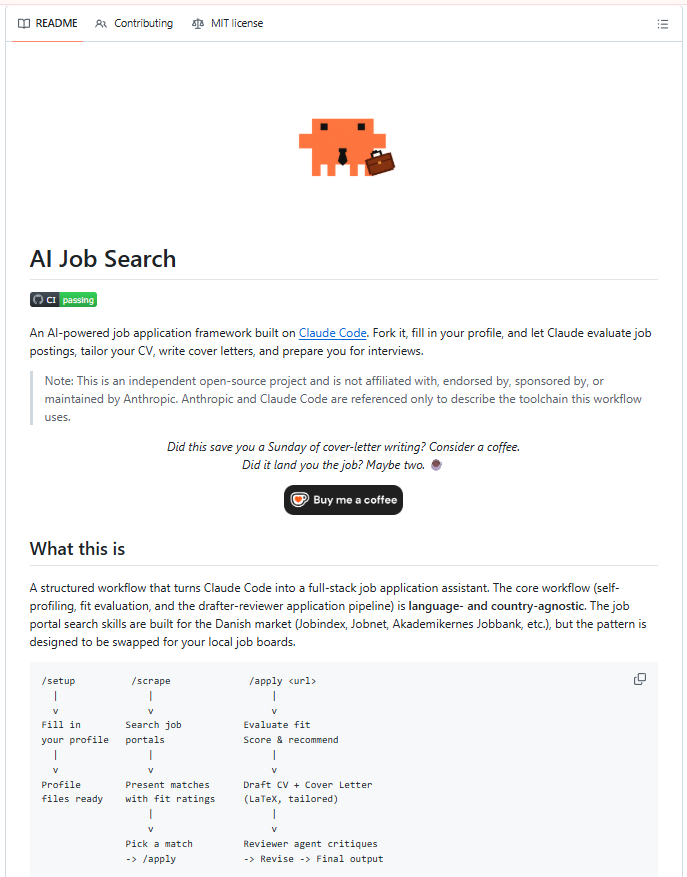
| AI Job Search | MadsLorentzen | 基于 Claude Code 的工作流,可抓取职位、排序匹配度、起草简历和求职信,并进行复审与 ATS 检查 | “一份简历投所有岗位”和手动定制材料的问题 | Claude Code、Python、Bun CLIs、LaTeX、pdftotext | Beta | 仓库, 帖子 |
| Tapestry Skills | michalparkola | 将 URL、转录文本和文章转成行动计划的技能包 | 被动收藏链接和手工提取信息 | Claude Code skills、yt-dlp、Whisper fallback、Readability/trafilatura | 已发布 | 仓库, 帖子 |
| opencode-status-bar | ardith666 | 显示 OpenCode 状态和权限提示的 macOS 菜单栏应用 | 长时间运行时需要不断查看终端 | Swift 5、Bun/TypeScript、macOS | 已发布 | 仓库, 帖子 |
| Talos memory layer | @talosbuildss | 基于图的记忆层,可索引文件、符号与关系,以回答“为什么”类问题 | 现有代码库工具无法处理历史性或因果性问题 | 自定义解析器、图存储、单元测试 | Alpha | 帖子 |
| Understand Anything | Egonex-AI | 将代码库和文档转成交互式知识图谱的插件 | 快速进入超大型仓库和文档集合 | 多智能体分析、图处理流水线、Claude Code/Codex/Copilot/Gemini 集成 | 已发布 | 仓库, 帖子 |
最集中的构建方向显然是记忆与连续性。@tom_doerr 分享了(17 个赞、3,634 次浏览、19 次收藏)把 Citadel 描述为 Claude Code 和 Codex 的“运行层”,而 仓库 则把卖点讲得很具体:持久化项目记忆、用自然语言进行工作流路由、生命周期安全钩子,以及 /cost 遥测。@taranjeetio 推出(16 个赞、2 条回复、4 次引用、785 次浏览)提到 openmemory v2,因为即便只是去试 GPT-5.6,人们也不想被迫放弃自己在别处积累下来的最佳会话。
第二类构建模式是工作流打包。@Shruti_0810 分享了(6 个赞、2 条回复、907 次浏览)提到 AI Job Search,把求职申请做成一条由 Claude Code 驱动的流水线;外部写作进一步说明了它为何引发共鸣:/setup、/scrape、/rank 和 /apply 共同组成了一套可复用流程,包含第二个复审智能体、ATS 提取和 PDF 编译,而不是一次性提示。@DanKornas 分享了(1 条回复、630 次浏览、3 次收藏)提到 Tapestry Skills,原因相同,只是切入角度不同:学习链接不再是躺着吃灰的书签,而是会被转成“提取 + 行动规划”。
OpenOPC 则把这一思路又往上提了一个抽象层级。@ScriptByAI 分享了(2 个赞、2 条回复、28 次浏览)提到一个系统,能把单一目标转成一家“配齐岗位”的 AI 公司,具备组织架构、管理者、角色记忆和感知依赖关系的任务流。其 文章 和 仓库 表明这不只是品牌包装:其中包含招聘、PM、开发、审查和集成等角色,可把工作委派给 Claude Code、Codex、Cursor 或 OpenCode。

在栈中更轻的一端,@QCXINT_ 分享了(5 个赞、380 次浏览、4 次收藏)提到 opencode-status-bar,而 @thdxr 展示了(213 个赞、11 条回复、12,259 次浏览、12 次收藏)则提到 OpenCode 能在不单独做一个 app 的情况下,把世界杯更新发进 Slack。把这些帖子放在一起看,会发现一个反复出现的模式:一旦智能体能持续运行一段时间,构建者就会立刻在外围补上状态可见性、通知和输出通道。
6. 新动态与值得关注的项目
仓库级 Copilot 上手流程变得更简单了
@GHchangelog 宣布(10 个赞、1 条回复、1,323 次浏览、5 次收藏)称,Copilot 现在可以直接从仓库主页生成高层级仓库概览,总结项目用途、技术栈和贡献指南。与 GPT-5.6 发布相比,这只是个小功能,但它瞄准的是一个真实的采用瓶颈:第一次接触陌生代码库时,如何快速理解它。
防护层开始越来越像独立产品
@agentguardsco 主推(1 个赞、2 条回复、2,239 次浏览)提到 AgentGuard,作为适用于 Claude Code、Gemini CLI、GitHub Copilot、Codex 和通用网关流量的一层执行前策略;与此同时,@Pavlove500 宣布(7 个赞、2 条回复)称,Latch 已向所有用户开放。值得注意的不是品牌,而是多个构建者现在都默认:所谓“审批”必须外置成一个专门的控制面。

智能体运行正在走出终端
@thdxr 展示了(213 个赞、11 条回复、12,259 次浏览、12 次收藏)提到 OpenCode 接入 Slack 发送实时更新,而 @QCXINT_ 分享了(5 个赞、380 次浏览、4 次收藏)提到一个 OpenCode 菜单栏状态应用。这些项目都很轻量,但它们指向同一个运营事实:一旦智能体会话变长,人们就会想要环境式状态、通知和协作可见性。
7. 机会在哪里
[+++] Cross-harness memory and repo understanding — The clearest multi-post opportunity was preserving context across sessions, tools, and codebases. @taranjeetio 推出(16 个赞、2 条回复、4 次引用、785 次浏览)提到 openmemory v2,@tom_doerr 分享了(17 个赞、3,634 次浏览、19 次收藏)提到 Citadel,@talosbuildss 分享了(4 个赞、14 次浏览、3 次收藏)提到一种专注于“为什么”的记忆层,而 @0xProbabillity 重点介绍了(3 个赞、79 次浏览)提到 Understand Anything。痛点直接且反复出现:用户一旦更换框架、线程或仓库,就会丢失上下文,而现有工具在回答结构问题上,仍明显强于回答历史或意图问题。
[+++] Honest permissioning and policy controls — Security evidence pointed at a real market, not a theoretical one. @Hiteshdotcom 总结(93 个赞、16 条回复、3,412 次浏览、7 次收藏)提到 GitLost,@DFIR_Radar 报道(2 个赞、2 条回复、191 次浏览)提到 GhostApproval,以及 @AISecHub 链接到(12 个赞、577 次浏览、10 次收藏)提到工作流越狱结果。与之对应的 @agentguardsco 主推(1 个赞、2 条回复、2,239 次浏览)和 @Pavlove500 宣布(7 个赞、2 条回复)说明,构建者已经看到了执行前检查、最小权限和外部审批界面中的产品切入口。
[++] Spend, quota, and host-selection control planes — @bridgemindai 比较了(438 个赞、64 条回复、22,546 次浏览、27 次收藏)把可累积的 Codex 重置额度与多个 Claude Code 订阅进行对比,@ASalvadorini 抱怨(2 个赞、3 条回复、468 次浏览)谈 Antigravity 的额度问题,而 @code 发布了(180 个赞、13 条回复、20,637 次浏览、60 次收藏)则谈编辑器内的成本可见性。这个模式已经很稳定:模型质量当然重要,但人们每天做决策时看的,是会话能撑多久、何时重置,以及支出是否透明。
[+] Domain-specific workflow packs — @Shruti_0810 分享了(6 个赞、2 条回复、907 次浏览)提到 AI Job Search,@DanKornas 分享了(1 条回复、630 次浏览、3 次收藏)提到 Tapestry Skills,@ScriptByAI 分享了(2 个赞、2 条回复、28 次浏览)提到 OpenOPC,以及 @apify 分享了(5 个赞、2 条回复、234 次浏览)提到一个基于 Antigravity 的获客工作流。它们共同说明,仍有空间容纳更多垂直包;其中真正的制胜点,不是原始智能本身,而是可靠的结构、复审循环和交接产物。
8. 结论
- GPT-5.6 之所以主导讨论,是因为它成了一个工作界面故事,而不只是一次模型投放。 @satyanadella 表示(1,057 个赞、74 条回复、113,497 次浏览、188 次收藏)提到 Work IQ 落地到 Microsoft 和 GitHub 各个界面,@github 宣布(148 个赞、7 条回复、23,432 次浏览、16 次收藏)提到 Copilot 中的 Sol/Terra/Luna,而 @testingcatalog 报道(295 个赞、14 条回复、35,782 次浏览、57 次收藏)提到新的 ChatGPT Work 工作区。
- 宿主产品的经济性,几乎和模型原始质量一样重要。 @bridgemindai 认为(438 个赞、64 条回复、22,546 次浏览、27 次收藏)称,可累积的 Codex 重置额度优于反复购买 Claude Code 订阅;@israfill 声称(15 个赞、10 条回复、1,643 次浏览、8 次收藏)称,Grok 4.5 可能以较低成本支持长上下文实验;@code 发布了(180 个赞、13 条回复、20,637 次浏览、60 次收藏)则把支出可见性直接带进了 VS Code。
- 高自主性智能体工作已经真实到足以令人惊艳,但仍然受额度、CAPTCHA 和审查开销所阻。 @DFintelligence 展示了(178 个赞、15 条回复、18,844 次浏览、165 次收藏)提到一条 50 分钟的保险工作流,@xdadevelopers 记录了(16 个赞、1 条回复、3,644 次浏览、4 次收藏)提到一个由 Antigravity 构建的微服务,而 @ASalvadorini 抱怨(2 个赞、3 条回复、468 次浏览)则指出,额度限制可能让同类工作流根本无法使用。
- 当前最大的安全失效,已经落在模型周边的工作流层。 @Hiteshdotcom 总结(93 个赞、16 条回复、3,412 次浏览、7 次收藏)提到 GitLost,@DFIR_Radar 报道(2 个赞、2 条回复、191 次浏览)提到 GhostApproval,以及 @AISecHub 链接到(12 个赞、577 次浏览、10 次收藏)提到工作流越狱结果,它们都打破了“安全拒答”的承诺。
- 构建者的精力正集中到前沿模型周围的运行层。 @tom_doerr 分享了(17 个赞、3,634 次浏览、19 次收藏)提到 Citadel,@taranjeetio 推出(16 个赞、2 条回复、4 次引用、785 次浏览)提到 openmemory v2,@talosbuildss 分享了(4 个赞、14 次浏览、3 次收藏)提到一种专注于“为什么”的记忆层,@DanKornas 分享了(1 条回复、630 次浏览、3 次收藏)提到 Tapestry Skills,以及 @Shruti_0810 分享了(6 个赞、2 条回复、907 次浏览)提到 AI Job Search。