Twitter AI 编程 - 2026-09-14
1. 人们在讨论什么
1.1 Antigravity 被描述为执行层,而非神秘模型(🡕)
与 Google 相关的最强信号并不是新的基础模型泄露,而是一系列公开更正,解释 antigravity-preview-09-2026 到底是什么。四条高信号内容都将 Antigravity 描述为一个代理端点:具备沙箱化 Linux 执行、浏览器和文件访问、分层权限系统,以及可能的远程工作区基础设施。这一点很重要,因为讨论重心已经从“它背后是哪套权重?”转向“这个运行时到底能安全地做什么?”
@HarshithLucky3 报道(205 个赞、7 条回复、9,266 次浏览)称,antigravity-preview-09-2026“不是模型”,而是“Antigravity 代理端点”,托管在 Linux 沙箱中,支持代码执行、文件和浏览器访问,并表示其背后的默认模型是 Gemini 3.8 Flash。附带的截图很关键,因为它让这一说法锚定在 Google 公开的模型界面上,而不只是传闻。

@Soso_fun_yt 发布(70 个赞、8 条回复、39 次收藏、9,017 次浏览)是一条较长的逆向工程线程,认为 Antigravity 2.13.0 已经内置编译好的 SSH 远程栈,包括 Protobuf exa.remoting.RemotingService、返回 HTTP 200 的实时回环端点、SOCKS5 隧道、~/.ssh/config 自动发现、堡垒机支持,以及隐藏的 hideRemoteWorkspaceOption UI 闸门。@meteatamel 补充(6 个赞、907 次浏览)则链接了一篇 Medium 指南,显示 Antigravity 实际的控制面是一个覆盖全局、项目和对话范围的权限层级,并对文件、网络、浏览器 JavaScript、终端执行、非沙箱命令和 MCP 工具设有明确规则。
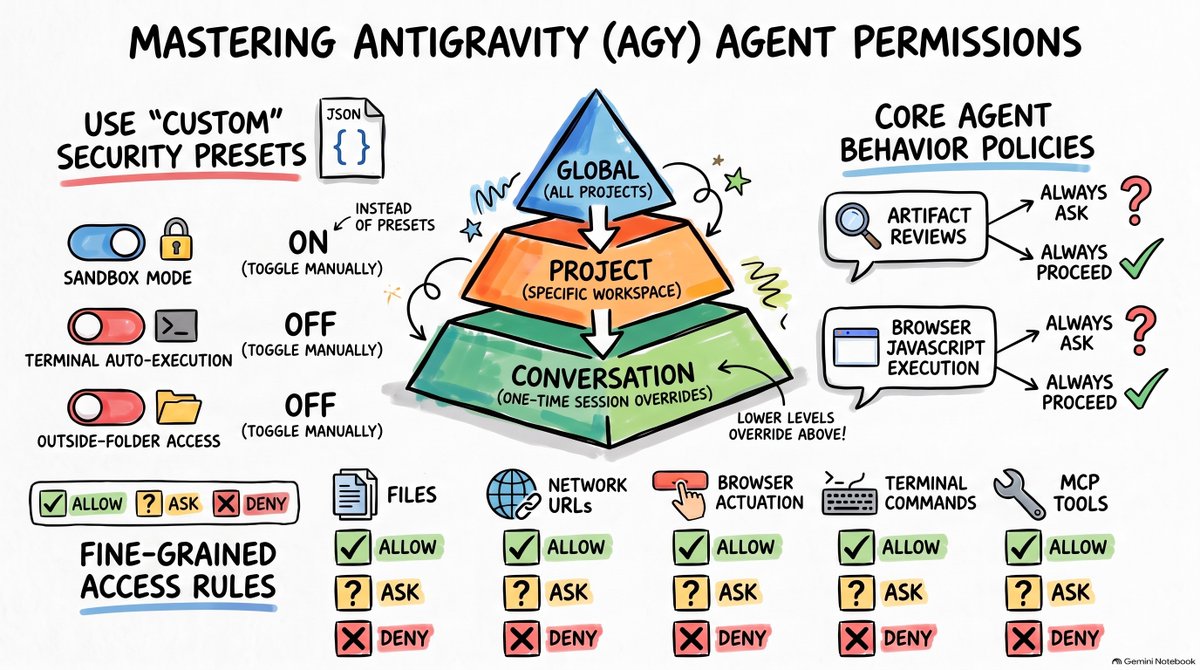
讨论洞察: 有价值的回复主要是在纠偏,而不是庆祝。Philipp Schmid 在 Harshith 的帖子下回复称,该列表“与 Gemini API 里的代理 harness 有关”;另一条回复则称其是“执行层,不是权重”。Soso 的帖子下也有一条持怀疑态度的回复指出,“已经在生产环境中”并不意味着一定会公开发布,从而把猜测控制在了合理范围内。
与前一天对比: 9 月 13 日的讨论已经把 harness 和工作区视为产品表层。到 9 月 14 日,讨论又下沉了一层,进入 API 命名、权限边界和隐藏的远程基础设施。
1.2 成本和指令开销正在被量化,而不再只是被抱怨(🡕)
配额压力依然是核心议题,但语气已从泛泛的沮丧转向操作层面的测量。四条保留内容都给出了具体数字:Astra/Codex 用量耗尽、UI 限额不匹配、每轮指令文件成本,以及针对特定模型的建议——哪些旧规则如今反而会适得其反。这使当天的成本主题不再只是“这东西太贵了”的简单叙事。
@DanDr1s 写道(223 个赞、45 条回复、7,998 次浏览)称 GPT-6 Astra“非常惊艳”,但使用限制“正在扼杀它”,并补充说 Codex 消耗得很快;即便有人愿意多付钱,目前也没有可用的 Pro 升级路径。@iliaa 发帖(6 个赞、3 条回复、483 次浏览)则给出了一个互动量较低但更技术化的例子:一次由 Whetstone 驱动的 Antigravity 审查会话,在 Gemini 3.8 Flash 上总共消耗了约 12.59 亿个 token,其中约 96% 为缓存读取;与此同时,尽管已经报出套餐限额错误,UI 仍显示五小时预算还剩 9%。
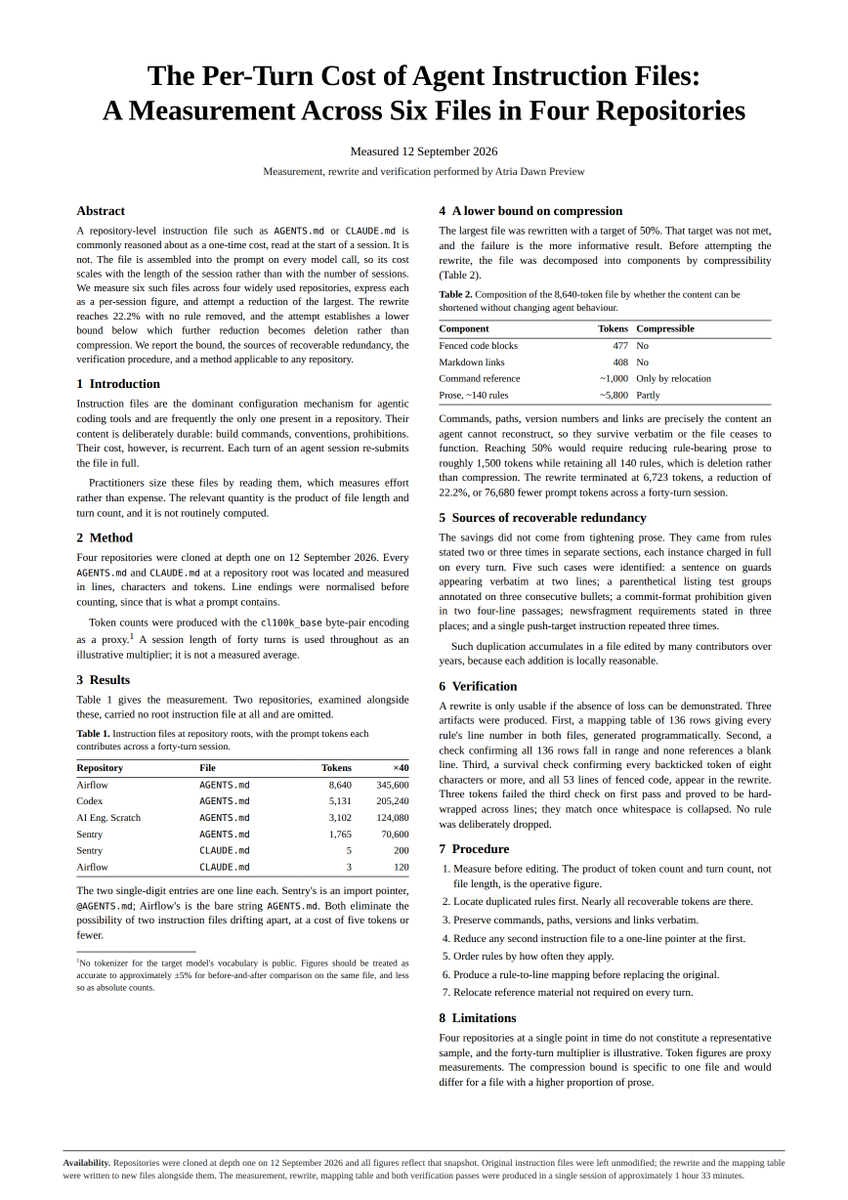
@undefinedKi 测量(14 个赞、9 条回复、9 次收藏、1,012 次浏览)讨论了指令文件的单轮成本,称 Airflow 的 AGENTS.md 每轮会带来 8,640 个 token,40 轮会话累计达到 345,600 个 token;在不删除任何规则的前提下,去重后成本下降了 22%。@Mnilax 认为(27 个赞、20 次收藏、253 次浏览)指出,Astra 的新行为会把旧式“未经询问不得行动”规则当成真正的阻断条件;按主题组织的技能说明、重复的测试指令,以及“每次修改前先读这三份文档”的脚手架,如今要么浪费上下文,要么在错误的时机把模型引向错误方向。
讨论洞察: 回复基本收敛到同一种应对模式:用更便宜的模型完成大部分实现,把前沿模型留给架构设计或最终审查,并在为更多配额付费之前先清理重复指令。对 AGENTS 审计的其中一条回复称,他们自己的技术栈每轮都会加载一份 157k 的指南,加上 166 个工具 schema,使得一轮对话刚开始就占用了 200k 上下文窗口中的 190k。
与前一天对比: 9 月 13 日已经把配额和计费摩擦置于报告前列。到 9 月 14 日,这一主题进一步细化到 token、缓存读取和重复指令文件层面的可测量隐性成本。
1.3 围绕代理的加固层正在独立演变为产品(🡕)
另一个强烈趋势是,最具体的构建者活力集中在模型之上的约束层:测试 harness、技能注册表、行为评测,以及有据可依的云插件。四条保留内容都展示了如何让代理更可审查、更受约束,或更容易在事后评分。这标志着讨论已明显偏离泛泛的“AI 编程有用”宣传。
@OpenAIDevs 分享(461 个赞、64 条回复、32,766 次浏览)称,Codex 中的 GPT-6 Astra 正在帮助 Perplexity 构建端到端测试 harness,并模拟第三方 API 响应。回复之所以有价值,是因为它们立刻指出了这种模式可能失效的地方:有回复认为,纯 mock 响应会掩盖字段重命名、空值或 429 响应体变化,因此建议录制真实响应,再按 VCR 风格定期回放。
@DuncanRogoff 推广(1 个赞、259 次浏览)介绍了 agent-skills,称市场上的代理技能中有 13.4% 存在严重问题,并将该项目定位为一个经过扫描的可安装技能注册表,覆盖 Claude Code、Copilot、Cursor、Windsurf 及其他代理。链接的公开仓库称,该目录基于 TypeScript、按需获取,并在发布前通过 Snyk Agent Scan 扫描,使其成为当天较具体的供应链应对方案之一。

@DanKornas 推出(1 个赞、1 条回复、1,129 次浏览)介绍了 Superpowers Evals,这是一个公开的 Quorum repo,能够驱动真实的编程代理 CLI,将静态检查与可信的实时评测分离,并把每次运行隔离在一次性 home 目录中。@RRweb3 将其定义为(39 个赞、40 条回复、776 次浏览)介绍了 Google 新推出的 Google Cloud Developer Plugin,旨在通过把技能、官方文档 grounding 和防护措施打包进一个可安装包中,避免编程代理在 GCP 身份验证、项目和命令上胡乱猜测。
讨论洞察: 回复并没有否定这些加固层,而是抬高了信任门槛。在 Google Cloud 插件的讨论中,最尖锐的回复要求默认只读发现、对变更操作进行明确提权,并在审计日志中记录实际执行主体。
与前一天对比: 9 月 13 日强调的是打包上下文、映射和捆绑。到 9 月 14 日,这已经转化为更具操作性的栈:经过扫描的技能注册表、工作流合规评测,以及带有明确防护措施的云捆绑包。
1.4 厂商正在把路由和模型连接选择明确化(🡕)
最像产品更新的厂商动态,都围绕操作者控制权展开:谁来选模型,这个选择花多少钱,以及代理把 token 发往哪里。两条保留内容从不同角度把这一点说得很清楚,也契合开发者想要“控制杆”而非“黑箱”的整体情绪。
@GHchangelog 宣布(17 个赞、3 条回复、1,717 次浏览)称,Copilot auto model selection 现在在 VS Code、Copilot CLI 和 GitHub Copilot 应用中提供效率、均衡和智能三档。链接的更新日志称,底层仍从同一模型池中选择,但现在允许用户按每次提示,将 Auto 偏向更低成本、均衡取舍或更高质量的推理。
@alperebicoglu 分享(1 个赞、8 次浏览)称,ABP Studio's AI Agent 新增了自带密钥支持。链接文章称,Enterprise 用户可以在内置 AI 与 OpenAI 兼容服务、Azure OpenAI 或 Ollama 提供商连接之间切换同一个支持 ABP 的代理,同时保留该产品的项目感知工具和模型任务路由界面。

讨论洞察: 这不只是 UI 小改进。两项更新都指向数据集中其他地方反复出现的同一运营诉求:用户想在不失去周边工作流界面的前提下,明确控制成本、延迟、质量和数据路径。
与前一天对比: 9 月 11 日已经显示 Copilot 越来越像一个路由与定价层。到 9 月 14 日,这一趋势进一步体现在把路由档位和提供商连接做成了明确的产品设置。
2. 人们的挫败感来自哪里
配额遥测与实际用量不符
最明显的挫败感在于,人们看得到 Astra 或 Gemini 驱动工作流的质量,却不信任围绕它们的预算界面。@DanDr1s 表示(223 个赞、45 条回复、7,998 次浏览)称 Astra“非常惊艳”,但用量消耗太快,而且没有可行的增购路径。@iliaa 补充(6 个赞、3 条回复、483 次浏览)则指出了一个更技术性的错位:在一次由 Whetstone 驱动的 Gemini 代码审查负载中,套餐限额错误已经出现,但 UI 仍显示五小时预算还剩 9%。严重程度为高,因为抱怨的重点不是抽象的价格敏感,而是在真实工作中,用户觉得剩余预算显示根本不可信。
应对策略在回复和相邻的构建者帖子里都能看到。DanDr1s 的一条回复称,唯一可持续的配置是把实现工作路由给更便宜的模型,把 Astra 留给架构设计或最终审查。@TheNwadikeLouis 发布(4 个赞、27 次浏览)介绍了 tokenmonitor,这是一个本地 CLI,可读取 Claude Code、Codex CLI 和 Gemini CLI 日志,在零遥测的前提下估算用量和支出。值得构建程度:高,因为这一痛点同时涉及 UI 真实性、超额用量路径和自助式可观测性。
会烧掉 token 或阻塞新模型的指令脚手架
第二个挫败点是,昨天还被视为“安全”的指令模式,今天可能已经悄悄变成操作负担。@undefinedKi 测量(14 个赞、9 条回复、9 次收藏、1,012 次浏览)提到一份仓库级指令文件,每轮都会增加 8,640 个 token;作者称,仅仅删除重复规则,就能在不损失行为的情况下把成本压低 22%。@Mnilax 认为(27 个赞、20 次收藏、253 次浏览)则指出,Astra 现在会把旧式“未经询问不得采取行动”措辞视为字面意义上的停止条件;按主题组织的技能说明和模板化测试指令,会让模型加载错误指导,或为已经不再需要的指导持续付费。
这是中高严重度的问题,因为它会隐蔽地层层叠加。用户可能以为问题出在模型质量或配额大小,真正的原因却是重复指令、范围过宽的技能触发条件,或过时的完成定义。可见的应对方式包括合并重复指令文件、让技能只在适用时刻触发,以及用对安全工作流的明确许可取代一刀切的禁止规则。值得构建程度:高,因为只要没有人去测,这个问题就会在每一轮持续发生。
云访问与远程能力仍跑在安全边界之前
第三个挫败点是,能力到位的速度快于控制平面的成熟速度。@RRweb3 点赞(39 个赞、40 条回复、776 次浏览)讨论了 Google Cloud 插件为代理提供 grounded 文档和工具的设想,但最有力的回复立刻追问:它是否默认只读发现?如何限定 IAM 权限?能否避免凭空编造项目状态?@meteatamel 展示(6 个赞、907 次浏览)展示了 Antigravity 已经有多少权限层,而 @Soso_fun_yt 认为(70 个赞、8 条回复、39 次收藏、9,017 次浏览)则称,原生 SSH 远程基础设施已经编译进产品,但仍被隐藏在一个 UI 闸门之后。
人们的不满并不是“请给代理更多能力”,而是“请让这些能力清晰可见、可供审查”。用户想要的是明确的权限范围、可审计性和安全提权,而不是在运行过程中才发现代理的能力超出了预期。值得构建程度:中高,因为需求清晰且反复出现,但多家厂商已经在竞相提供部分答案。
3. 人们希望出现什么
诚实的支出控制和真正可用的超额路径
最强烈的实际需求,是预算界面能够反映真实用量。@DanDr1s 表示(223 个赞、45 条回复、7,998 次浏览)显示,人们愿意为更高的 Astra/Codex 限额付费,却付不了;@iliaa 展示(6 个赞、3 条回复、483 次浏览)则展示了可见剩余额度与实际套餐限额行为不一致的案例。这是一个实际且紧迫的需求。tokenmonitor 只能部分缓解可观测性问题,但并不能在产品内部解决配额政策或超额购买。机会:直接。
按触发条件加载的指令系统,而不是始终开启的巨型提示文件
整组数据反复暗示,人们希望指令栈只在需要时加载。@undefinedKi 测量(14 个赞、9 条回复、9 次收藏、1,012 次浏览)展示了大型指令文件持续征收的 token 税;@Mnilax 认为(27 个赞、20 次收藏、253 次浏览)则指出,按主题组织的技能和旧式权限措辞,如今会在 Astra 上主动误触发。实际诉求不是抽象地“减少指令”,而是“在正确的时刻加载正确的指令,不要让我每轮都为失效脚手架付费”。Google Cloud 插件的帖子和 Google 自己的公告也强化了这一趋势,明确表示打包技能可以减少上下文窗口占用。机会:直接。
既懂文档、又知道何时不该动手的云插件
人们显然希望代理能以官方云文档和工具为依据,但也希望代理不要盲目修改基础设施。@RRweb3 描述(39 个赞、40 条回复、776 次浏览)把 Google Cloud Developer Plugin 描述为减少身份验证、项目和 gcloud 相关猜测的一种方式;而回复立刻要求默认只读发现、写操作需要明确提权、审计日志标明主体身份,以及比“把整个项目交给代理”更严格的权限范围。这是现实需求,不是愿景;其紧迫度为中高,因为能力已经到位,但信任模型仍有争议。机会:竞争性。
具备可见权限边界的原生远程工作区
@Soso_fun_yt 展示(70 个赞、8 条回复、39 次收藏、9,017 次浏览)的逆向工程线程表明,Antigravity 用户正在主动寻找一流的 SSH 远程能力;@meteatamel 梳理(6 个赞、907 次浏览)则展示了围绕这项能力形成的复杂权限模型。对于使用无头机器、云 VM 和团队基础设施的人来说,这一需求既实际也愈发紧迫。目前还没有强有力证据表明,一个完全可审查的答案已经真正落地。机会:直接。
4. 正在使用的工具与方法
| 工具 | 类别 | 情绪 | 优势 | 局限 |
|---|---|---|---|---|
| Antigravity | 编程代理 / 工作区 | (+/-) | 被公开描述为一个沙箱化执行层,具备 Linux、浏览器、文件、代码执行、分层权限,以及可能正在积极开发中的 SSH 远程能力(HarshithLucky3(205 个赞、7 条回复、9,266 次浏览);Soso_fun_yt(70 个赞、8 条回复、9,017 次浏览);meteatamel(6 个赞、907 次浏览)) | 公开命名足够混乱,导致用户会把端点误认成新模型;远程功能似乎仍受闸门控制;回复还抱怨网页搜索失灵以及权限范围不清 |
| GPT-6 Astra | 模型 / 编程工作流 | (+/-) | 能力强到足以用于 Perplexity 的端到端测试 harness,也促使人们撰写关于指令设计的详细操作指南(OpenAIDevs(461 个赞、64 条回复、32,766 次浏览);Mnilax(27 个赞、253 次浏览)) | 一再有人报告配额消耗过快、没有可用的超额路径,而且对旧式“未经询问不得行动”脚手架较为敏感(DanDr1s(223 个赞、45 条回复、7,998 次浏览);Mnilax(27 个赞、253 次浏览)) |
| Whetstone | 代理工作流插件 | (+) | 为代码审查和实现工作流提供更多结构;公开定位围绕规划、验证和工程纪律,并出现在 Gemini 用量案例中(iliaa(6 个赞、3 条回复、483 次浏览);repo) | 用量案例本身也暴露出,在当前套餐限额下,严谨的审查循环会变得多么昂贵(iliaa(6 个赞、3 条回复、483 次浏览)) |
| tokenmonitor | 可观测性 CLI | (+) | 读取本地 Claude Code、Codex CLI 和 Gemini CLI 日志,估算 API 等价支出,并且完全本地运行、零遥测(TheNwadikeLouis(4 个赞、27 次浏览);repo) | 改善的是可观测性,而不是底层配额政策;估算支出仍与订阅限额执行相分离 |
| Google Cloud Developer Plugin | 插件 / 云操作 | (+/-) | 为编程代理打包 Google Cloud 技能、官方文档 grounding、身份验证与项目指导,以及 gcloud 防护措施(RRweb3(39 个赞、40 条回复、776 次浏览);Google Cloud 公告) |
回复质疑默认是否遵循最小权限、变更审批流程如何设计,以及更好的文档 grounding 是否真能防止项目状态幻觉 |
| Agent Skills | 技能注册表 | (+) | 公开注册表、按需安装、多代理支持,并在发布前通过 Snyk Agent Scan 检查(DuncanRogoff(1 个赞、259 次浏览);repo) | 它的存在本身就说明技能市场存在信任问题;最醒目的数字是市场技能中有 13.4% 存在严重问题 |
| Superpowers Evals / Quorum | 评测框架 | (+) | 评估的是工作流合规,而不仅是输出;能够驱动真实的编程代理 CLI,并将运行隔离在一次性 home 目录中(DanKornas(1 个赞、1 条回复、1,129 次浏览);repo) | 实时评测仍需要较宽松的执行权限和受信任的本地环境,因此该框架缩小了运营风险,但并未消除它 |
| Copilot Auto 模型选择 | 路由层 | (+) | 暴露出效率、均衡和智能档位,同时在 VS Code、Copilot CLI 和 Copilot 应用中维持按提示自动选模(GHchangelog(17 个赞、3 条回复、1,717 次浏览);更新日志) | 计费仍取决于 Auto 实际选中的模型,因此可见性提高了,但成本敏感性并未消失 |
| ABP Studio AI Agent BYOK | IDE 代理 / 企业控制 | (+) | 允许 Enterprise 用户把同一个支持 ABP 的代理指向内置 AI、OpenAI 兼容端点、Azure OpenAI 或 Ollama,同时保留解决方案感知工具(alperebicoglu(1 个赞、8 次浏览);ABP 文章) | BYOK 仅限 Enterprise,且文章称 Auto 模式等部分便利功能仍绑定在内置连接上 |
总体来看,只要工具能减少歧义,用户情绪就更积极:更好的路由、更清晰的权限、有据可依的云上下文、可测量的支出,或明确的评测标准。常见的应对模式不是彻底换模型,而是在模型外再加一层:用插件规范流程,用注册表提升技能可信度,用本地 CLI 获得用量可见性,或用路由层决定何时为更强的模型付费。主要迁移模式仍然是:“昂贵环节用前沿模型,其余环节用更便宜或更窄的那一层。”
5. 人们在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| tokenmonitor | @TheNwadikeLouis | 本地 CLI,读取 AI 编程日志,并报告 Claude Code、Codex CLI 和 Gemini CLI 的 token 用量与估算支出 | 当套餐 UI 不透明时,让开发者看到真实用量和 API 等价成本 | JavaScript CLI、本地日志读取器、零依赖、npm 包 | 已发布 | repo, npm |
| Whetstone | @iliaa | 面向编程代理的工作流/插件层,强调规划、验证、根因调试和审查纪律 | 对抗编程代理跳过流程、过早宣告完成的倾向 | 插件 + 技能、仓库工作流、面向编程代理的本地安装 | 已发布 | repo |
| Agent Skills | @DuncanRogoff highlighted Tech Leads Club | 面向 Claude Code、Copilot、Cursor、Windsurf 和 Antigravity 等工具的可安装代理技能扫描注册表 | 降低从随机链接安装不透明提示包的信任风险 | TypeScript、Nx、npm CLI、Snyk Agent Scan、按需 CDN 目录 | 已发布 | repo |
| Superpowers Evals / Quorum | @DanKornas | 面向真实编程代理 CLI 的行为评测实验室,提供基于证据的评分和确定性的事后检查 | 测试工作流合规性、子代理行为和验证反射,而不只是检查最终答案 | Bun/TypeScript、真实 CLI 运行器、隔离运行 home、场景检查 | 已发布 | repo |
| ABP Studio AI Agent BYOK | @alperebicoglu | ABP Studio AI 代理的自带密钥模式,包括 OpenAI 兼容、Azure OpenAI 和 Ollama 端点 | 让企业团队在保留同一个项目感知代理的同时,控制模型厂商、计费路径和托管位置 | ABP Studio、提供商连接、OpenAI 兼容 API、Azure OpenAI、Ollama | 已发布 | 文章 |
最强的构建者趋势并不是“再做一个编程代理”,而是在编程代理周围搭建控制面。@TheNwadikeLouis 发布(4 个赞、27 次浏览)是一个本地支出可见性工具,@DuncanRogoff 强调(1 个赞、259 次浏览)是一个经过扫描的技能注册表,@DanKornas 概述(1 个赞、1,129 次浏览)则是一个围绕工作流合规与隔离代理 home 构建的评测实验室。
Whetstone 和 ABP 从不同侧面呈现了同一模式。@iliaa 使用(6 个赞、3 条回复、483 次浏览)展示了 Whetstone 在一次高成本的 Antigravity 审查工作流中的实际使用;公开的 Whetstone repo 则把它描述为一个强调规划、验证和代码审查纪律的流程层。@alperebicoglu 宣布(1 个赞、8 次浏览)介绍了 ABP Studio 的 BYOK 支持,重点不是泛化的聊天功能,而是在改变计费和托管边界的同时,保留同一个项目感知代理。
这些构建背后的共同动机是治理。构建者试图让支出可见、技能安装更安全、评测更贴近真实,或者让模型路由更可控。多个人从不同方向独立攻击同一个缺口的不同部分,这比单个亮眼演示更有信号意义。
6. 新鲜且值得关注的内容
OpenAI 自身的基础设施故事成了编程代理的证明案例
@imjustnewatai 总结(17 个赞、9 次收藏、1,098 次浏览)提到了 OpenAI 链接的一篇存储文章:两名工程师在 Codex 和 GPT-5.5 的辅助下,用 Rust 重写了 Habitat 服务。推文称,如今 Habitat 95% 的流量运行在 Rust 上;相比 Python,CPU 效率提升 6 倍,内存效率提升 15 倍。链接的 OpenAI 页面确认,这一故事来自公司《快速扩展在线存储,以服务超过 10 亿 ChatGPT 用户》一文。这之所以重要,是因为它把“AI 编程能帮助大型系统”从泛泛主张变成了一个具体的内部基础设施案例。
技能供应链问题有了一个具体的公开数字
@DuncanRogoff 声称(1 个赞、259 次浏览)称,市场上的代理技能中有 13.4% 存在严重问题,并将此与公开的 Agent Skills repo 联系起来;后者围绕发布前扫描和精选分发构建。尽管互动量不高,这个数字依然醒目,因为它是数据集中少数几个明确的漏洞率说法之一,也契合当天其余内容中围绕评测实验室、权限映射和安装防护措施的整体转向。
7. 机会在哪里
[+++] Spend-aware agent operations — Evidence shows up across sections 1, 2, 4, and 5. @DanDr1s 报道(223 个赞、45 条回复、7,998 次浏览)显示,人们愿意为更多 Astra/Codex 容量付费,却无法购买;@iliaa 展示(6 个赞、3 条回复、483 次浏览)则展示了真实审查负载中的 UI 预算错配。tokenmonitor 展示了构建者的应对方式,但更大的机会在于做一个产品层,把真实预算状态、路由选择、超额控制和审计级用量明细组合起来。
[+++] Instruction compaction and trigger-scoped guidance — @undefinedKi 测量(14 个赞、9 条回复、9 次收藏、1,012 次浏览)展示了指令文件的单轮成本;@Mnilax 认为(27 个赞、20 次收藏、253 次浏览)则指出,旧式限制模式如今会主动干扰 Astra。这个机会很强,因为痛点具有系统性、每轮重复出现,而且人工清理只能部分解决。一个能够审计重复指导、把按主题组织的技能改写为按触发条件组织,并模拟单轮提示词成本的工具,会直接击中这个明显缺口。
[++] Secure skill and plugin supply chains — @DuncanRogoff 披露(1 个赞、259 次浏览)提到了 13.4% 的严重问题比例,@DanKornas 指出(1 个赞、1,129 次浏览)指向工作流合规评测,而 Google 的 插件公告 也明确把插件定位为打包相关技能与 MCP 工具的一种方式。这是一个中等机会,因为已经有能力较强的项目存在,但信任问题依然真实且公开。
[++] Remote execution with explicit permission boundaries — @Soso_fun_yt 认为(70 个赞、8 条回复、39 次收藏、9,017 次浏览)表明,Antigravity 已经包含相当严肃的 SSH 远程基础设施;@meteatamel 记录(6 个赞、907 次浏览)则展示了现有权限模型的分层和复杂性。这个机会属于中等,因为基础设施显然在推进,但数据集中没有人展示出一个能同时兼顾远程执行、最小权限、可审查性和清晰 UI 交互的完整答案。
8. 结论
- Antigravity 的讨论已经从模型传闻转向运行时细节。 @HarshithLucky3 称为(205 个赞、7 条回复、9,266 次浏览)称
antigravity-preview-09-2026是代理端点而非模型;@Soso_fun_yt 补充(70 个赞、8 条回复、39 次收藏、9,017 次浏览)则给出了具体的远程细节。 - 成本压力如今已被量化到 token、缓存读取和提示脚手架层面。 @iliaa 分享(6 个赞、3 条回复、483 次浏览)展示了一个 12.59 亿 token 的用量样本;@undefinedKi 测量(14 个赞、9 条回复、9 次收藏、1,012 次浏览)则展示了单个
AGENTS.md文件在 40 轮中带来的 345,600 token 成本。 - 最热的构建类别是围绕代理的治理,而不是新代理本身。 @DuncanRogoff 强调(1 个赞、259 次浏览)是一个经过扫描的技能注册表;@DanKornas 展示(1 个赞、1,129 次浏览)是一个工作流合规评测实验室;@TheNwadikeLouis 发布(4 个赞、27 次浏览)则是一个本地 token 监控工具。
- 厂商更新越来越聚焦于对路由和计费边界的明确控制。 @GHchangelog 宣布(17 个赞、3 条回复、1,717 次浏览)介绍了 Copilot 中分档的自动选模;@alperebicoglu 新增(1 个赞、8 次浏览)则介绍了 ABP Studio AI 代理的自带密钥模型连接。
- 只要工作流可供检查,贴近生产环境的具体成果仍然最重要。 @OpenAIDevs 展示(461 个赞、64 条回复、32,766 次浏览)展示了 Astra 如何帮助 Perplexity 构建端到端测试 harness;@imjustnewatai 链接到(17 个赞、9 次收藏、1,098 次浏览)则讲述了一个 OpenAI 基础设施案例,据称 Codex 和 GPT-5.5 帮助两名工程师用 Rust 重写了一项重要存储服务。