Twitter AI 编程 - 2026-10-07
1. 大家在讨论什么
1.1 Antigravity 的真实工作流演示,被访问绕路和 Argon 线索抢了风头 (🡕)
Antigravity 依然主导了信息流,但 10 月 7 日的重点,已不再是一次干净利落的发布时刻,而是围绕它展开的各种曲折路径。至少有四条被引用的内容共同指向同一个事实:Google 已经拿出了面向严肃移动开发、真实且公开的工作流证据;与此同时,用户花在家庭共享技巧和定价页线索上的精力,几乎和花在产品本身上一样多。
@antigravity 展示了(906 个赞,43 条回复,37,256 次浏览,501 次收藏)展示了一个 Android 闭环:从提示词开始,通过 Stitch MCP 拉取设计,构建 Jetpack Compose 组件,在模拟器中验证,并在真机上运行最终构建。这之所以重要,是因为它是具体、可交付的上线证据,而不是基准测试传闻。回复也立刻转向实操:有人要求内置浏览器,另一个人则点名说,模拟器验证这一步,才是让这个闭环真正适用于 Android 实际开发的关键。
@googledevs 放大说明了(218 个赞,14 条回复,27,864 次浏览,126 次收藏)则来自官方开发者账号,展示了同样的工作流。这第二条帖子让人更难把它当成一次性的演示,因为 Google 对外释放的信息是一致的:Antigravity 正被定位为一个真正从设计直达设备的编码界面。
@kunal_twts 分享了(484 个赞,61 条回复,35,369 次浏览,444 次收藏)提供了一种变通办法:通过 Google 的 Jio 家庭共享方案,在 Antigravity 里使用 Opus 5.5 或 Sonnet 5.5。真正让这条内容不只是一个 hack 的,是下面的回复:有人建议改买更便宜的 OpenCode Go 订阅,另一个人则提到第三方代理工具,说明访问摩擦会多快把用户变成配额套利者。
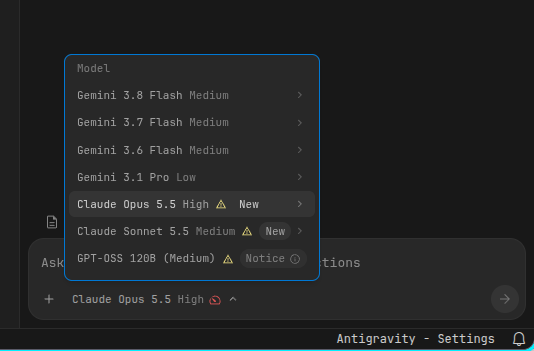
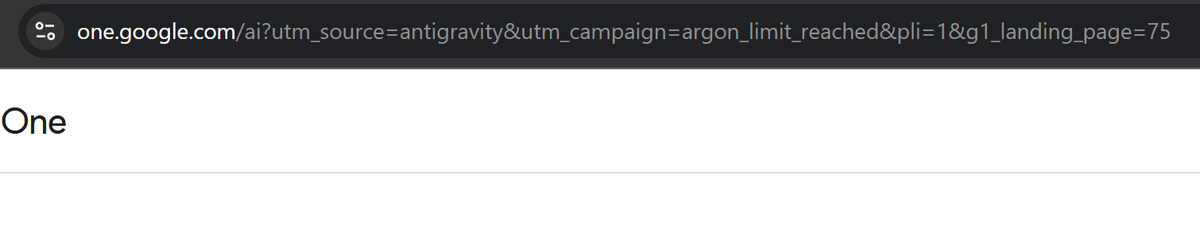
@HarshithLucky3 发现了(151 个赞,18 条回复,24,671 次浏览,26 次收藏)提到一个包含 argon_limit_reached 的 Google One 升级 URL。这不是正式发布公告,但却是那种会被人当作运营线索的“面包屑”,用来推测 Argon 访问权限可能会如何打包。好几条回复马上就在讨论,Ultra 订阅用户是否会进入首批开放,以及限制条件可能会是什么样。
讨论洞察: 这并不只是简单的模型追星。信号最强的用户行为,其实是对权限的摸排式探查:切换账号、检查升级跳转链接、在回复里交换更便宜的获取路径,而 Google 自己的 Android 演示则持续抬高了关注度。
与前一天对比: 和 10 月 6 日相比——当时更多是在盯发布动向和弃用线索——10 月 7 日的这场 Antigravity 讨论又往前深入了一步,进入了访问路径工程和计费路线解读。
1.2 Windows 和 GitHub 让“本地加云端”路由看起来像一条真正的主流路径 (🡕)
另一条主要叙事线,是 Microsoft 试图让本地 agent 执行不再像发烧友实验,而更像厂商背书的默认方案。发布信息、技术文档和产品截图的组合,让这个主题比大多数本地模型讨论都更有凭据。
@satyanadella 宣布了(245 个赞,39 条回复,19,533 次浏览,43 次收藏)称,Windows 和 GitHub Copilot 正在迈向“Hybrid Intelligence”,也就是 Copilot 可以把任务分派给本地模型,例如 MAI Code 1.1 Flash,把敏感工作留在设备端,并使用 MXC 作为本地沙箱边界。这套发布文案的野心很大,但它也确实对应着一个可供用户评估的真实产品方向:更便宜的本地轮次、明确的端侧执行,以及更好的信任边界。

链接中的 关于本地模型和沙盒工具的 Microsoft 文章 补上了单靠这条推文看不到的具体数字。文中称,本地版 MAI Code 1.1 Flash 使用的是一个 137B 参数的混合专家模型,其中活跃参数为 6.8B;在设备端量化后缩减到 53 GB,在 256k 上下文时内存峰值为 75.5 GB;Copilot Auto 将决定何时使用本地推理、何时使用云端推理。同样重要的是,这篇文章对边界说得很谨慎:本地推理并不意味着整个会话都会离线,因为工具执行和模型执行有着不同的信任边界和网络边界。
@msdev 表示(24 个赞,3 条回复,3,072 次浏览,8 次收藏)称,GitHub Copilot 很快将能判断,一个任务究竟更适合交给端侧智能,还是交给云端规模模型。这种表述之所以重要,是因为它把本地模型放进了一个路由系统里,而不是作为一个需要用户手动精细管理的边缘模式。
@mweinbach 发布了(68 个赞,2 条回复,4,210 次浏览)展示了 GitHub Copilot 在 RTX Spark 硬件上进行本地推理的截图。这些图片把这个故事从架构层面的文案,变成了一个人们可以识别和比较的真实产品界面。
 Discussion insight: 这一主题真正引发共鸣的,并不是赤裸裸的模型民族主义,而是这样一种承诺:敏感工作可以留在设备端处理,同时额度也能用得更久;路由和沙箱由平台负责,而不是靠一堆用户脚本来拼凑。
Comparison to prior day: 相比 10 月 6 日对本地化和自托管技术栈较为泛泛的兴趣,10 月 7 日则多了一次来自头部厂商的正式发布,并给出了具体的模型、硬件、路由和沙箱细节。
1.3 包装层、连接器与协议,持续成为真正的产品入口(🡕)
信息流里越来越多的内容是在讨论如何把现有智能体运行得更好,而不是取而代之。最强的构建者信号来自三类方向:可复用订阅的包装层、把本地工作暴露给外部世界的连接器,以及让不同工具更易组合的共享协议工作。
@DavidOndrej1 推出了(53 次点赞,10 条回复,3,484 次浏览,34 次收藏)将 Cloudroom 介绍为一个面向重度编码智能体使用场景的开源 Rust 核心加桌面应用。Cloudroom 文档 表示,每个云端线程都有独立沙箱,合上笔记本后仍可继续运行,还能在 Mac 与云端之间“传送”并保留历史记录。回复则把其商业逻辑说得很直白:已经在为 Codex、Claude Code 或 Cursor 付费的人,不想在此之上再多一层计费。
@Droppyformac 声称(10 次点赞,341 次浏览,3 次收藏)称,Droppy Code 最近 236 次合并中有 171 次来自 Droppy Code 自身。Droppy Code README 则用一款原生 Swift 和 SwiftUI 应用为“包装层”这一论点提供了支撑:它为每个线程分配独立的 git worktree,支持内联审批,并提供 Hydra 模式,让辅助智能体能够跨多个提供方协议协同工作。
@thdxr 推出了(167 次点赞,14 条回复,3,621 次浏览,45 次收藏)将 OpenTunnel 作为一种为本地机器上运行的服务创建公网 URL 的方式。这条帖文的独特角度并不只是“又一个隧道工具”,而是强调了端到端加密、可嵌入式 SDK,以及即将到来的 OpenCode 集成;同时,一条回复澄清,当前实现的行为本质上是带有 SNI 要求的 TCP 代理。
@mitchellh 报道称 称,他的 program-status 规范在 24 小时内已集成到 4 个工具中,另有多个工具提交了进行中的 PR,或给出了口头支持(218 次点赞,17 条回复,6,552 次浏览,21 次收藏)。这也让协议层本身成为当天叙事的一部分:一旦智能体数量增多,共享状态报告就会成为产品基础设施。
Discussion insight: 这里的竞争动作不是“训练出一个更强的模型”,而是“让同样的模型更容易被路由、组合、对外暴露,并在跨会话之间保持一致”。
Comparison to prior day: 相比 10 月 6 日偏向 marketplace 和 registry 的氛围,10 月 7 日明显更偏基础设施,也更有协议导向。
1.4 验证与安全工作终于有了具体产物,而不再只是口号(🡕)
这一天,信任层明显成熟了。信息流里不再只是对不可靠智能体的模糊抱怨,而是出现了真正试图验证、评级或约束智能体行为的工具、基准和论文。
@vicky_grok 认为 表示,AI 编码智能体需要证明自己的工作,而不只是宣称成功(19 次点赞,5 条回复,515 次浏览,7 次收藏)。公开的 ProofShot 仓库 则让这一说法有了实质内容:它会记录浏览器视频、截图、控制台输出和服务器日志,并可将生成的证明产物直接上传到 GitHub pull request。
@MichaelGannotti 指出了 将 GitHub ReviewBench 介绍为一个新的 AI 代码审查公共基准(48 次浏览)。链接中的 ReviewBench 文章 称,它使用了来自 187 个代码库、覆盖 19 种语言的 219 个公开 pull request,建模基础是 1.039 亿个 GitHub PR,并公开了数据、judge prompts 和 runner 代码。
@dani_avila7 总结了(14 个赞、8 条回复、896 次浏览、14 次收藏)提到一篇关于安全编码代理的论文:其审查了 40 个 harness 和 10 种安全机制,随后在 23 个任务、2,500 次运行中测试了类似提示注入的攻击。随附的矩阵是关键证据:大多数防护是选择性启用,而非默认开启;帖文称,在启用 auto-approve 时,攻击有 96% 的成功率。

@Voxyz_ai 解释了(8 个赞、2 条回复、561 次浏览、6 次收藏)解释了为什么 Codex Auto-review 经常看起来像是没在工作:如果主会话以完全访问权限或 --yolo 运行,几乎不会有任何内容被发送给 reviewer。帖文中的图表补上了大多数摘要缺失的操作细节:在总计 10,000 个操作中,只有 720 个进入审查,且仅拦下了 7 个。这为理解“review”在实践中如何运作提供了有用背景,而不是停留在营销文案层面。

讨论洞察: 信任问题已不再抽象。人们想要的是视频证据、公开基准、harness 安全矩阵,以及真正能阻止高风险行为的审查策略,而不只是听起来很谨慎。
与前一天的对比: 相比 10 月 6 日聚焦于为何需要审查和安全层,10 月 7 日出现了更多已成型的成果:一个开放基准、一个验证 CLI、一篇 harness 安全论文,以及详细的审查策略指南。
2. 什么让人沮丧
访问权限和权益规则仍然过于不透明
最明显的挫败信号是,人们一直在逆向摸索访问方式,而不是直接使用产品。@kunal_twts 分享了(484 个赞、61 条回复、35,369 次浏览、444 次收藏)分享了一个通过家庭共享解锁 Antigravity 中更强模型的变通办法,而回复立刻将其视为脆弱的漏洞,而不是正常路径。@HarshithLucky3 指出(151 个赞、18 条回复、24,671 次浏览、26 次收藏)则指向 Google One 升级 URL 中的一段 argon_limit_reached 字符串,因为官方套餐说明依然模糊到让用户只能通过检查重定向来寻找线索。用户的应对方式不是信任套餐页面,而是切换账号、深挖结账流程,以及盯着谁先拿到首波资格。严重性:高。值得投入建设:高。
成本上限和订阅碎片化对工具选择的影响,已经超过功能本身
人们明确表示,他们不想在已经承担的账单之外再多一笔。@DavidOndrej1 推出了(53 个赞、10 条回复、3,484 次浏览、34 次收藏)将 Cloudroom 的“使用你现有的订阅”作为主打功能,回复则指出,真正低调但关键的优势,是避免在 Claude Code 或 Codex 之外再叠加第二套计费。@Droppyformac 强调了(10 个赞、341 次浏览、3 次收藏)把触及使用上限后的线程续接做成产品功能——只有在额度冲突已成常态时,这种设计才说得通。@calbuldelis69 发布了(65 个赞、72 条回复、1,085 次浏览、29 次收藏)整理出一份庞杂的免费层级、临时促销路径和 router credits 目录,同时提醒读者,不要相信“unlimited”的宣传,也不要通过公共 API 发送敏感数据。共同的应对策略是叠加计费、来回切换促销,以及复用已有订阅。严重性:高。值得投入建设:高。
验证和安全仍然需要过多人工自律
即便模型本身能力足够,操作者仍然需要自行接入证明层和安全层。@Voxyz_ai 解释了(8 个赞、2 条回复、561 次浏览、6 次收藏)指出,如果主会话以完全访问权限或 --yolo 运行,Codex Auto-review 实际上几乎不起作用,因此用户必须在保护机制生效前就正确设置审批策略和审查器配置。@vicky_grok 认为(19 个赞、5 条回复、515 次浏览、7 次收藏)支持 ProofShot,因为人们仍无法信任代理去验证它们自己完成的 UI 工作,而 ProofShot 仓库 则把这种担忧落实为一套具体的浏览器录制工作流。@dani_avila7 总结了(14 个赞、8 条回复、896 次浏览、14 次收藏)提到一项 harness 安全研究,据称在自动批准模式下,攻击有 96% 的概率得逞。三条内容传达的信息一致:安全默认设置仍然还不够“默认”。严重性:高。值得构建:高。
3. 人们希望存在什么
具备配额感知能力的路由与权益管理
最强烈、也最现实的诉求,是有一个控制平面,能在会话崩掉之前就理解套餐、限制和访问规则。@kunal_twts 展示了(484 个赞、61 条回复、35,369 次浏览、444 次收藏)指出,用户甚至会共享家庭套餐、互换账号,只为触达正确的模型入口;而 @HarshithLucky3 将其视为(151 个赞、18 条回复、24,671 次浏览、26 次收藏)则把一个结账 URL 作为上线证据,因为官方的套餐边界仍不明确。@DavidOndrej1 做出了(53 个赞、10 条回复、3,484 次浏览、34 次收藏)把“使用你现有的订阅”列为 Cloudroom 的旗舰功能,@Droppyformac 宣传称(10 个赞、341 次浏览、3 次收藏)则希望在触及限制后还能继续线程。这是一个直接而现实的需求,工作流价值也很明确。机会:直接。
以证据为先的代理工作流,展示实际发生了什么
人们似乎并不想要更少的自主性,而是想要更可靠的凭证。@vicky_grok 陷害(19 个赞、5 条回复、515 次浏览、7 次收藏)提到的 ProofShot,正是围绕那层缺失能力展开:浏览器视频、截图、控制台日志、服务器日志,以及可直接用于 PR 的产物。@MichaelGannotti 标记(48 次浏览)提到 ReviewBench,因为代码审查代理也需要公开的衡量标尺,而不只是零散轶事。@Voxyz_ai 已添加(8 个赞、2 条回复、561 次浏览、6 次收藏)则提供了操作层面的建议,说明如何避免自动审查被完全访问权限的会话绕过。这是现实需求,不是愿景式诉求。机会:直接。
具备共享状态与更清晰边界的安全混合执行
只有当本地模型的推进与边界控制和互操作性结合在一起时,它才真正显得有吸引力。@satyanadella 推广(245 个赞、39 条回复、19,533 次浏览、43 次收藏)提到设备端执行加上 MXC 沙箱化,而所链接的 Microsoft 文章 也清楚表明,路由、本地推理和工具隔离是彼此独立、但必须协同运作的不同层。@mitchellh 显示(218 个赞,17 条回复,6,552 次浏览,21 次收藏)表明,一套共享的程序状态规范正在迅速获得采用;而 @dani_avila7 流传(14 个赞,8 条回复,896 次浏览,14 次收藏)则说明,在自动批准模式下,默认关闭的保护机制依然会严重失效。这里的诉求,是让代理系统既可组合,又更值得信赖。机会:明确,但竞争激烈。
4. 在用的工具与方法
| 工具 | 类别 | 情绪倾向 | 优势 | 局限 |
|---|---|---|---|---|
| Antigravity | 代理 Shell | (+/-) | 借助 Stitch MCP、模拟器验证和设备执行,实现了真实的 Android 从提示词到设备的工作流 | 访问体验仍然不够稳定,以至于用户会分享家庭套餐的变通方案,并通过检查升级 URL 来寻找线索(来源,来源) |
| GitHub Copilot Hybrid Intelligence + MXC | 代理运行时 | (+) | 自动进行本地/云路由,提供设备端 MAI Code 1.1 Flash、沙箱化工具执行,对敏感工作更有吸引力 | 仍处于即将推出阶段,而且文章明确指出,本地推理并不意味着整个会话完全离线(来源) |
| Project HydraFusion | 编排模式 | (+) | 提供 Single、Cascade 和 Critique 工作流;据称在 TerminalBench 2.1 上,相比 Opus 5 成本低 67%,且经验证的质量更高 | 仍是研究预览版,因此其在真实生产环境中的表现,仍需在各类开发者工作负载中继续验证 |
| GitHub Copilot 中的 Claude Haiku 5.5 | 模型 | (+) | 适合子代理、终端任务和快速编辑的快速轻量选项;早期测试称,它在许多编码任务上可与 Sonnet 5 匹敌,同时使用更少的 token 和步骤 | 采用按量计费并逐步推出;管理员可能需要管理模型策略(来源) |
| ProofShot | 验证 CLI | (+) | 在一个与代理无关的工作流中整合浏览器视频、截图、控制台日志、服务器日志、HTML 查看器和 PR 上传 | 它是在浏览器自动化之上增加了一层独立的验证闭环,而不是替代底层的浏览器控制工具(来源) |
| Cloudroom | 编排平台 | (+) | 可复用现有订阅,运行持久的本地或云线程,并将每个云代理隔离在各自的沙箱中 | 托管版本仅限邀请,而自托管则要求你自行运行开源核心(来源) |
| Codex 自动审查 | 审批工作流 | (+/-) | 配置得当时,可以单独审查高风险操作,并减少手动审批疲劳 | 如果主代理以完全访问权限运行,或启用了 --yolo,它的价值就会大打折扣,因此策略卫生很重要 |
| 程序状态规范 | 互操作协议 | (+) | 为终端和代理 Shell 提供了一种共享方式,用于报告长时间运行的程序状态;多个工具很快开始采用 | 仍处于非常早期的阶段,只有更广泛的生态持续实现它,它才真正有价值 |
用户满意度的分布很广,但迁移模式却很一致。人们寻找的并不是某个永久赢家;他们是在组合使用高能力 Shell、更便宜的小模型,以及某种能保留现有订阅的封装层或路由器。Antigravity 的确令人兴奋,但访问摩擦也确实存在。GitHub Copilot 的本地路由主张之所以奏效,是因为它把模型选择、沙箱机制和额度节省结合在了一起。与此同时,@calbuldelis69 显示(65 个赞,72 条回复,1,085 次浏览,29 次收藏)也说明,社区中仍有相当一部分人活在这样一个世界里:临时免费层级、网关额度和促销入口随时都可能消失。
5. 人们在构建什么
| 项目 | 构建者 | 功能 | 解决的问题 | 技术栈 | 阶段 | 链接 |
|---|---|---|---|---|---|---|
| Cloudroom | @DavidOndrej1 | 在本地或隔离的云沙箱中运行编码代理,并通过即使合上笔记本也能继续运行的线程保持任务执行 | 无需盯着会话即可高强度使用代理,也不用在现有套餐之外再额外支付第二层计费 | 开源 Rust 核心、Linux 沙箱、桌面应用,直接使用 Codex / Claude Code / Pi / Cursor 订阅 | Beta | 推文,文档, 仓库 |
| ProofShot | AmElmo | 记录浏览器会话、截图、控制台日志和服务器日志,并将其打包为证明材料和 PR 评论 | Agent 可以构建 UI,但如果没有验证层,就无法可靠证明实际发生了什么 | 开源 CLI、agent 浏览器集成、GitHub PR 上传工作流 | 已发布 | 推文, 仓库 |
| Droppy Code | @Droppyformac | 原生 macOS 应用,可管理多个 coding-agent 提供商,支持线程、审批、git worktree 和 Hydra 辅助团队 | 用户希望在一个统一界面中使用多个 agent,并在某个提供商或线程触及限制时继续工作 | Swift、SwiftUI、macOS 应用、多个提供商协议、按线程划分的 git worktree | 已发布 | 推文, 仓库 |
| OpenTunnel | @thdxr | 为本地机器上运行的服务创建公网 URL,并提供端到端加密和可嵌入的 SDK | 本地应用和 agent 输出仍需要一种简洁方式,分享给开发者机器之外的用户 | 隧道中继加 SDK、计划中的 OpenCode 集成、带 SNI 的 TCP 代理行为 | Alpha | 推文 |
| Tiny Clips Studio mode | @JamesMontemagno | 为一款跨平台录制应用加入交互式编辑界面,支持转场、缩放和速度控制 | 这提醒人们,agent 工作流不仅能产出更多面向开发者的元工具,也能产出面向终端用户的应用 | Windows 和 macOS 桌面应用,使用 GitHub Copilot app 进行自主构建和测试 | Beta | 推文, 网站 |
Cloudroom 和 Droppy Code 指向同一种更大的模式:开发者越来越多是在封装现有的 agent CLI 和订阅服务,而不是试图用一套全新的模型栈取而代之。在这两种情况下,差异化都体现在运营层面:线程管理、worktree、审批、云端持久化,以及更顺畅的多提供商切换。
ProofShot 和 OpenTunnel 更为聚焦,但恰恰是这种聚焦让它们显得重要。ProofShot 把“拿出证据”这个问题抽离成一个可复用的 CLI,而 OpenTunnel 则把“分享一个运行在我笔记本上的东西”这个问题抽离成一个可复用的加密工具。这两者都是典型信号,表明市场正从通用演示转向补齐生产环境缺失环节的工具。
Tiny Clips 是元工具模式中的一个明显例外。Tiny Clips 网站 介绍的是一款适用于 Windows 和 macOS、免费且无需账号的录制应用,而关于 Studio mode 的那条推文,也是这份数据集中少数几条将自主编码描述为通往真实终端用户桌面功能的路径,而不是通往另一层开发者封装工具的帖子之一。
6. 新动态与值得关注的事项
ReviewBench 为 AI 代码审查提供公开标尺
@MichaelGannotti 标记(48 次浏览)将 GitHub ReviewBench 作为已发布的研究预览推出,而关联的 ReviewBench 文章 清楚说明了它为何重要:该基准使用了来自 187 个代码库、覆盖 19 种语言的 219 个公开 pull request,以 1.039 亿个 GitHub PR 为建模基础,并提供公开数据集、公开评审提示词和公开运行器。相比常见的“我们在自家内部任务上测试过”这类说法,这显然是更扎实的评估产物,尽管推文本身也审慎地提醒读者等待第三方复现。
GitHub 正把密钥检测从警报扩展到主动编码工作流中
@GHchangelog 宣布(4 个赞、637 次浏览、4 次收藏)介绍了一款专门用于泄露密钥检测的新模型。对应的 GitHub 更新日志条目 称,这个模型已经用于升级现有的 AI 检测密码警报,并计划用于 push protection 以及 Copilot /security-review 检查。这里重要的产品细节是,未来的 push protection 和安全审查检查都将采用 opt-in 模式,并消耗 AI 积分,这意味着安全策略与预算策略开始合流。
Claude Haiku 5.5 在 Copilot 中正式确立了小模型工作单元的角色
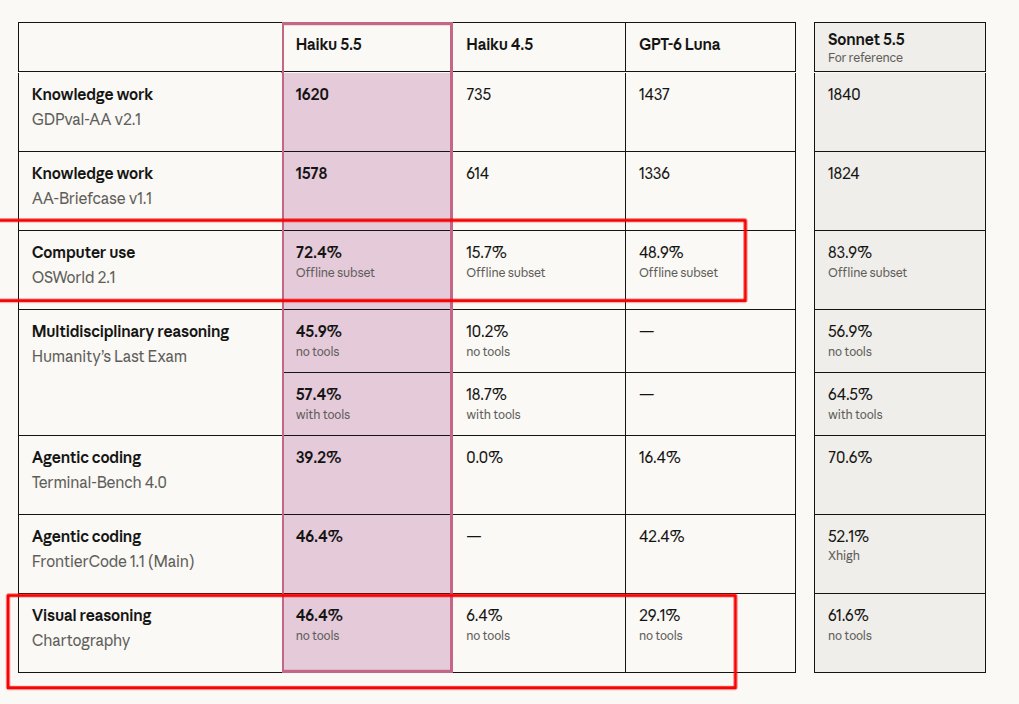
@github 宣布(84 个赞、10 条回复、12,094 次浏览、10 次收藏)称,Claude Haiku 5.5 现已在 GitHub Copilot 中正式可用,可用于 subagent、快速编辑和终端任务等高速、高频工作。关联的 更新日志条目 表示,早期测试发现它在许多编码任务上可与 Sonnet 5 相当,同时使用更少的 token 和步骤,这正是这份数据集中的人们一直在寻找的那类权衡。@rohanpaul_ai 新增(6 个赞,3 条回复,990 次浏览)还提出了更多与运营方更相关的基准主张:更低的延迟、可在成本与准确率之间权衡的 effort 设置,以及相较 Haiku 4.5 在 OSWorld 2.1 和 Chartography 上据称取得的大幅提升。这让 Haiku 5.5 显得不再像一次泛泛的发布,而更像是在试图为多智能体编程配置中的低成本、常在线执行层下定义。
程序状态规范一夜之间成了互操作性的信号
@mitchellh 报道(218 个赞,17 条回复,6,552 次浏览,21 次收藏)表示,他的 program-status 规范已集成到 Amp、Factoryai、TUIOS 和 libghostty 中,而 Claude Code、Codex、OpenCode、Pi 等也在一天内展示出支持,或显示正在推进相关工作。在信息流日益聚焦多工具工作流的背景下,围绕这样一个小协议出现如此迅速的协同之所以重要,是因为这表明,生态系统已经意识到,共享状态报告正逐渐成为基本标配。
7. 机会在哪里
**+++] 配额感知路由与权限管理** —— 相关证据既包括用户投诉,也包括产品方回应。用户一直在分享用于获取 Antigravity 访问权限的家庭套餐变通方案([来源),通过查看计费跳转来寻找上线线索(来源),以及称赞那些复用现有订阅、而不是增加新支出的封装器(来源)。这一方向很强,因为痛点出现频繁,变通做法已经公开,而且多个构建者正收敛到相同的解决方案形态。
**+++] 具备证明支撑的代理工作流** —— ProofShot、ReviewBench、Codex Auto-review guidance,以及那篇 secure-coding-harness 论文都指向同一个缺口:代理生成输出的速度,可能快于其为这些输出提供可信证据的速度([来源、来源、来源、来源)。这一方向也很强,因为它既有企业端拉力,也有清晰的实现要素:截图、日志、回放、评分和策略审查。
**++] 安全的本地-云混合执行** —— Microsoft 的 Copilot 方向以及 GitHub 的 secret-detection 路线图表明,市场对这类技术栈的需求正在增长:将部分工作路由到本地,在可能情况下将敏感上下文保留在设备端,并在代码或密钥外泄之前应用更严格的安全检查([来源、来源、来源)。这一方向属中等强度,因为需求显而易见,但平台供应商也已经在积极推进。
**+] 跨代理状态与连接器编排层** —— program-status 规范的快速普及,以及围绕 OpenTunnel 等工具的关注,显示出一种更低调但真实存在的需求:一旦多个代理和实用工具同时运行,开发者就需要共享状态、本地服务的可靠暴露,以及更少的 harness 之间胶水代码([来源、来源)。这还是一个正在浮现、尚未被充分验证的方向,但一旦多智能体协作不再新奇,它正是那类会变得不可或缺的基础设施类别。
8. 要点
- Antigravity 确实展现出了真实的产品势头,但访问摩擦持续抢走了关注焦点。 最有力且已获确认的证据,是一条从提示词到设备的 Android 工作流;然而,当天互动量最高的两条配套帖子,却是一种家庭共享的变通方案,以及一条
argon_limit_reached计费线索,而不是一则广泛发布公告。(来源, 来源, 来源) - 只有在同时具备路由、硬件和沙箱方面的佐证时,本地执行才真正显得可信。 Microsoft 的说法之所以站得住脚,是因为它把本地 MAI Code 推理与 Copilot Auto 路由和 MXC 边界结合在了一起,而不是因为“在你的 PC 上运行模型”这件事本身有多新。 (来源, 来源)
- 最活跃的构建层发生在模型之上,而不是模型内部。 Cloudroom、Droppy Code 和 OpenTunnel 都在尝试改进现有代理的路由、托管、对外暴露或协同方式,而不是承诺推出一个全新的基础模型。 (来源, 来源, 来源)
- 验证与安全如今已成为一个独立的产品类别。 ProofShot、ReviewBench、那篇 harness-security 论文,以及 Codex Auto-review 指南,处理的都是信任、回放、评估或审批控制问题,而不是原始生成质量。 (来源, 来源, 来源, 来源)
- 当代理式编程真正产出面向终端用户的功能时,社区依然会在意。 Tiny Clips Studio mode 之所以格外突出,是因为它是在 GitHub Copilot 应用中自主构建并测试的一项具体桌面产品改进;相比大量关于封装层和控制平面的帖子,这样的案例更为少见。 (来源, 来源)